Протокол расследует потенциальный инцидент безопасности, затрагивающий его домен, после того как несколько пользователей сообщили о потере средств при взаимодействии с платформой.
Кроссчейн-протокол Across, позволяющий пользователям переводить цифровые активы между Ethereum и другими блокчейн-сетями, во вторник предупредил пользователей не заходить в его приложение и не подключать кошельки, пока расследуется потенциальный инцидент безопасности.
Во вторничной публикации в X Across рекомендовал пользователям до дальнейшего уведомления не подписывать транзакции и разрешения, не уточнив характер инцидента и не сообщив, был ли скомпрометирован его сайт.
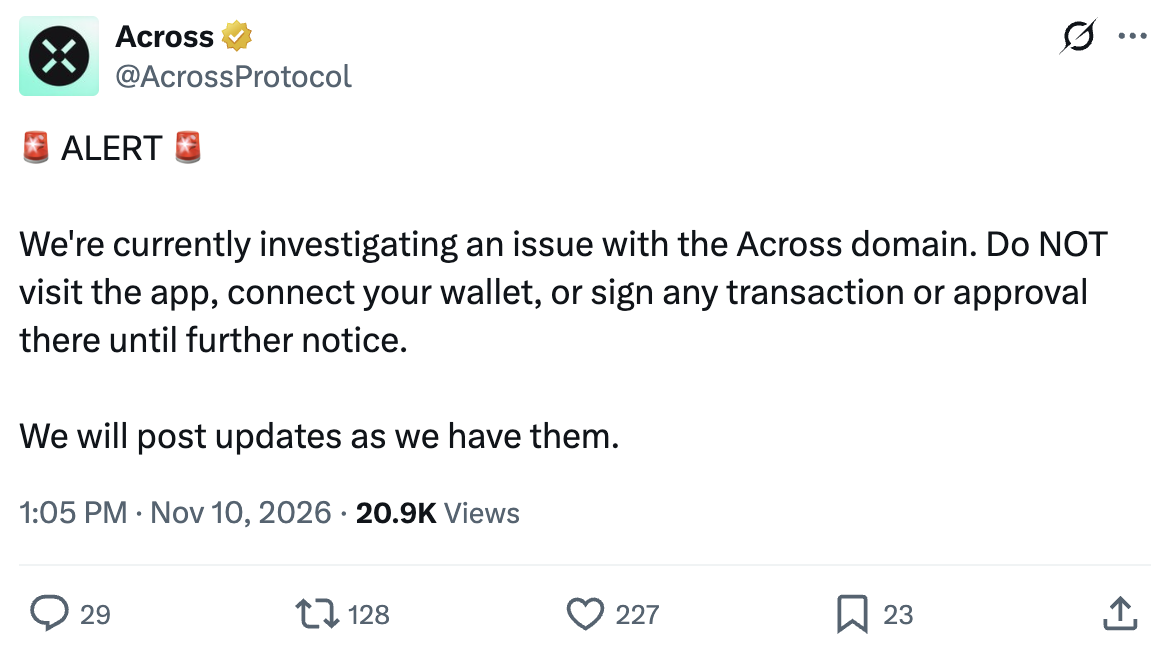
Источник: Across Protocol
В X один пользователь заявил, что потерял 9 000 USDC, а другой сообщил о потере 7 053 USDT0 в результате семи транзакций в блокчейне Plasma.
Третий пользователь заявил, что его кошелек был опустошен после нескольких использований моста, предположив, что сайт был скомпрометирован. Across попросил пользователей предоставить данные транзакций для расследования их сообщений.
Cointelegraph не смог самостоятельно проверить эти сообщения. Across Protocol не сразу ответил на запрос Cointelegraph о дополнительных подробностях.
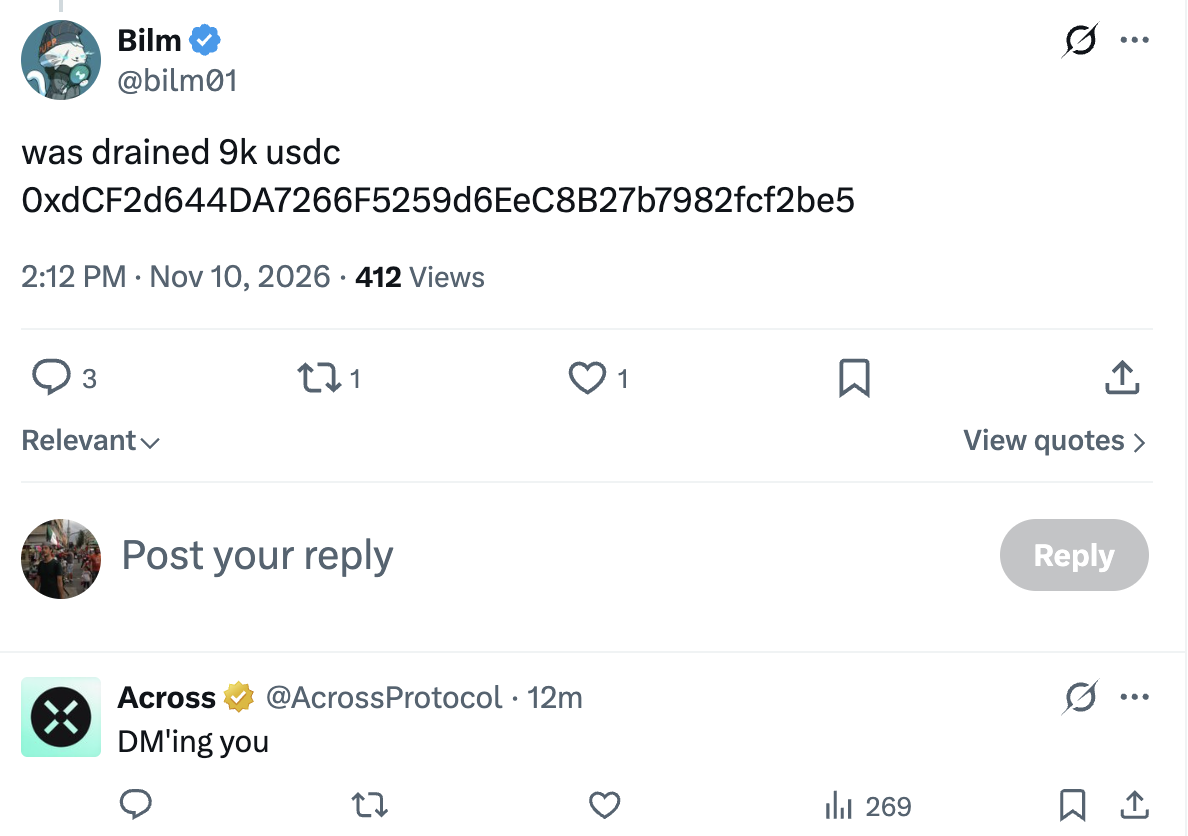
Across Protocol отвечает пользователю, сообщившему о потере 9 000 USDC. Источник: пользователь X bilm01
NEAR AI раскрывает информацию об отдельной утечке данных
В ходе отдельного инцидента безопасности NEAR AI в понедельник сообщила, что злоумышленники воспользовались уязвимостью в ее инфраструктуре ИИ, получив доступ к данным учетных записей примерно 100 пользователей и данным 18 ИИ-агентов.
Согласно отчету об инциденте от 9 ноября, злоумышленники использовали уязвимость удаленного выполнения кода в SGLang — движке вывода ИИ с открытым исходным кодом, — чтобы получить доступ к внутреннему серверу и другой инфраструктуре. Скомпрометированные данные включали имена пользователей, адреса электронной почты, историю чатов агентов, настройки и журналы, а у двух клиентов были раскрыты ключи API.
NEAR AI заявила, что злоумышленники также могли наблюдать за запросами, обрабатывавшимися на скомпрометированном сервере, включая запросы, выполнявшиеся в конфиденциальном режиме. Компания сообщила, что устранила уязвимость, отозвала раскрытые учетные данные и восстановила доступ к своим облачным сервисам.