
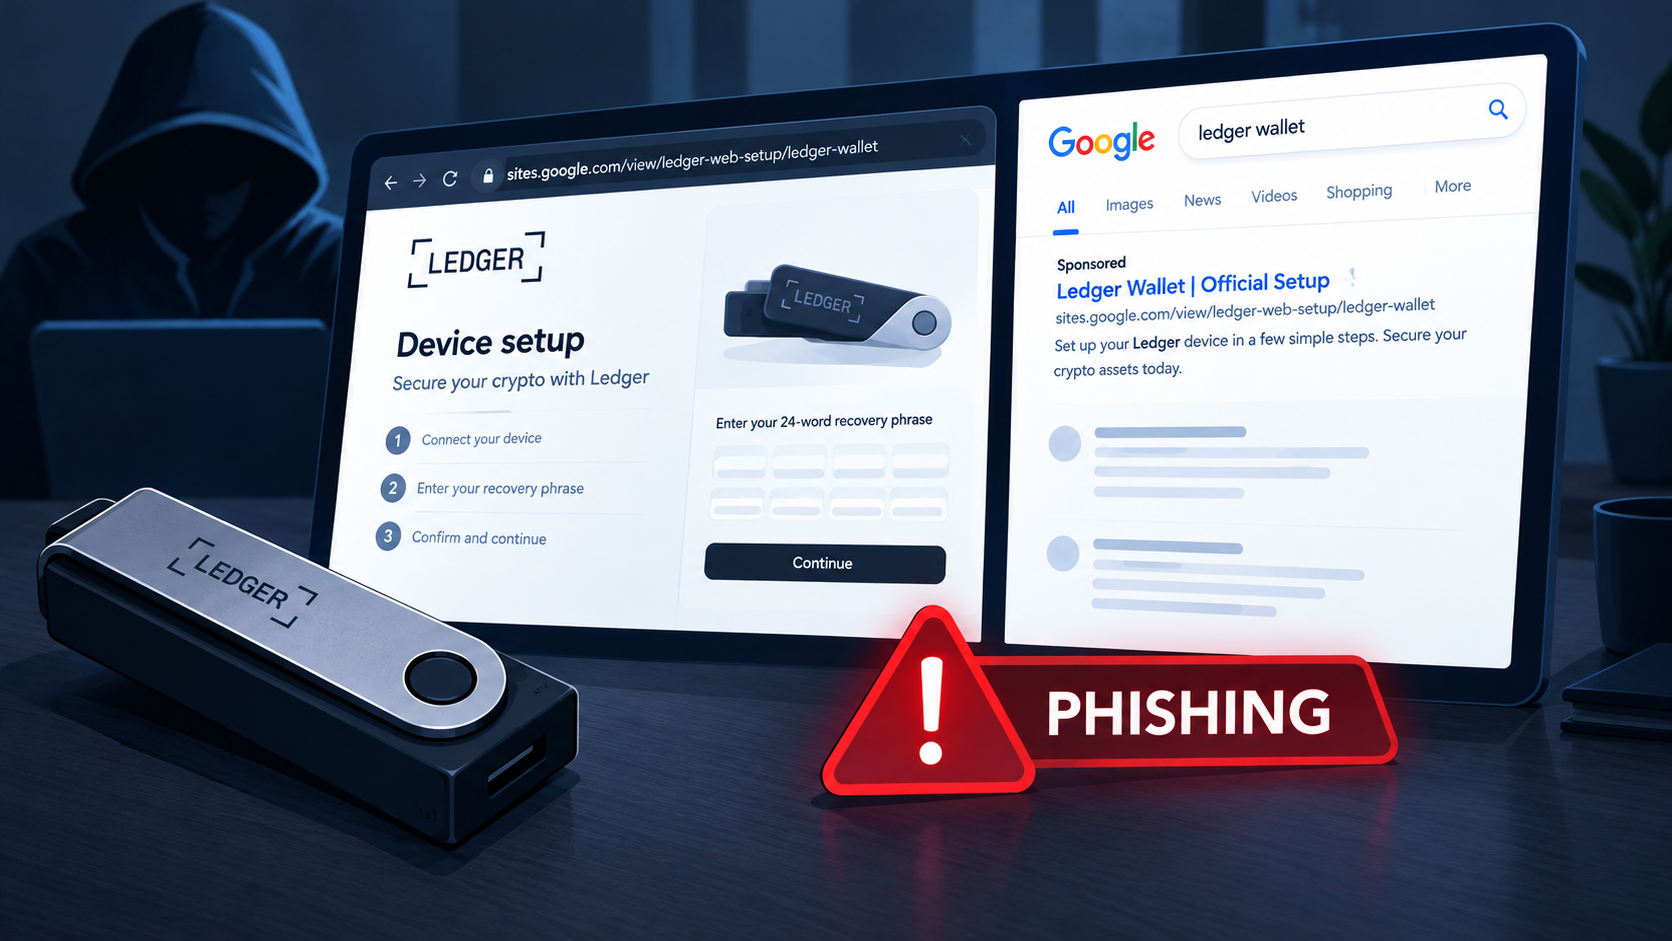
Исследователь в области кибербезопасности Cyber Scrilla 9 октября 2026 года сообщил в соцсети X об обнаружении поддельного сайта и приложения, имитирующих бренд аппаратных кошельков Ledger. Ресурс отображался в верхней части результатов поиска Google и был спроектирован так, чтобы побуждать пользователей вводить seed-фразу.
По данным, которые показывает Google, за последние 30 дней ресурс набрал более 1 млн посещений. Сколько из этих визитов закончились вводом фразы, неизвестно.
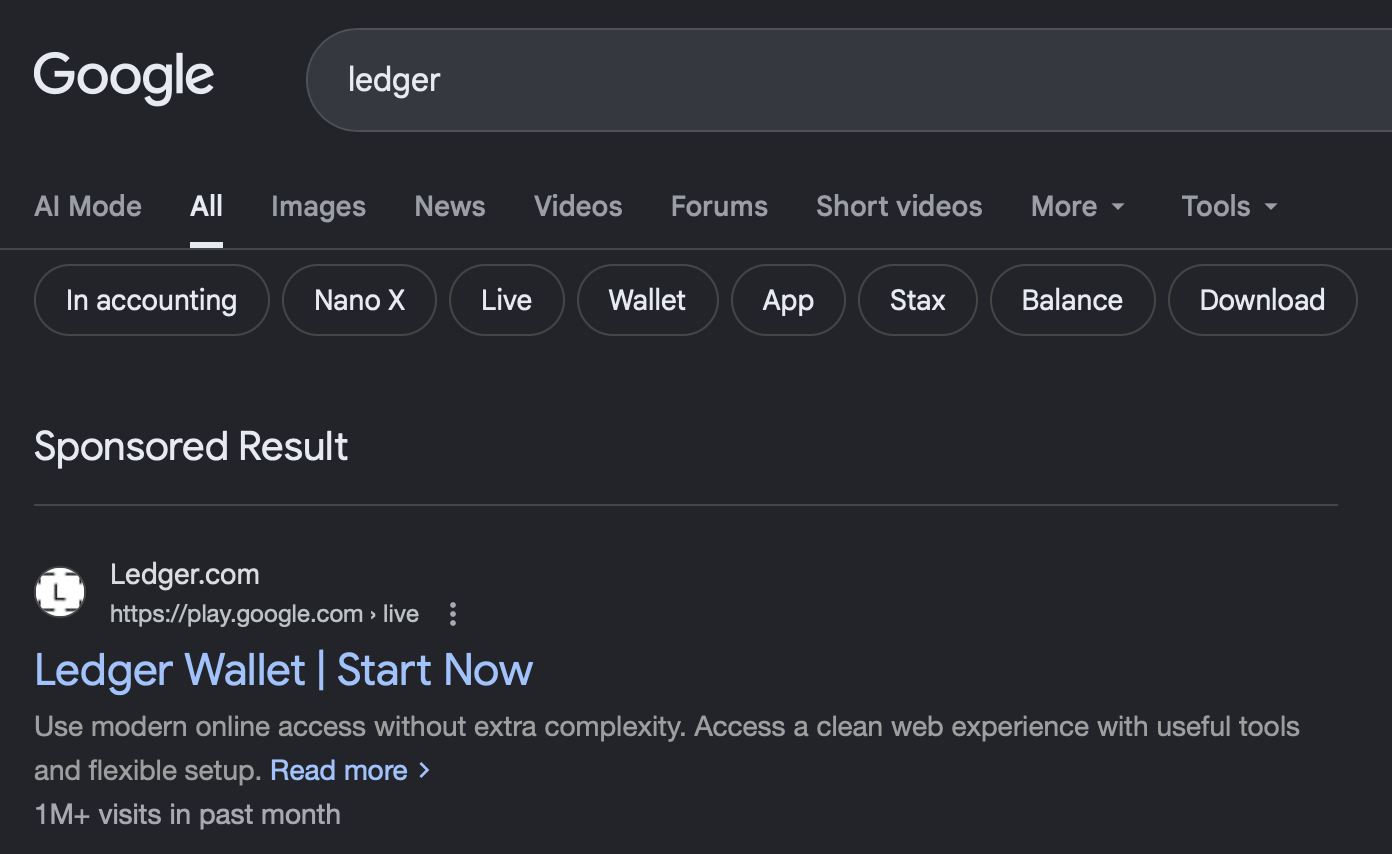 Источник: google.com
На момент написания статьи фишинговый сайт всё ещё был активен. Он размещён на бесплатном сервисе Google Sites, где любой человек может создать такую страницу. Официальный сайт Ledger никогда не использует sites.google.com для страниц кошелька, скачивания приложения или настройки устройств.
Находка на фоне кражи на $86–93 млн
Сообщение исследователя появилось в разгар другого инцидента. Ledger расследует кражу у пользователей из Юго-Восточной Азии, которые покупали кошельки у реселлера CryptoBilis. Ончейн-аналитики оценивают ущерб в $86–93 млн. Компания попросила реселлера приостановить продажи и отправку устройств на время проверки.
Связь поддельного сайта с этой кражей не подтверждена. Cyber Scrilla её не заявлял. Ledger, в свою очередь, указывает, что похищенные средства ограничены устройствами, проданными через CryptoBilis в регионе, а признаков компрометации её инфраструктуры, систем и сервисов нет. Совпадение по времени и масштабу пока остаётся лишь совпадением. Рекомендации для покупателей у CryptoBilis за последние 90 дней: не инициализировать устройство либо перевести активы на новый Ledger с новой seed-фразой.
Ответ Ledger
Официальный аккаунт Ledger в тот же день, 9 октября, ответил исследователю: компания поблагодарила его за внимание к фишинговой схеме и сообщила, что домен передан команде для дальнейших действий. Ledger подчеркнула, что никогда не запрашивает 24-словную фразу восстановления, не пишет в личные сообщения и не звонит пользователям. Обращаться за помощью нужно только через официальные каналы поддержки.
Не первая схема с фальшивым Ledger
Поддельные страницы Ledger в выдаче и рекламе Google появились не впервые. В сентябре 2026 года специалисты Zscaler ThreatLabz опубликовали анализ кампании с вредоносной рекламой Google под видом Ledger.
Объявления перенаправляли пользователей через Google Cloud Storage и домены Vercel на страницы Google Sites. Там показывали фальшивый интерфейс проверки устройства и просили ввести секретную фразу. Вся цепочка выглядела как обычная процедура проверки кошелька.
Бренд Ledger эксплуатируют и в других каналах. В апреле 2026 года Apple удалила из App Store поддельный Ledger Live: пользователи вводили в него seed-фразы, а ущерб составил не менее $9,5 млн. Схему с аппаратным имплантом, при которой в оригинальный кошелёк встраивают 4G-модем, Hash Telegraph описывал ещё 9 августа по разбору Джо Грэнда (Joe Grand) на конференции Hardwear.io 2026.
Мнение ИИ
Анализ исторических паттернов показывает: бренд Ledger давно служит мошенникам готовой декорацией. Летом 2020 года компания пережила утечку данных, а в декабре хакеры опубликовали на Raidforum содержимое базы интернет-магазина, где были и адреса доставки. После этого фишинг под видом Ledger превратился в отдельный жанр: письма, SMS, поддельные приложения, а теперь и страницы на бесплатном хостинге.
С технической стороны задача у злоумышленников простая. Домен sites.google.com внушает доверие уже самим адресом, а первое место в выдаче работает как рекомендация. Аппаратный кошелёк защищает ключи от вредоносного ПО, но бессилен против человека, который сам отдает seed-фразу чужому сайту. Сколько подобных страниц живёт в выдаче прямо сейчас?
Мнение ИИ
Возникает вопрос: несёт ли Google ответственность за продвижение фишингового сайта? Суд Амстердама в 2022 году постановил, что платформа не отвечает автоматически за чужие объявления. В 2024 году апелляционная инстанция признала, что Google сделала слишком мало для блокировки поддельной крипторекламы с лицом телеведущего Йорта Келдера.
Техническая деталь меняет расклад: подделка размещена на сервисе самой Google, а не на чужом сервере. Для суда это может весить больше, чем место в выдаче. Где проходит граница между витриной и соавтором, когда обман живёт по адресу, принадлежащему поисковику?





