
Вечером 9 сентября 2026 года подписчики рассылки Trezor получили с официального адреса компании письмо о «критической уязвимости STM32». Это был фишинг: хакеры взломали сервис рассылок Brevo и отправили письмо на 347 000 адресов, а 2500 человек успели перейти по ссылке до её отключения.
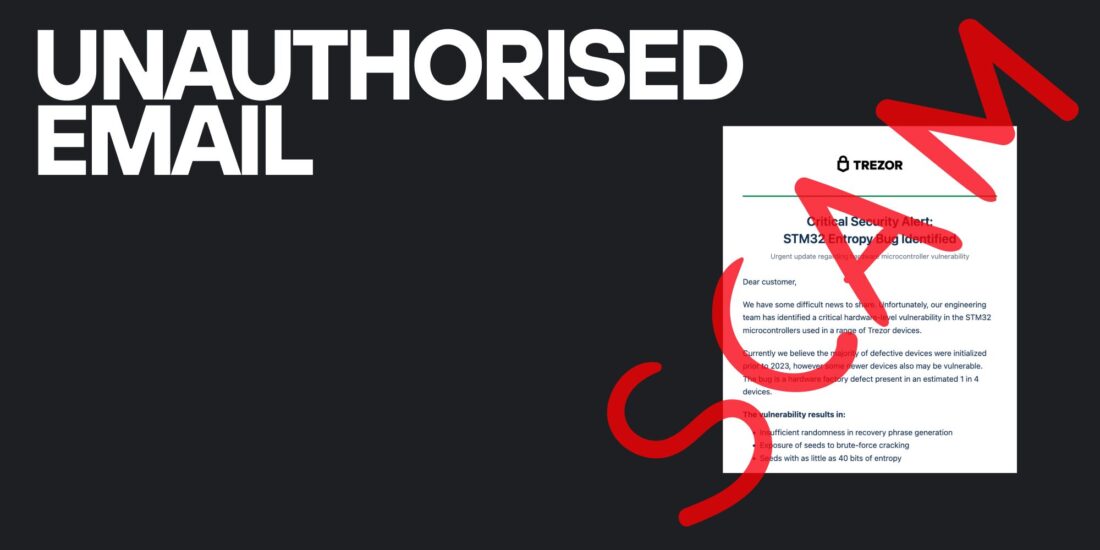
Сама Trezor настаивает, что её инфраструктуру не трогали: утекла только база подписчиков, которые сами согласились получать новости. Компания предупредила об атаке в X тем же вечером, а 10 сентября выпустила подробный разбор в блоге. Пост в X набрал 3,3 млн просмотров.
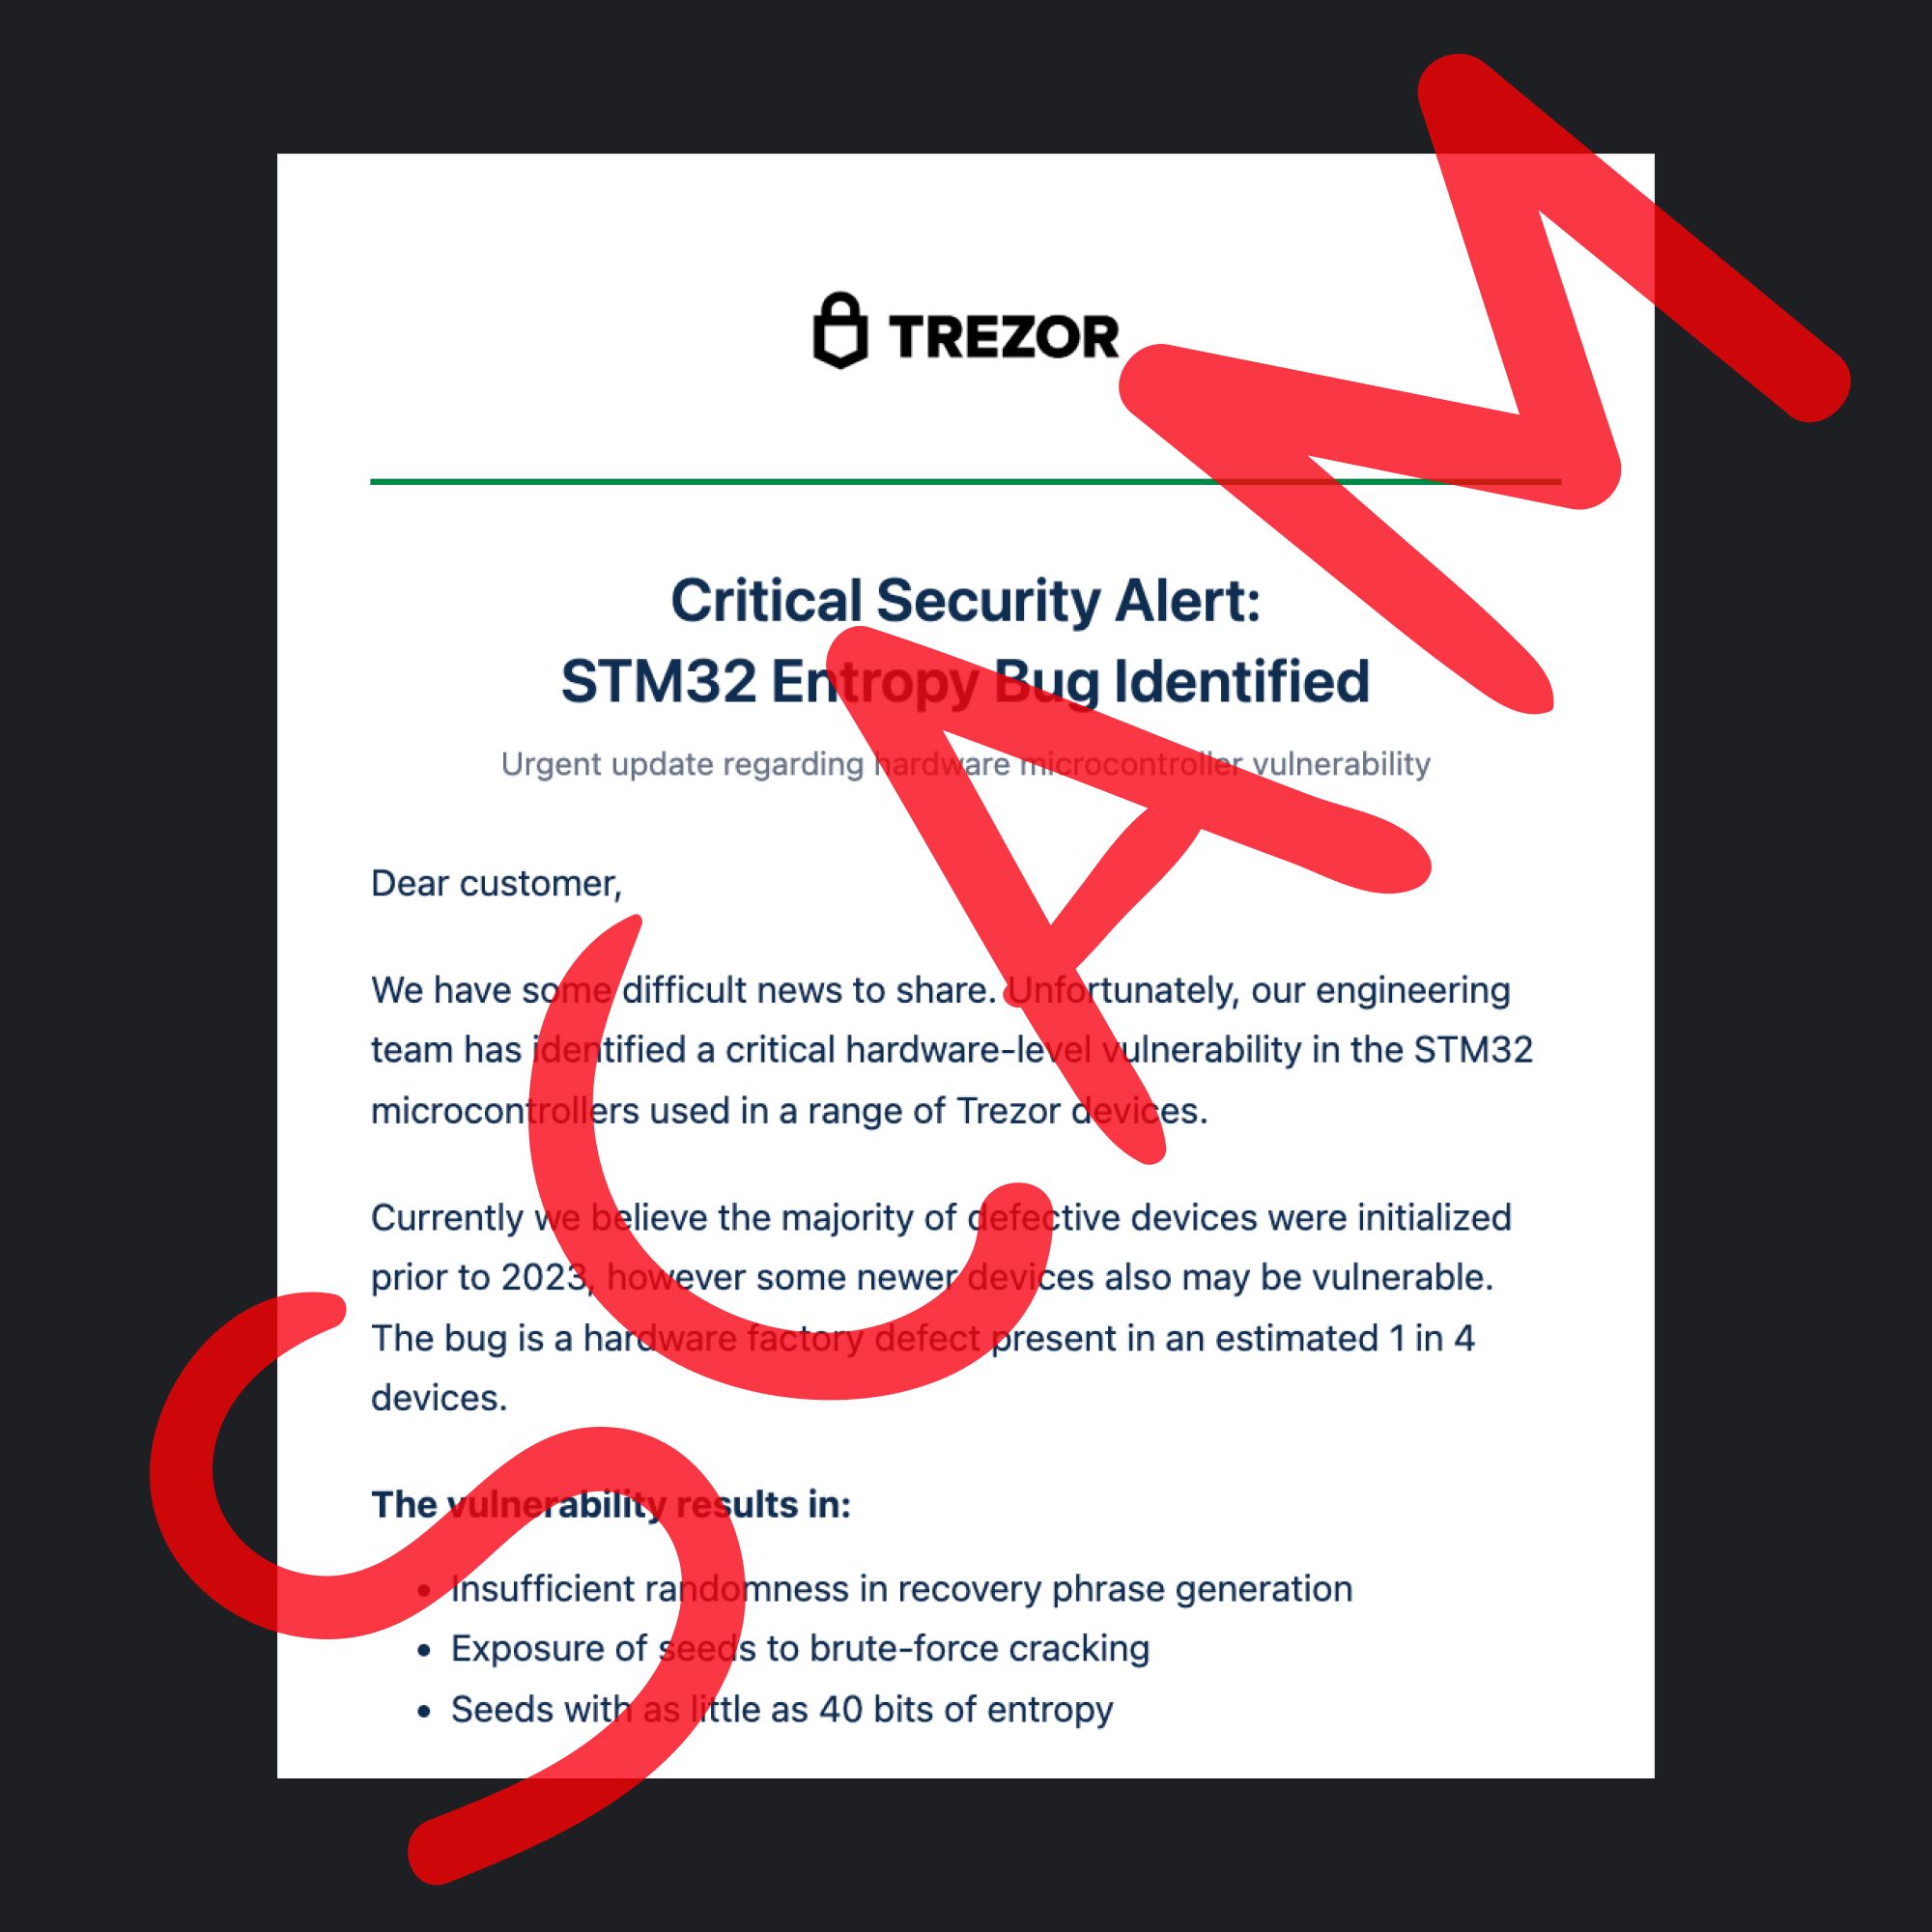
Письмо пугало дырой в чипе, а просило сид-фразу
Тема письма звучала как «Critical Security Alert: STM32 Entropy Vulnerability». STM32 — это микроконтроллер, который стоит в устройствах Trezor, так что заголовок выглядел правдоподобно для владельца аппаратного кошелька. По данным Bleeping Computer, получатели описывали письмо как предупреждение о том, что «уязвимость микроконтроллера» якобы позволяет подобрать сид-фразу брутфорсом.
Ссылка в письме вела на загрузку приложения, которое просило ввести бэкап кошелька — то есть сид-фразу. Кто вводит её в стороннюю программу, отдаёт злоумышленникам полный контроль над средствами. Устройство при этом ломать не нужно: жертва сама выносит ключи наружу.
Главная опасность письма в том, что оно пришло с настоящего домена Trezor. Brevo отправляет всю почту клиента через его домен, поэтому письмо не выглядело подделкой. В X компания написала, что выясняет, как хакеры получили доступ к её легитимному домену. Trezor отдельно напоминает: она никогда не запрашивает бэкап кошелька ни в письмах, ни в поддержке.
Домен отключили за 20 минут, кликнуть успели 2500 человек
По словам Trezor, вредоносный домен отключили на уровне DNS в течение 20 минут. После этого ссылка перестала работать у всех, кто открыл письмо позже. Аккаунт в Brevo приостановили, функцию отправки писем отключили, чтобы остановить возможные новые волны.
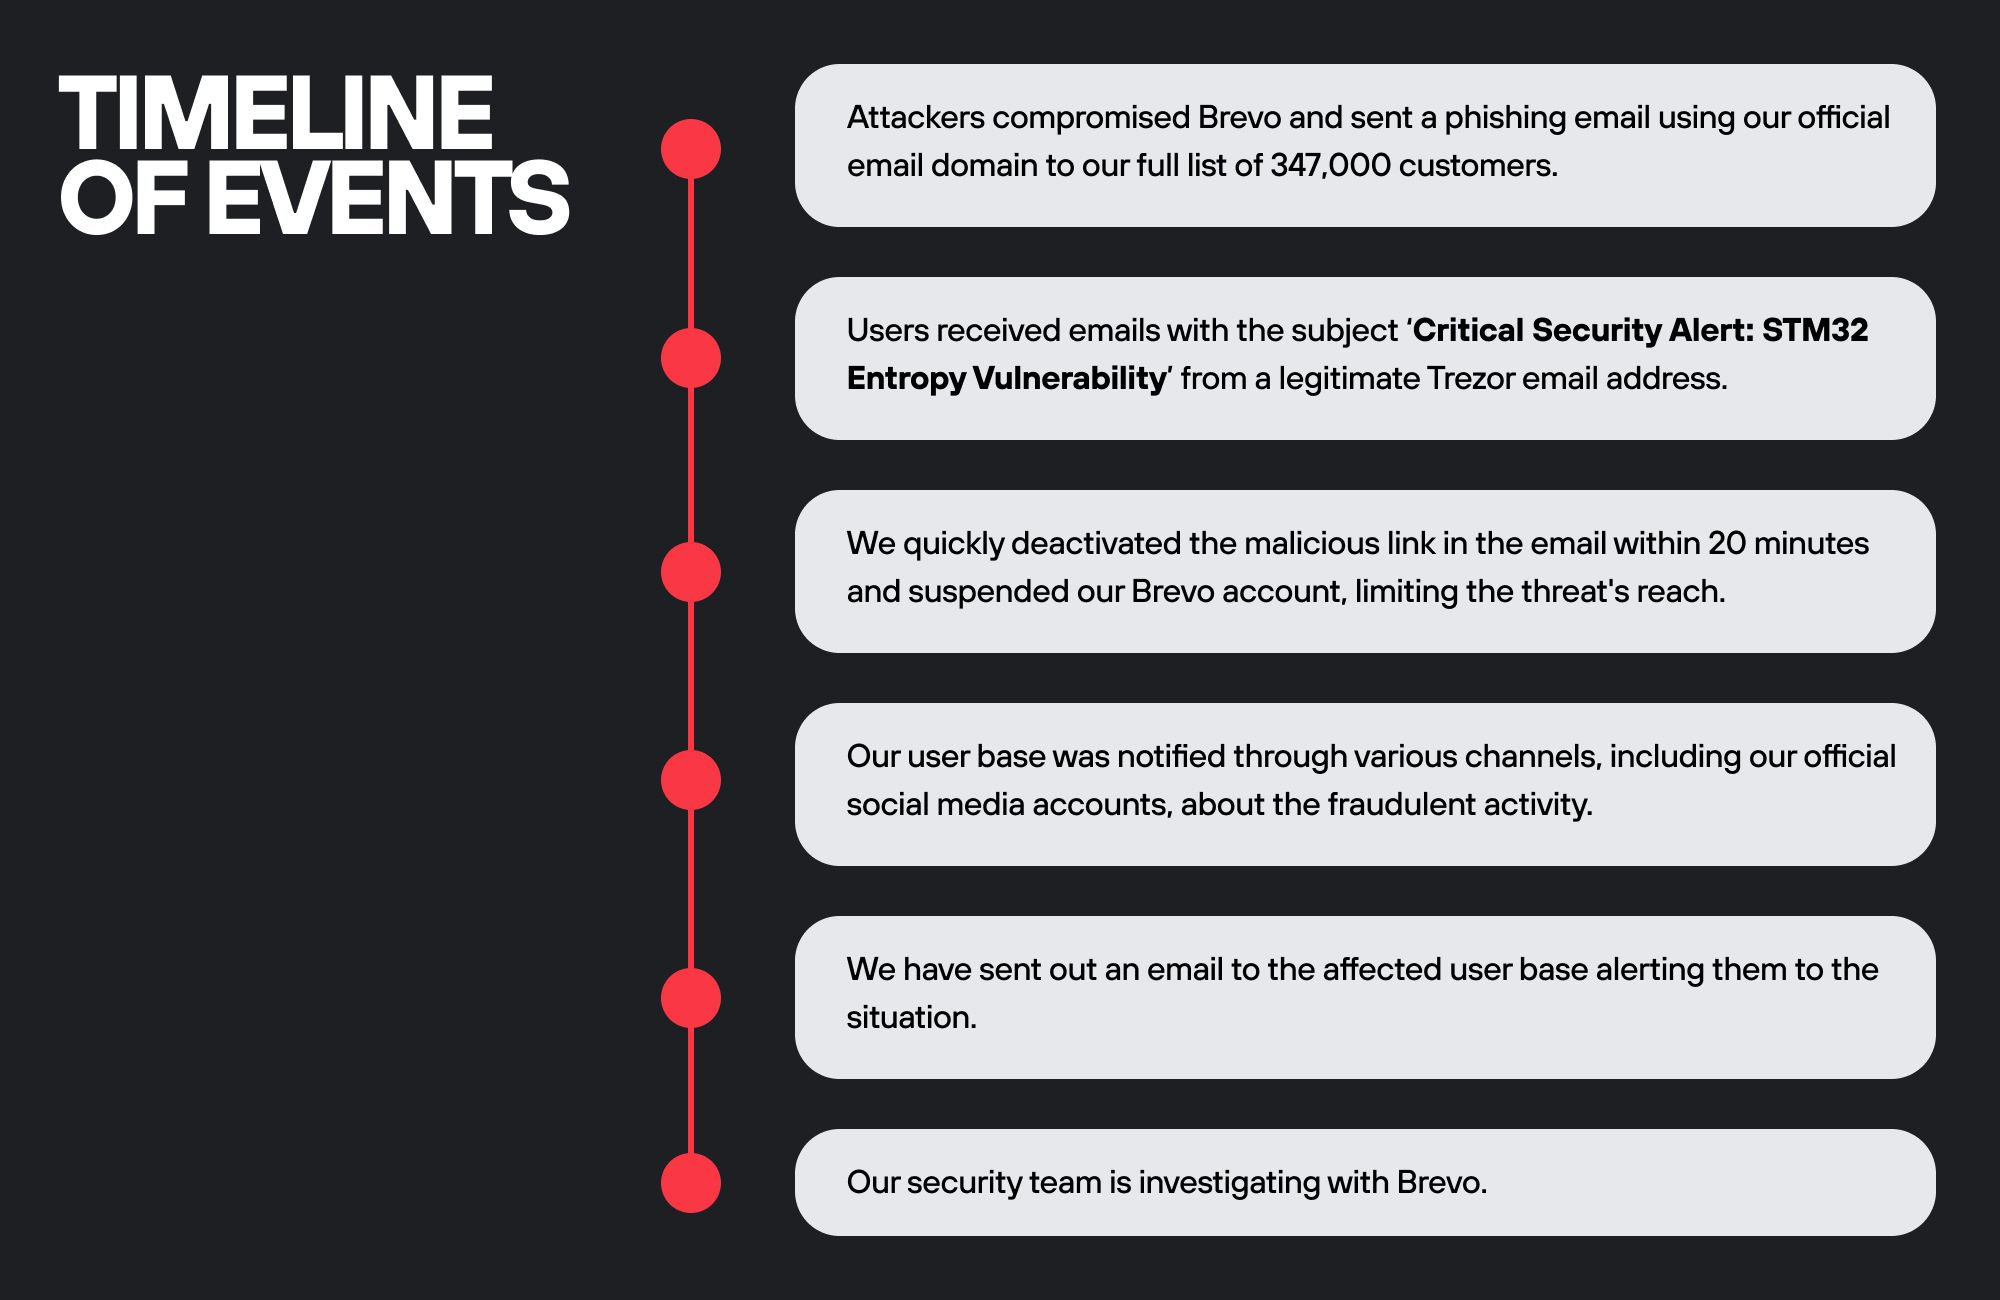
За эти 20 минут ссылку успели открыть 2500 человек. Сколько из них пошли дальше и ввели сид-фразу, Trezor не сообщает; SecurityWeek отмечает, что данных о потерянных средствах пока нет. Предупреждения появились на сайте Trezor.io, в приложении Trezor Suite, в сообществе и каналах поддержки, а всем 347 000 подписчикам компания разослала отдельные уведомления.
Есть и долгий хвост. Trezor прямо признаёт, что утекшие адреса могут использовать для новых фишинговых атак. Список из 347 000 владельцев аппаратных кошельков — ценный актив для мошенников, и одним письмом дело может не ограничиться.
Brevo признала дыру в SSO, пострадали не только Trezor
В блоге Trezor говорится, что инцидент затронул 120 аккаунтов Brevo. Сама Brevo, по данным SecurityWeek и Coinotag, называет другое число — 138 аккаунтов. Расхождение никто пока не объяснил.
Схема атаки, судя по объяснению Brevo, была не про взлом паролей, а про ошибку в правах доступа. Злоумышленник создал собственный аккаунт в Brevo, включил в нём единый вход (SSO) и пригласил в эту конфигурацию настоящих пользователей платформы. Через свой провайдер идентификации он входил под их именами, а система по ошибке давала доступ не к одной организации, а ко всем, куда эти пользователи имели вход. Из 138 аккаунтов шесть использовали для рассылки фишинга, а из 43 выгрузили контакты.
Среди пострадавших клиентов Brevo, помимо Trezor, называют производителя аппаратных кошельков BitBox и сервис учёта портфелей CoinTracking. То есть под удар попал сразу сегмент компаний, чьи клиенты хранят криптовалюту.
Кому грозит потеря средств и что делать
Trezor формулирует границу риска чётко: если вы вводили бэкап кошелька только на самом устройстве Trezor при восстановлении, ваши активы в безопасности. Опасность касается только тех, кто ввёл сид-фразу в приложение или на сайт по ссылке из письма.
Инструкция компании для тех, кто получил подозрительное письмо от имени Trezor:
Перевод на новый кошелёк — единственный рабочий способ: сменить «пароль» у сид-фразы нельзя, скомпрометированный набор слов остаётся скомпрометированным навсегда.
Третья утечка через подрядчика за несколько лет
Bitcoin Magazine вынес в заголовок слово «ещё одна» утечка, и это не преувеличение. Bleeping Computer напоминает, что в январе 2024 года был взломан сторонний портал поддержки Trezor, откуда утекли имена, логины и почта около 66 000 пользователей. Пользователи Trezor уже подвергались фишинговой атаке и раньше, и каждый раз слабым звеном оказывался не сам кошелёк, а сервисы вокруг него. Под постом Trezor в X один из подписчиков язвительно заметил, что компанию взламывали чаще, чем он может вспомнить.
Для рынка в целом это не событие уровня биржевого взлома: на цену Биткоина или ликвидность оно не влияет. Но для держателей аппаратных кошельков вывод неприятный: устройство может быть надёжным, а база покупателей всё равно лежит у маркетингового подрядчика. Мошенники давно работают по этой схеме — ранее они уже взламывали крупный сайт о криптовалюте, чтобы продвигать фейковый токен через доверенный канал.
Читайте также: Финальный раунд Сэма Бэнкмана-Фрида: сможет ли создатель криптовалютной биржи FTX выйти на свободу через Верховный суд?
Дальше стоит следить за тремя вещами: результатами расследования Trezor о том, как злоумышленники получили доступ к домену, финальным отчётом Brevo о масштабах утечки контактов и новыми волнами писем по украденной базе. Любое сообщение от имени Trezor с просьбой ввести сид-фразу - фишинг, независимо от того, насколько настоящим выглядит отправитель.





