
L1-сеть ZetaChain опубликовала постмортем хакерской атаки, произошедшей 27 апреля. Команда заявила, что причиной взлома стала уязвимость в механизме кроссчейн-сообщений.
On Apr 27, ZetaChain experienced a targeted exploit involving deliberate preparation, including Tornado Cash funding and wallet address spoofing.
Cross-chain ZETA transfers were not affected.
No user funds were affected — all impacted wallets were ZetaChain-controlled.
A…
Под удар попал контракт GatewayEVM, который представляет собой единую точку отказа при взаимодействия между внешними сетями и приложениями в экосистеме.
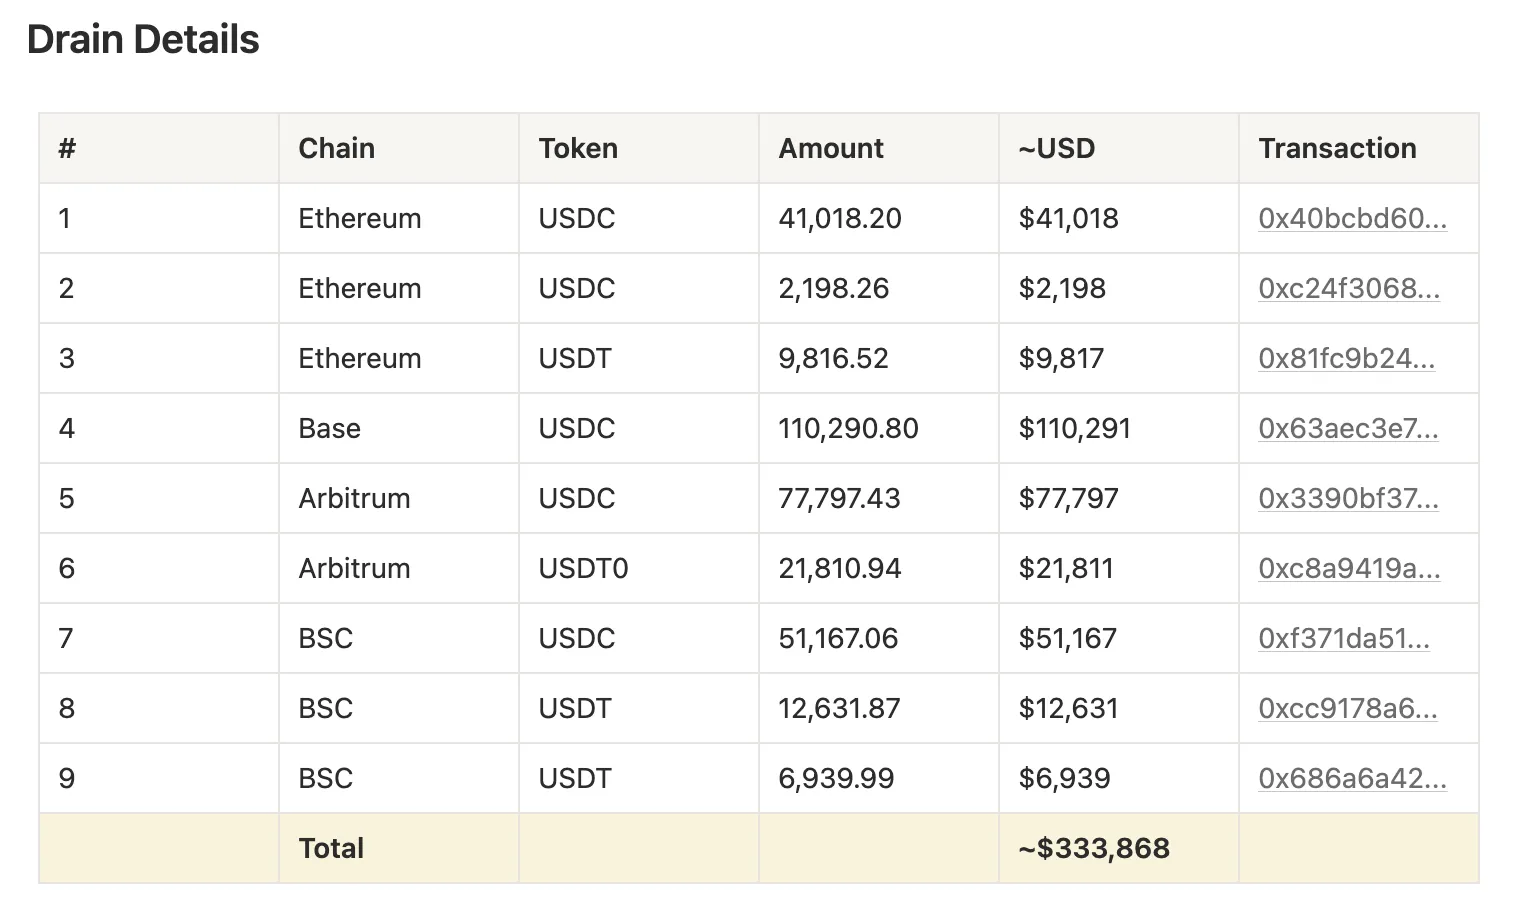
Пользователи не пострадали: эксплойт затронул только три внутренних кошелька разработчиков. Общий ущерб составил $333 868 (в основном USDC и USDT). Злоумышленник вывел средства через девять транзакций в Ethereum, Arbitrum, Base и BSC.
В ZetaChain объяснили взлом сочетанием трех факторов:
- архитектура сети позволяла любому пользователю совершать произвольные вызовы с минимальными ограничениями;
- GatewayEVM на принимающей стороне обрабатывал широкий спектр команд, включая transferFrom — то есть разрешал перемещать активы от имени владельца другого адреса при наличии одобрения;
- старые безлимитные разрешения не отзывались автоматически: пользователи, ранее депонировавшие токены через GatewayEVM.deposit(), предоставили контракту неограниченное право на списание средств.
Разработчики считают, что хакер готовил атаку заранее: он пополнил кошелек через криптомиксер Tornado Cash за три дня до инцидента. Злоумышленник использовал метод «отравления адресов». После кражи он конвертировал активы в ETH.
Команда ZetaChain выпустила патч в основной сети и устранила уязвимость. Пользователям рекомендовали отозвать все старые разрешения ERC-20.
Взлом Syndicate и Aftermath
28 апреля взлому подвергся инфраструктурный Ethereum-проект Syndicate. Команда зафиксировала «необычные перемещения» нативных токенов SYND — предположительно из-за компрометации кроссчейн-моста Commons.
We are investigating unusual movements in SYND tokens that may indicate a possible security issue.
We recommend avoiding provisioning any liquidity until this is resolved.
«Мы отслеживаем атаку и взаимодействуем с фирмами по кибербезопасности. Также рассматриваем варианты возмещения потерь. У Syndicate есть достаточное количество токенов, чтобы помочь пострадавшим пользователям», — написали разработчики.
Атаку подтвердили специалисты CertiK, оценив ущерб в $330 000.
#CertiKInsight 🚨
We have seen an exploit involving @syndicateio through a compromise of the Commons bridge.
This address acquired ~18.5M SYND and sold them for ~$330 K, which has been bridged to Ethereum.https://t.co/2KictJaGPV
Stay Vigilant!https://t.co/kmbcBFl3AM pic.twitter.com/EvfZFz2R6x
Злоумышленник приобрел около 18,5 млн SYND, продал их и перевел активы в Ethereum.
На фоне инцидента цена монеты упала более чем на 36% — до $0,02, согласно CoinGecko.
Параллельно в CertiK сообщили о взломе биржи Aftermath Finance в экосистеме Sui. По данным экспертов, киберпреступник вывел около $900 000 в USDC.
#CertiKInsight 🚨
We have seen an exploit involving @AftermathFi.
~$900K USDC drained so far https://t.co/kC1BEonomP
Still under investigation.
Stay vigilant!
Команда проекта заявила, что все продукты торговой площадки остаются в безопасности. По словам разработчиков, под удар попал протокол бессрочных фьючерсов.
Напомним, в конце апреля хакеры атаковали DeFi-проект Scallop и вывели из пула вознаграждений sSUI около 150 000 SUI.





