
Специалисты в области кибербезопасности связали новую кампанию по распространению вредоносного ПО для macOS с хакерской группировкой Lazarus Group, связанной с Северной Кореей и стоящей за крупнейшими взломами в криптоиндустрии.
По словам Мауро Элдрича, основателя компании BCA Ltd., специализирующейся на анализе угроз, новый набор вредоносных программ Mach-O Man распространяется через схемы социальной инженерии «ClickFix» среди традиционных и криптовалютных компаний.
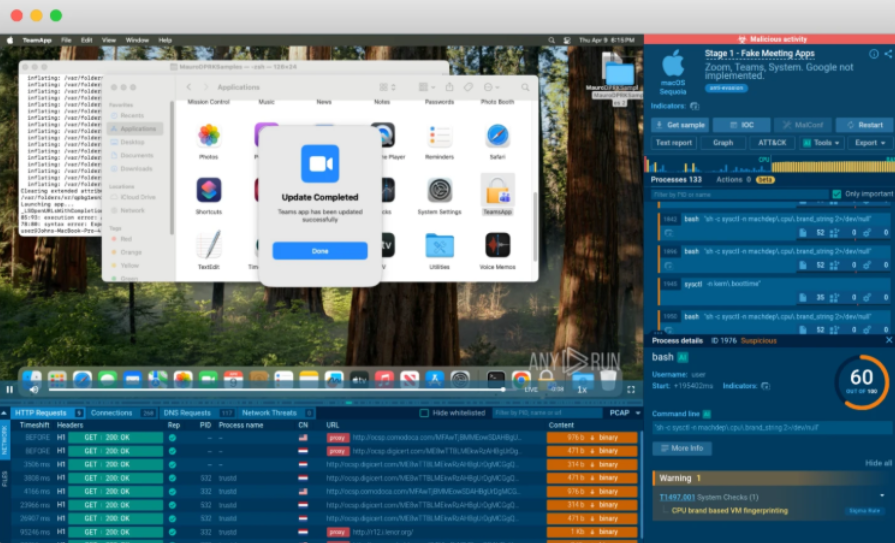
Поддельные приложения Mach-O Man Kit
Потенциальных жертв заманивают на поддельный звонок в Zoom или Google Meet, где им предлагают выполнить команды, которые в фоновом режиме загружают вредоносное ПО, позволяя злоумышленникам обходить традиционные средства защиты и незаметно получать доступ к учётным данным и корпоративным системам.
Это может привести к захвату аккаунтов, несанкционированному доступу к инфраструктуре, финансовым потерям и раскрытию критически важных данных.
Получается, что Lazarus Group продолжает расширяться, выходя за рамки криптовалютных компаний. Северокорейских хакеров обвиняют в самых крупных атаках на платформы. Их подозревают в том числе в крупнейшем на сегодняшний день взломе биржи Bybit на сумму $1,4 млрд в 2025 году.





