Главное:
- Пользователям аппаратных кошельков начали приходить фальшивые уведомления по обычной почте.
- QR-коды из писем ведут на сайты-двойники, копирующие интерфейс официального ресурса.
- Ввод seed-фразы на таких страницах дает злоумышленникам полный контроль над кошельком.
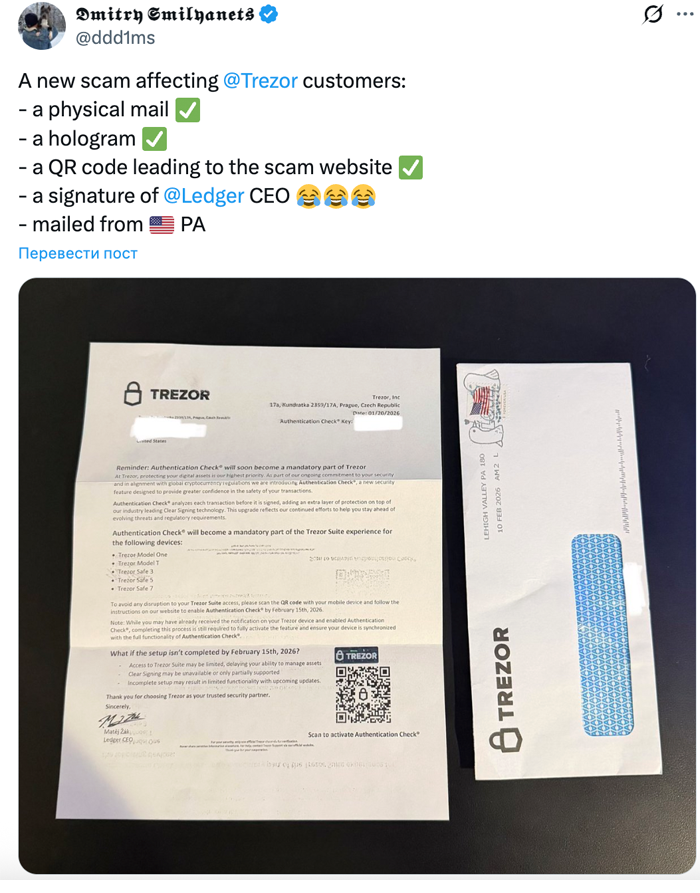
Пользователи аппаратных кошельков Ledger и Trezor снова получают письма от злоумышленников. В них утверждается, что необходимо срочно пройти «проверку устройства» или «подтверждение транзакций», иначе доступ к кошельку может быть ограничен.
Один из таких случаевописалспециалист по кибербезопасности Дмитрий Смилянец 13 февраля. В письме использовались визуальные элементы доверия — голограмма и QR-код. Сканирование кода перенаправляет на поддельный сайт. Документ оформлен так, будто подписан руководителем компании, при этом в тексте допущена ошибка в должности.
Источник: X.com
Как действует схема
После перехода по QR-коду пользователь попадает на страницу, имитирующую официальный интерфейс настройки кошелька. Там предлагается ввестиseed-фразуякобы для подтверждения безопасности устройства.
Как только фраза вводится, данные отправляются мошенникам. Получив доступ, они импортируют кошелек к себе и выводят средства. Производители аппаратных устройств не требуют передачи seed-фраз ни в онлайн-форме, ни по электронной или обычной почте.
Массовая рассылка писем стала возможной после прежних утечек клиентских данных, в том числе почтовых адресов. В прошлые годы злоумышленники уже отправляли поддельные устройства, фальшивые уведомления с QR-кодами и распространяли копии официальных приложений для кражи средств.