Главное:
- Вредоносные программы PROMPTFLUX и PROMPTSTEAL используют ИИ-модели Gemini и Qwen для генерации кода и скрытия атак.
- Северокорейская группа UNC1069 применяла Gemini для создания фишинговых скриптов и поиска данных криптокошельков.
Google Threat Intelligence Group (GTIG) опубликовалаотчет, в котором впервые зафиксировано использование больших языковых моделей (LLM) во вредоносных программах, действующих в реальных операциях. Исследователи выявили пять семейств вредоносного ПО, применяющих ИИ для генерации, маскировки и изменения кода во время выполнения.
Согласно отчету, злоумышленники больше не просто повышают продуктивность с помощью ИИ — они создают принципиально новое поколение вредоносных программ, которые динамически изменяют поведение прямо во время работы.
PROMPTFLUX и PROMPTSTEAL
Одним из примеров стала программа PROMPTFLUX, написанная на VBScript. Она взаимодействует с Gemini API и использует его для перезаписи собственного кода, чтобы избежать антивирусного обнаружения. По данным GTIG, эта программа использует механизм Thinking Robot для регулярного обращения к модели и получения свежих инструкций.
Другой инструмент — PROMPTSTEAL, созданный российской группой APT28. Он использует модель Qwen2.5-Coder через API Hugging Face для генерации команд Windows, собирающих информацию о системе и пользовательских документах. PROMPTSTEAL маскируется под приложение для генерации изображений, но на деле выполняет команды по сбору данных и отправке их на сервер злоумышленников.

Источник: Отчет Google
Семейства вредоносных программ с элементами ИИ и их функции
GTIG отмечает, что оба инструмента пока находятся на стадии экспериментов, но уже демонстрируют, как модели ИИ могут использоваться для динамического обновления вредоносного кода и обхода защиты.
Северокорейские атаки и кража криптовалюты
Google также выявил активность северокорейской группы UNC1069 (также известной как MASAN), которая использовала Gemini для кибератак, связанных с кражей криптовалют. По данным отчета, злоумышленники использовали ИИ для анализа данных криптокошельков, генерации фишинговых скриптов и даже создания контента на разных языках, включая испанский, для обмана сотрудников криптобирж.
Компания Google отметила, что эти кампании направлены на финансирование северокорейского режима через кражу цифровых активов. Все связанные аккаунты были заблокированы, а в моделях Gemini внедрены дополнительные меры против злоупотреблений, включая более строгий контроль API и фильтрацию вредоносных запросов.
Форумы подпольных сервисов ИИ
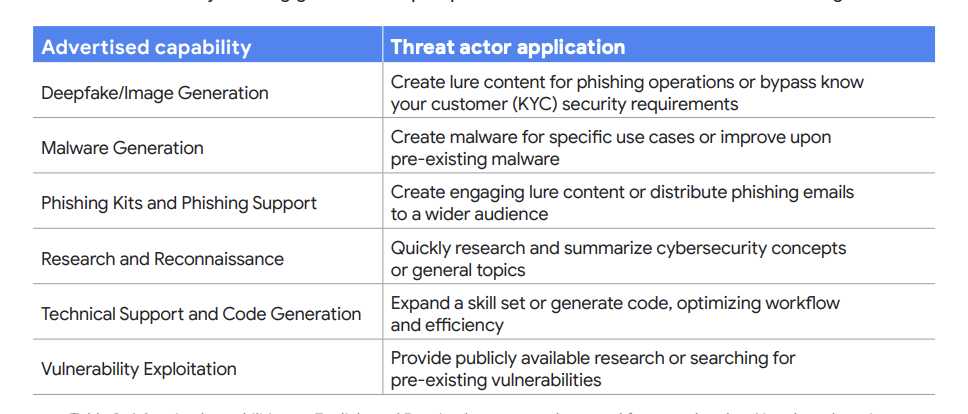
GTIG также зафиксировала рост подпольного рынка ИИ-инструментов. На форумах продаются сервисы, как EvilAI, FraudGPT, LoopGPT и WormGPT, которые предлагают генерацию фишинговых писем, вредоносных программ и автоматизацию кибератак.
Источник: Отчет Google
ИИ-инструменты на подпольных форумах и их применения
Google предупредил, что использование LLM в кибероперациях становится новой нормой. Это касается как спонсируемых государством групп, так и преступных сообществ, которые используют ИИ для взломов, фишинга и обхода защиты.
Компания подчеркнула, что большинство этих вредоносных инструментов находятся в стадии тестирования и пока не способны напрямую заражать устройства, но риск быстро растет.