Главное:
- Проект UXLink запускает новый смарт-контракт Ethereum.
- Взлом мультиподписного кошелька UXLink привел к выпуску 10 трлн токенов и падению цены на 90%.
- Проект обновил контракт, в котором нет рисковой функции mint-burn.
Децентрализованная социальная платформа UXLinkзаявилао запуске нового контракта Ethereum после того, как эксплойт мультиподписного кошелька позволил злоумышленникам выпустить неавторизованные токены UXLINK и обрушить стоимость ее нативного актива.
UXLink заявила, что ее новый смарт-контракт прошел аудит безопасности и будет развернут в основной сетиEthereum. В нем отсутствует функция «выжигания» (mint-burn) для предотвращения подобных инцидентов в будущем.
23 сентября проект подтвердил взлом, заявив, что значительная сумма криптовалюты была переведена на биржи. По оценкамCyvers Alerts, ущерб составил не менее $11 млн, а по даннымHacken— более $30 млн.
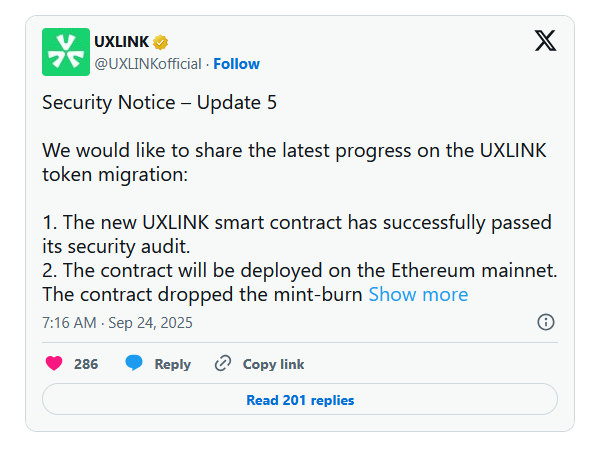
Источник: x.com
Эксплойт UXLink выявил риски централизованного управления
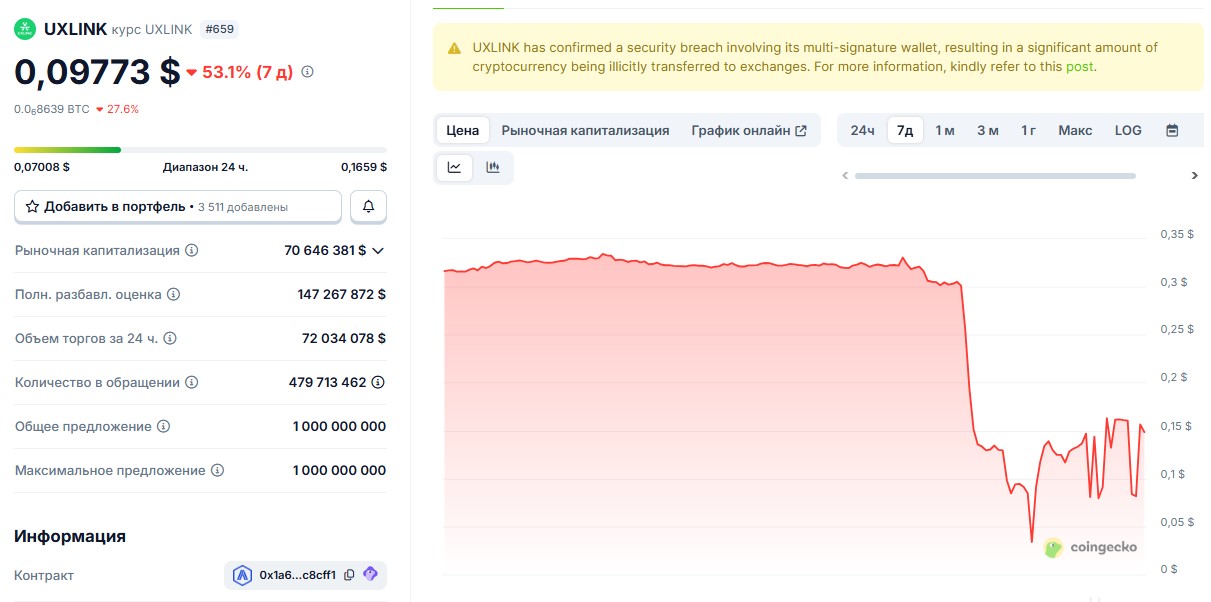
Хакеры получили контроль над смарт-контрактом UXLink через взлом мультиподписного кошелька и изначально выпустили 2 млрд UXLINK. Цена токена упала на 90% с $0,33 до $0,033, пока злоумышленник продолжал выпуск. По оценкам компании Hacken, было выпущено почти 10 трлн токенов. ПоданнымCoinGecko, на момент написания курс UXLINK восстановился дл $0,09.
Марвин Хашем, CEO FearsOff, так прокомментировал инцидент:
По его словам, этот случай показывает, насколько рискованно «сохранять слишком централизованный контроль в проектах, которые претендуют на децентрализованность».
Советы по защите
С технической точки зрения, по словам Хашема, взлома UXLink можно было бы избежать, применив несколько стандартных мер безопасности:
- добавление временных блокировок к таким конфиденциальным действиям, как выпуск новых токенов или смена владельца контракта;
- отказ от права выпуска токенов после их запуска, чтобы даже инсайдеры не могли создавать их снова;
- с точки зрения операционной деятельности, Хашем подчеркнул важность независимых проверок и постоянной прозрачности.
Хашем добавил, что даже мультиподписные кошельки нельзя считать абсолютно надежными. Он также отметил первостепенное значение децентрализации управления и экстренной остановки критически важных функций.