
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Хакеры спрятали стилер в фейковый TradingView Premium.
- Эксперты нашли опасный для криптопользователей стилер.
- Вымогатели пригрозили слить арт-работы ИИ-моделям.
- В управлении китайскими роботами нашли уязвимость.
Хакеры спрятали стилер в фейковый TradingView Premium
Киберпреступники распространяли фейковую рекламу по бесплатной установке TradingView Premium для загрузки вредоноса на Android жертвы. Об этомсообщилиисследователи Bitdefender.
Использующееся ПО Brokewell появилось в начале 2024 года. Оно обладает широким спектром возможностей, включая кражу конфиденциальных данных, удаленный мониторинг и контроль зараженного устройства.
Согласно исследователям, целями кампании являлись пользователи криптовалют. Она действует как минимум с 22 июля, используя около 75 локализованных под ру-сегмент объявлений.
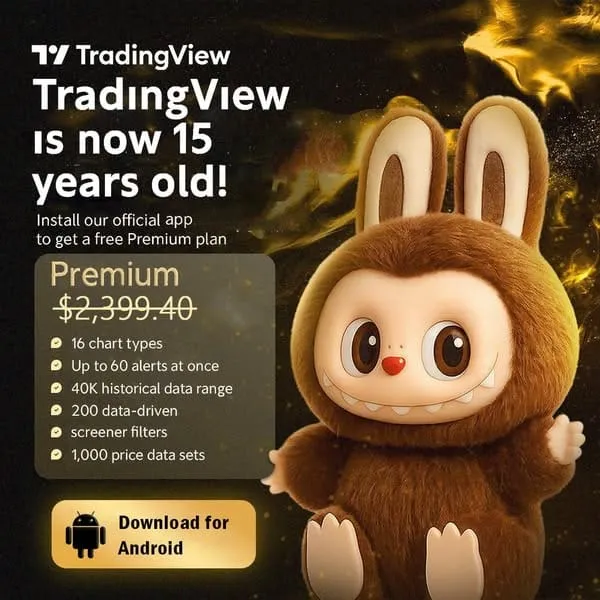
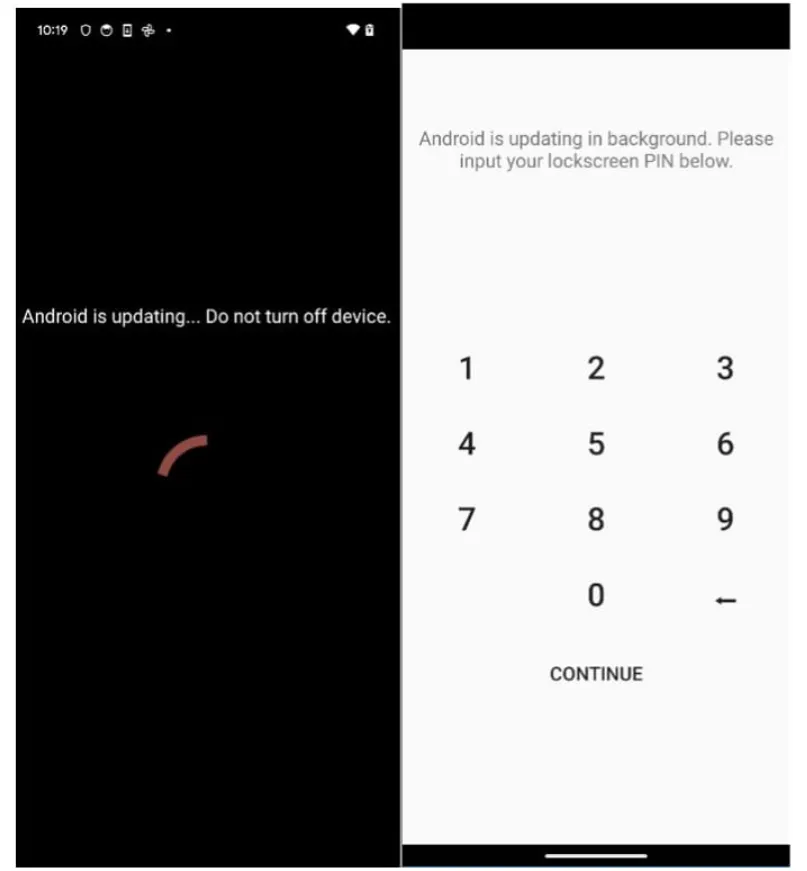
Когда жертва переходила по ссылке, она перенаправлялась на маскирующийся под оригинальный TradingView сайт, где предлагался вредоносный файл tw-update.apk. После установки приложение запрашивало доступ к функциям специальных возможностей. В случае согласия оно открывало якобы системное окно обновления. В это время инфостилер выдавал себе все необходимые разрешения.
Кроме того, злоумышленники пытались получить PIN-код блокировки экрана смартфона, имитируя системный запрос Android.
Эксперты отметили, что схема была рассчитана исключительно на мобильных пользователей: при переходе с другого устройства отображался безвредный контент.
По данным Bitdefender, поддельное приложение является «расширенной версией вредоносной программы Brokewell» и насчитывает следующие функции:
- сканирует BTC, ETH, USDT и банковские реквизиты IBAN;
- крадет и экспортирует коды из Google Authenticator;
- захватывает учетные записи через поддельные экраны входа;
- записывает экран и нажатия клавиш, крадет cookies, активирует камеру и микрофон, отслеживает геолокацию;
- перехватывает SMS, включая банковские и 2FA-коды, подменяя стандартную программу для сообщений;
- может принимать удаленные команды через Tor или WebSockets для отправки SMS, звонков, удаления софта или даже самоуничтожения.
Эксперты нашли опасный для криптопользователей стилер
Исследователи из F6сообщилио найденной в июне вредоносной схеме Phantom Papa. Злоумышленники рассылали письма на русском и английском языках с вложениями, содержащими стилер Phantom.
ПО основанное на кодеCaaS-софта Stealerium позволяет операторам похищать пароли, банковскую и криптовалютную информацию, содержимое браузеров и мессенджеров.
Получателями вредоносных писем, содержащих стилер, были организации из различных сфер экономики: ритейла, промышленности, строительства, ИТ.
В отчете отмечается выбор злоумышленниками фейковых писем с темами сексуального характера вроде See My Nude Pictures and Videos. Также встречались классические фишинговые уловки наподобие «Прикрепленная копия платежа №06162025».
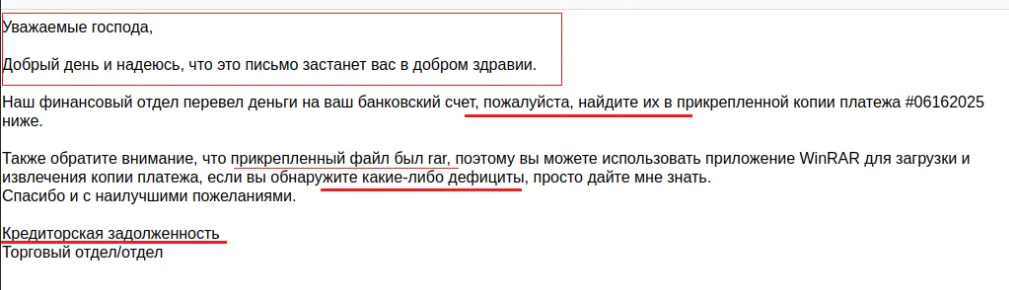
При распаковке и запуске вложенных в почту RAR-архивов файлов с расширением .img и .iso. на устройство проникал вредонос. После запуска на машине жертвы Phantom собирал подробную информацию о «железе» и системных конфигурациях, а также воровал файлы cookie, пароли, данные банковских карт из браузера, изображения и документы. Всю собранную информацию злоумышленники получали через Telegram-боты вроде papaobilogs.
Еще одна угроза для владельцев криптовалют — модуль Clipper. Он в бесконечном цикле с интервалом в 2 секунды извлекал содержимое буфера обмена. Если оно менялось, зловред сохранял его в файл. Далее сканировал активное окно на наличие слов, связанных с криптосервисами: «bitcoin», «monero», «crypto», «trading», «wallet», «coinbase».
В случае обнаружения начиналась фаза поиска в буфере обмена криптокошельков по популярным отрывкам адресов. При нахождении ПО заменяло кошельки пользователя на предустановленные адреса злоумышленников.
Также у Phantom есть модуль PornDetector. Он способен следить за активностью пользователя и, в случае нахождения одной из строк «porn», «sex», «hentai», создавать скриншот в файл. Если после этого окно все еще активно, модуль делает снимок с веб-камеры.
Вымогатели пригрозили слить арт-работы ИИ-моделям
30 августа предположительно вымогатели из LunaLock разместили на странице сервиса для художников Artists&Clients информацию о взломе. Об этом сообщает404 Media.
Злоумышленники потребовали от владельцев арт-маркетплейса выкуп в размере $50 000 в биткоине или Monero. В противном случае они обещали опубликовать все данные и передать произведения искусства ИИ-компаниям для обученияLLM-моделей.
На сайте был размещен таймер обратного отсчета, дававший владельцам несколько дней на сбор нужной суммы. На момент написания ресурс не работает.
«Это первый случай, когда я вижу, что злоумышленники используют угрозу обучения ИИ-моделей в качестве элемента своей тактики вымогательства», — отметила старший аналитик по киберугрозам Flare Тэмми Харпер в комментарии 404 Media.
Она добавила, что подобные действия могут оказаться действенными против художников ввиду чувствительной темы.
В управлении китайскими роботами нашли уязвимость
29 августа специалист по кибербезопасности под ником BobDaHackerобнаружил проблемыв защите ведущего мирового поставщика коммерческих роботов. Уязвимость позволяла машинам подчиняться произвольным командам.
Pudu Robotics — китайский производитель роботов для выполнения широкого спектра задач на производстве и в публичных местах.
BobDaHacker обнаружил, что административный доступ к управляющему ПО роботов оказался не заблокирован. По его словам, для атаки злоумышленнику достаточно получить действительный токен авторизации или создать тестовую учетную запись, которая предназначена для испытаний перед покупкой.
После прохождения первичной аутентификации дополнительных проверок безопасности не последовало. Атакующий получал возможность перенаправлять доставку еды или отключить весь парк ресторанных роботов. Это позволяло любому желающему вносить серьезные изменения: например, переименовывать роботов, чтобы усложнить восстановление.
Cloudflare выдержал рекордную DDoS-атаку
Cloudflare заблокировал крупнейшую из когда-либо зарегистрированныхDDoS-атак, пиковая мощность которой составила 11,5 Тбит/с. Об этом провайдер сетевых услуг сообщил 1 сентября.
Cloudflare's defenses have been working overtime. Over the past few weeks, we've autonomously blocked hundreds of hyper-volumetric DDoS attacks, with the largest reaching peaks of 5.1 Bpps and 11.5 Tbps. The 11.5 Tbps attack was a UDP flood that mainly came from Google Cloud.…pic.twitter.com/3rOys7cfGS
«Системы защиты Cloudflare работают в усиленном режиме. За последние несколько недель мы в автономном режиме заблокировали сотни сверхмощных DDoS-атак, самая крупная из которых достигла пика в 5,1 млрд пакетов в секунду и 11,5 Тбит/с», — заявила компания.
Рекордная DDoS-атака длилась примерно 35 секунд и была комбинацией несколькихIoT-устройств и облачных провайдеров.
Также на ForkLog:
- Grokking. Чат-бота Grokнаучилипубликовать скам-ссылки.
- Квантовый компьютервзломал«крошечный» криптографический ключ.
- В СШАпредложилиплан защиты активов от квантовых угроз.
- Хакерыспряталивредоносные ссылки в смарт-контрактах.
- Пользователь Venusпотерялиз-за фишинга $27 млн.
- Книга по психологиипомогла«взломать» ChatGPT.
- Хакерыукралитокены WLFI с помощью смарт-кошельков.
- Потери от взломов криптопроектов в августедостигли$163 млн.
- Binanceпомоглазаморозить активы мошенников на $47 млн.
- Сальвадорзащитилсвои 6284 BTC от квантовой угрозы.
Что почитать на выходных?
ForkLog в рамках ежемесячного дайджестаFLMonthlyпоговорил с шифропанком Антоном Нестеровым о главных угрозах конфиденциальности и способах им противостоять.





