
Неизвестный пользователь взломал аккаунт IT-специалиста из Северной Кореи, состоявшего в небольшой хакерской группировке, которая связана с кражей $680 000. Об этом рассказал блокчейн-детектив ZachXBT.
1/ An unnamed source recently compromised a DPRK IT worker device which provided insights into how a small team of five ITWs operated 30+ fake identities with government IDs and purchased Upwork/LinkedIn accounts to obtain developer jobs at projects.pic.twitter.com/DEMv0GNM79
Шесть граждан КНДР создали более 30 вымышленных личностей, чтобы устроиться в криптопроекты. Для этого они покупали поддельные документы, а также аккаунты на LinkedIn и Upwork, выдавая себя за опытных блокчейн-разработчиков. Один из них даже прошел собеседование в Polygon Labs на позицию фулл-стек инженера, указав в резюме опыт в OpenSea иChainlink.
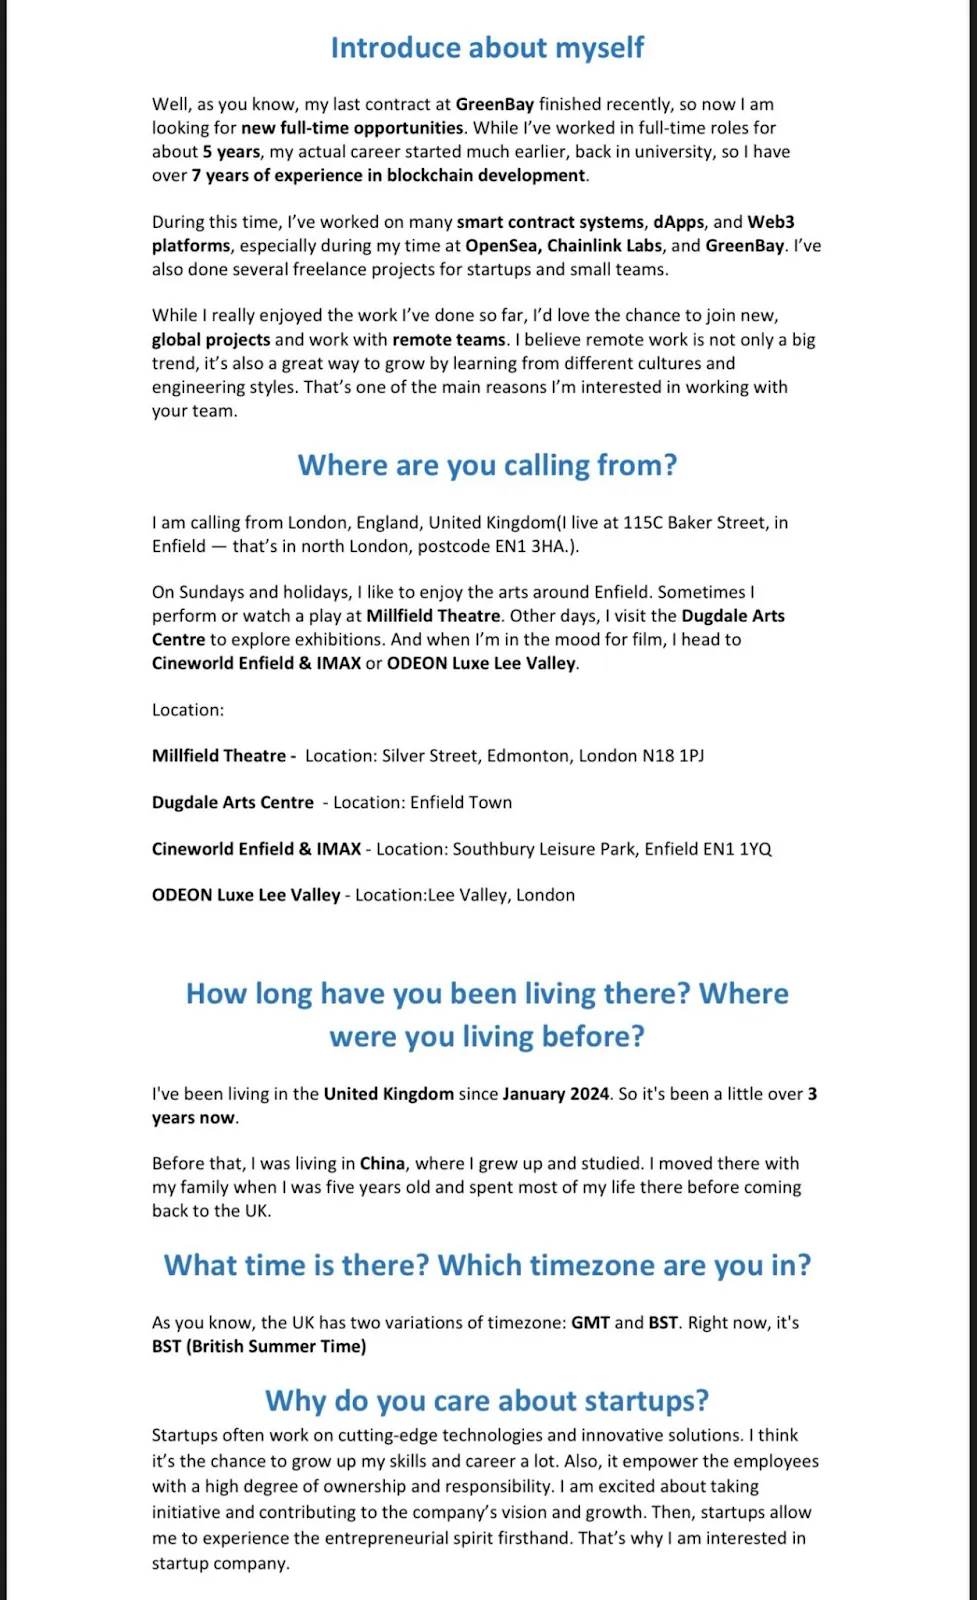
«Мой профессиональный стаж в блокчейн-разработке составляет более семь лет (включая университетский период), хотя официально я работаю полный день около пяти лет. В этот период я разрабатывал системысмарт-контрактов, децентрализованные приложения иWeb3-платформы, в том числе в OpenSea, Chainlink Labs и GreenBay», — говорится в скрипте, который использовался для фальшивой личности по имени Генри Чан.
Хакеры выполняли работу с помощью ПО для удаленного доступа AnyDesk и скрывали местоположение через VPN. Для планирования задач и коммуникации они пользовались Google-сервисами. В мае операционные расходы злоумышленников составили $1489. В эту стоимость вошли аренда компьютеров и подписки на софт.
Киберпреступники проводили транзакции через сервис Payoneer. Один из кошельков связан с группировкой, которая участвовала в июньскойатаке на маркетплейс Favrr. В рамках этого взлома злоумышленники похитили $680 000.
В поисковых запросах, к которым удалось получить доступ, были вопросы о развертыванииERC-20на Solana и ведущих ИИ-компаниях Европы. Однако самым частым был: «как понять, что они — северокорейцы?»
ZachXBT также подчеркнул, что история поиска показала активное использование Google Translate с переводами с корейского языка на английский через российский IP.
Блокчейн-детектив призвал криптокомпании лучше проверять кандидатов, подчеркнув, что в подобных операциях нет ничего сложного. По его словам, уязвимостям способствует перегруженность отдела кадров.
«Основная проблема в борьбе с IT-специалистами из КНДР (DPRK ITWs) — отсутствие сотрудничества между госслужбами и частным сектором. Другая сложность — халатность рекрутинговых команд, которые начинают спорить при получении предупреждений. Методы DPRK ITWs не отличаются изощренностью, но они настойчивы из-за их массового присутствия на глобальном рынке вакансий», — отметил он.
Северокорейские хакеры в Binance
Главный директор по безопасности Binance Джимми Су рассказалDecrypt, что биржа ежедневно получает поддельные резюме от северокорейских хакеров. По его словам, это продолжается на протяжении многих лет, но в последнее время тактики злоумышленников стали изощреннее.
Раньше они рассылали шаблонные отклики с японскими и китайскими фамилиями. Однако теперь киберпреступники пользуются дипфейками и голосовыми модуляторами на собеседованиях, выдавая себя за разработчиков из Европы или Ближнего Востока.
Подозрение вызывает медленное интернет-соединение. По словам Су, из-за работы переводчика и других симуляторов ответы злоумышленников приходят с задержкой в несколько секунд.
«Единственный надежный способ проверить кандидата — попросить его прикрыть лицо рукой. Глубокий фейк обычно „ломается“, но мы не раскрываем все методы, чтобы не помогать хакерам», — добавил он.
Представитель Binance сказал, что биржа никогда не нанимала государственных агентов КНДР, однако продолжает отслеживать сотрудников на подозрительное поведение. Специалисты из Северной Кореи часто оказываются среди лучших по производительности — вероятно, за счет работы в несколько смен. Если кто-то не делает перерывов даже на сон, это типичный признак связи сLazarus, отметил Су.
Он добавил, что некоторые компании просят на собеседованиях негативно высказаться о лидере Северной Кореи Ким Чен Ыне, что запрещено в стране. Других деталей представитель Binance не раскрыл в соображениях безопасности.
Помимо попыток трудоустройства, Lazarus также:
- заражают NPM-библиотеки — добавляют вредоносный код в открытые репозитории, который внедряется в проекты;
- проводят фишинговые «собеседования» — притворяются рекрутерами, предлагают обновить Zoom по фейковой ссылке и заражают устройства жертв вредоносы.
Напомним, в феврале биржа Bybitпотеряла$1,46 млрд в результате взлома. Специалисты по кибербезопасностиобвинилив этом группировку Lazarus.
В июле пострадала индийская торговая площадка CoinDCX, лишившаяся $44,2 млн. Кибератаку тожеприписалисеверокорейским хакерам.





