
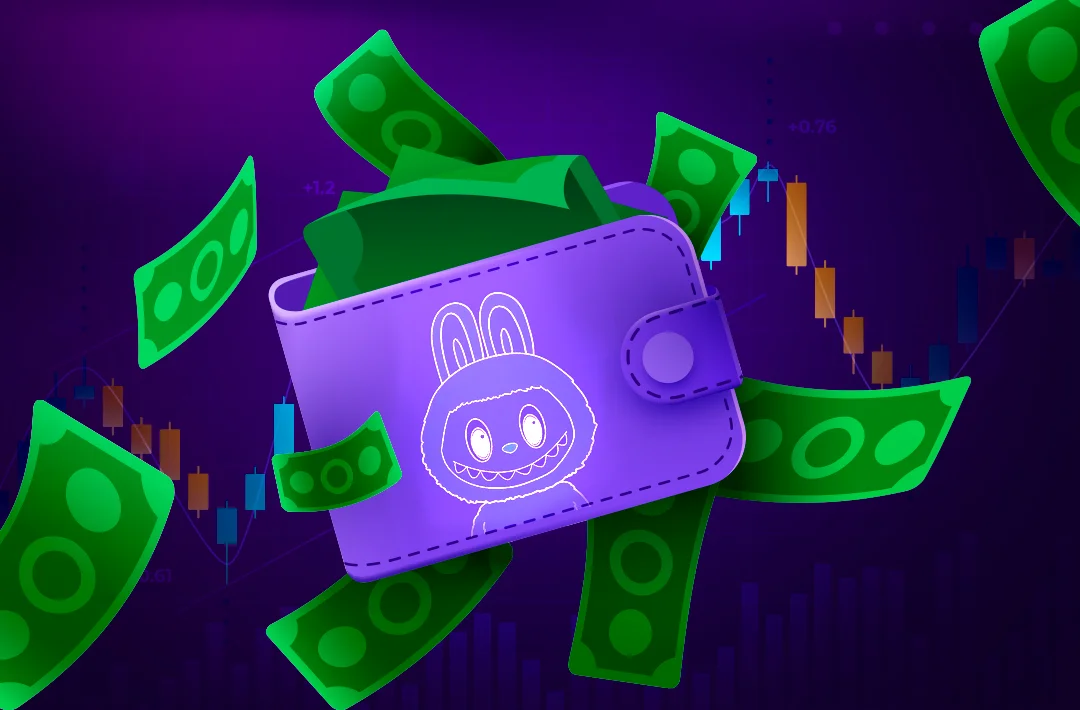
Что произошло?Специалисты российской ИБ-компании F6 обнаружили новую фишинговую схему, нацеленную на пользователей криптовалют. Мошенники используют известный бренд игрушек Labubu для привлечения потенциальных жертв.
Материал РБК
Что еще известно?В рамках схемы мошенники разработали фишинговый сайт, на котором пользователям предлагается поучаствовать в аирдропе токенов Labubu.
Минфин США заявил о повышенном риске мошенничества с использованием криптоматов
Ведомство призвало банки тщательно проверять связанные с такими устройствами операции
Читать дальше
Бесплатная раздача монет широко распространена в криптопространстве, такие мероприятия часто проводят проекты на ранней стадии развития для привлечения первоначальной аудитории, а также крупные платформы для поощрения активных участников и стимулирования дальнейшего роста экосистем.
В аирдропах по заявкам подключение кошелька необходимо — эта процедура позволяет разработчикам проектов распределять монеты среди соответствующих требованиям участников.
Для участия у пользователя должен быть кошелек на конкретном блокчейне, поддерживающем токен. В целях безопасности рекомендуется создать новый кошелек, а не использовать свой основной, на котором хранятся все активы. Также необходимо изучить информацию о проекте в соцсетях и на тематических форумах.
Что такое Airdrop криптовалют?
Рассказываем, как бесплатно получить токены и уберечься от скама
Читать дальше
В отличие от добросовестных проектов, мошенники используют аирдропы как предлог для получения доступа к кошелькам пользователей.
Так, в рамках обнаруженной F6 схемы, мошенники через фишинговый сайт призывают пользователей подключить кошелек для участия в раздаче монет Labubu.
Процедура выглядит следующим образом: сначала сайт запрашивает доступ к данным о балансе кошелька и истории операций. Это позволяет оценить, есть ли средства на кошельке потенциальной жертвы.
Если деньги есть, сайт запрашивает дополнительные разрешения якобы для подтверждения участия в акции. Такое одобрение запускает вредоносное ПО типа дрейнер (drainer), которое опустошает кошелек и переводит активы на счета мошенников.





