
Мошенники запустили фишинговую кампанию, нацеленную на пользователей Aave, через Google Ads. Об этом сообщают специалисты по кибербезопасности PeckShield.
#PeckShieldAlertFake "Aave" ads are topping Google search results.The phishing site is aaxe[.]co[.]com.The ads are designed to drain your wallet through malicious transaction signatures.pic.twitter.com/LdVHMflFAT
Злоумышленники разместили в Google Ads платные объявления, имитирующие официальную платформу Aave. При переходе по ссылкам жертв перенаправляли на поддельные сайты, где их просили подключить криптокошельки. После этого мошенники получали доступ к средствам.
Такие транзакции необратимы. Точная сумма ущерба пока неизвестна. Пользователям стоит внимательно проверять URL сайтов. При компрометации кошелька нужно срочно перевести средства на безопасный адрес, связаться с провайдером через официальные каналы и отозвать разрешения через сервисы вроде Revoke.cash.
Накануне сообщений о фишинговой атаке Aave стал первымDeFi-протоколом, чей совокупный чистый депозит в 14 сетях превысил $60 млрд.
$60B net deposits.DeFi will win.pic.twitter.com/BsrEHbnji8
По даннымToken Terminal, за год показатель вырос более чем втрое. В августе 2024 года он составлял $18 млрд.
Мошенническая кампания на YouTube
Параллельно эксперты SentinelLABSрассказалио другой атаке на криптоинвесторов. По их словам, с 2024 года злоумышленники захватывают старые YouTube-каналы, которые публиковали новости о криптовалютах.
Мошенники рекламируют торговых ботов, которые крадут средства пользователей. Видео создают с помощью ИИ, а негативные комментарии оперативно удаляют.
Жертвам предлагают развернутьсмарт-контракт, скрывающий адрес киберпреступников. После пополнения деньги отправляются на кошельки скамеров.
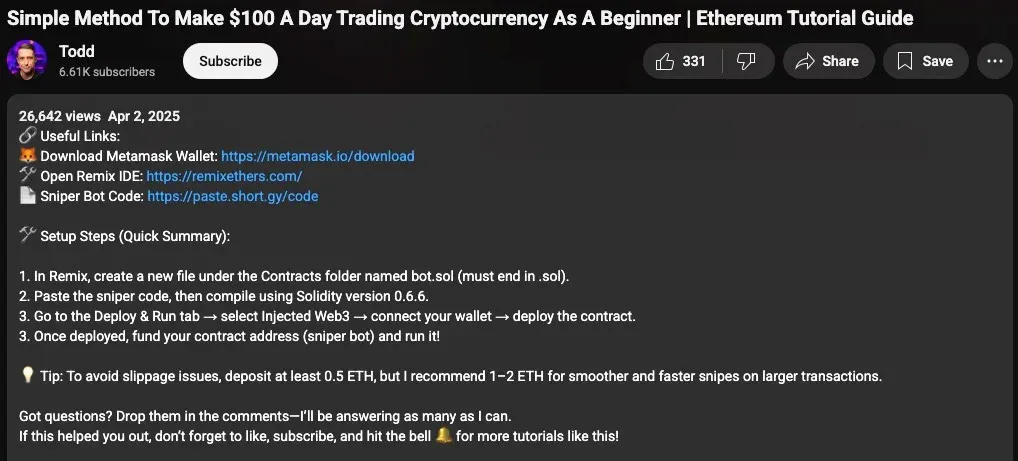
По данным специалистов, за запуск бота пользователей просят внести минимум 0,5 ETH (~$1829 по текущему курсу) для покрытия комиссий. Один мошеннический адрес уже получил около 244,9 ETH, еще два — 7,59 и 4,19 ETH. Суммарно это уже превышает $939 000.
«Мы зафиксировали использование одного и того же кошелька в нескольких вредоносных смарт-контрактах. Однако задействовано множество уникальных адресов, поэтому точное количество мошенников установить невозможно», — подчеркнули в SentinelLABS.
Напомним, 6 августа криптоинвесторпотерял$3 млн, подписав вредоносную транзакцию. В рамках фишинговой атаки использовалась распространенная практика: для обмана злоумышленники создают поддельные адреса или ссылки, имитирующие обычные.





