
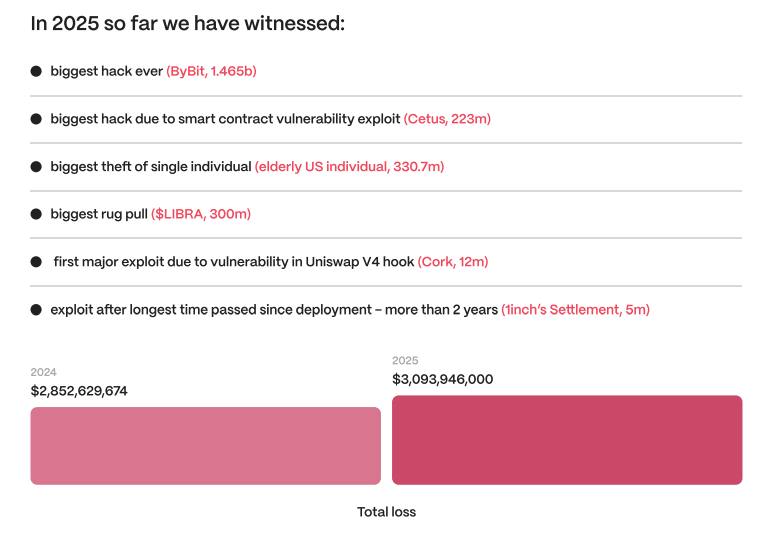
За первые шесть месяцев 2025 года убыткиWeb3-проектов от взломов и мошенничества составили $3,1 млрд. Сумма уже превышает показатель за весь 2024 год — $2,85 млрд, говорится вотчетекомпании Hacken.
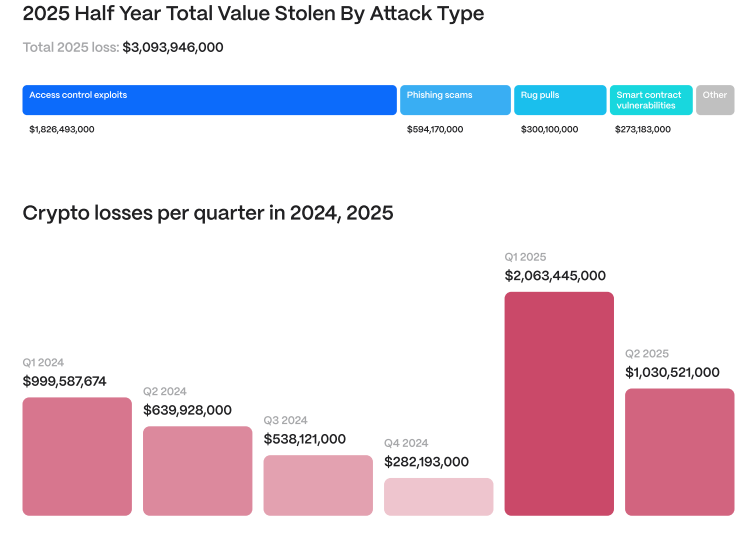
Главной причиной потерь стали уязвимости контроля доступа. На них пришлось $1,83 млрд, или 59% от общей суммы. Еще $594 млн (19%) пользователи и проекты потеряли из-за фишинга и социальной инженерии. Нарагпулыи уязвимости смарт-контрактов пришлось $300 млн и $273 млн соответственно.
Крупнейшим инцидентом сталвзлом биржи Bybitна $1,46 млрд из-за компрометации интерфейса подписи. Аналитики также выделилиатаку на Cetusна $223 млн икражу $330 млну пользователя в США с помощью социальной инженерии.
Смена фокуса атак
Аналитики Hacken отметили, что фокус злоумышленников сместился с технических уязвимостей на человеческий фактор и слабые внутренние процессы. Проблемы с управлением ключами и мультиподписями стали основной причиной взломов как централизованных, так и децентрализованных платформ.
Убытки от фишинга и социальной инженерии достигли рекордных $600 млн. Хакеры активно использовали звонки от имени техподдержки и фиктивные приложения.
Согласно отчету, новой серьезной угрозой для безопасности стал искусственный интеллект. Количество атак, связанных с ИИ, выросло на 1025% по сравнению с 2023 годом. Почти 99% из них связаны с незащищеннымиAPI.
В Hacken порекомендовали компаниям внедрять автоматизированный мониторинг и проводить регулярные аудиты.
Пользователям посоветовали хранить крупные суммы в холодных кошельках, использовать аппаратные ключи для двухфакторной аутентификации и не переходить по подозрительным ссылкам.
Напомним, в мае ущерб криптоиндустрии от взломовдостиг $244 млн.





