
- Наркокартель нанял хакера для слежки за ФБР.
- Испанская группировка украла более €460 млн.
- Хакеры проникли в ПК геймеров через игру Call of Duty: WWII.
- Мигранты завирусили программу определяющую местонахождение агентов государственного контроля.
Наркокартель нанял хакера для слежки за ФБР
В конце июня Минюст СШАобнародовал отчет, посвященный проверке внутренней безопасности ФБР.
Согласно документу, в 2018 году Бюро проводило расследование, закончившееся арестом руководителя синдиката Хоакина «Эль Чапо» Гусмана. Связанный с картелем человек сообщил ФБР, что преступная организация наняла хакера. Киберпреступник взламывал электронные устройства, мобильные телефоны и наблюдал за людьми, посещающими посольство США в столице Мексики. Ключевой фигурой слежки был помощник юридического атташе ФБР, работающий за рубежом.
Хакер смог использовать номер телефона сотрудника ФБР для получения данных о звонках и геолокации. Кроме того, злоумышленник подключился к системе городских камер видеонаблюдения в Мехико, чтобы отслеживать передвижения атташе и устанавливать личности людей, с которыми тот встречался.
По словам оперативника, картель использовал информацию, чтобы запугивать и убивать потенциальных свидетелей и информаторов.
Испанская группировка украла более €460 млн
Сотрудники Гражданской гвардии Испании совместно с Европоломразоблачиликрупнейшую мошенническую сеть, которая похитила более €460 млн у более 5000 жертв по всему миру, предлагая фиктивные инвестиции в криптовалюту.
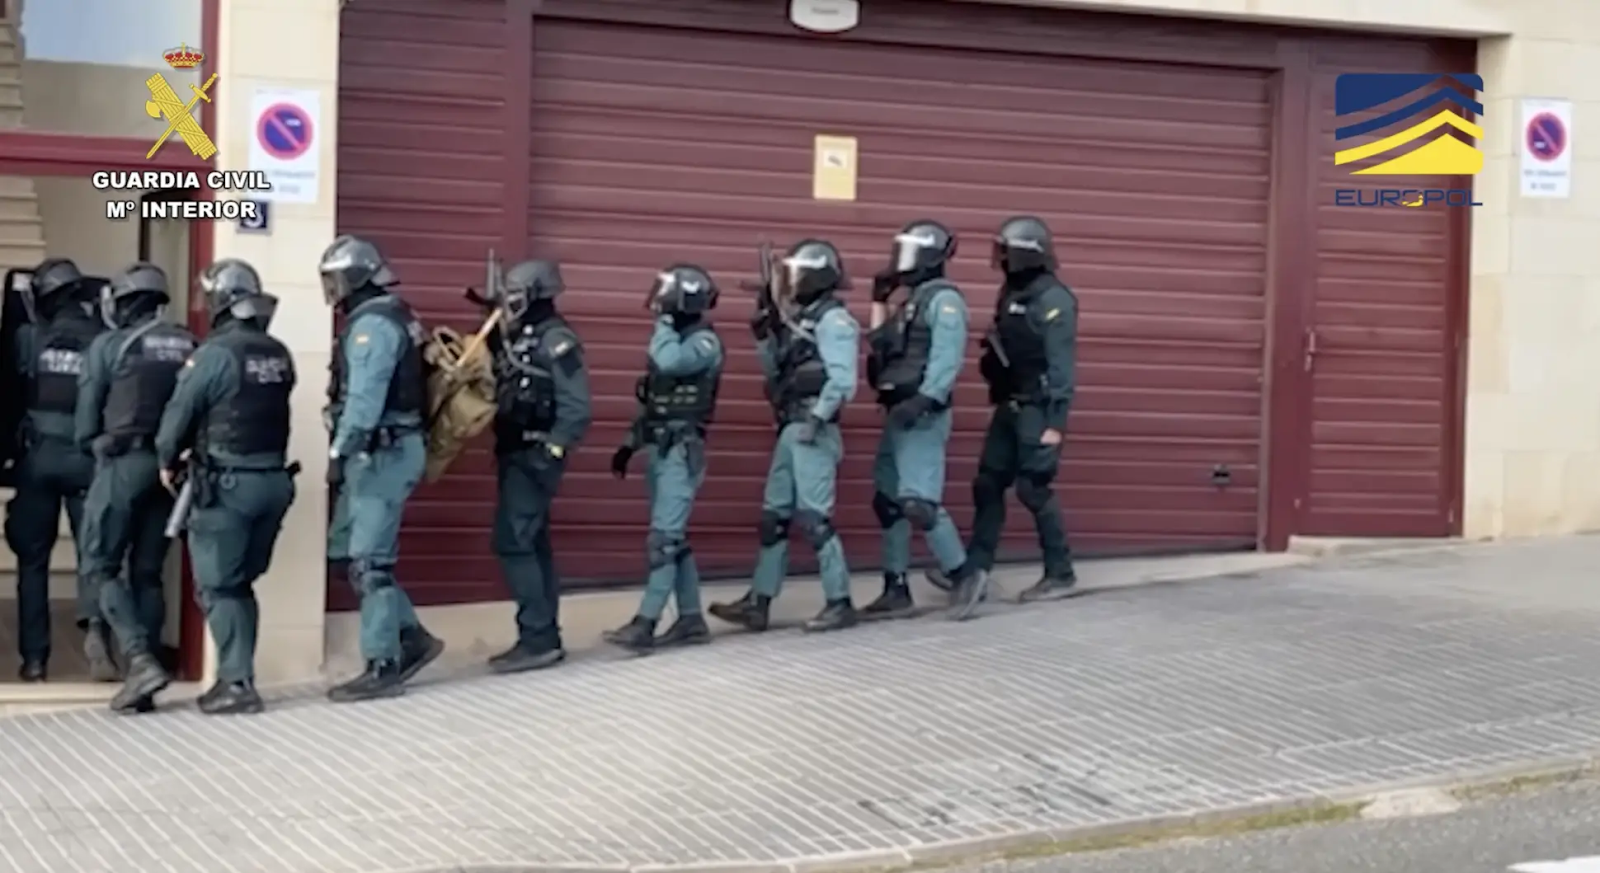
25 июня правоохранители задержали трех подозреваемых на Канарских островах и двух в Мадриде. Европол координировал расследование с 2023 года, а во время операции в Испании задействовал эксперта по криптовалютам.
По версии следствия, организаторы создали глобальную схему по сбору средств через банковские переводы, криптовалютные транзакции и наличные. Они якобы использовали платежные шлюзы, аккаунты на криптобиржах и корпоративную структуру, связанную с Гонконгом. Сеть действовала с участием продавцов по всему миру, которые заманивали жертв на поддельные инвестиционные платформы.
Хакеры проникли в ПК геймеров через игру Call of Duty: WWII
Выход Call of Duty: WWII спровоцировал массовые взломы. 3 июля спустя два дня после релизаначали поступатьжалобы от игроков об атаках от неизвестного хакера с помощьюRCE.
Злоумышленник, используя уязвимости многопользовательского режима,выполняет произвольные командына компьютерах пользователей во время игры и стриминга.
Известны случаи принудительного открытия хакером приложения Блокнот, вывода «нежелательно контента» на экран и перезагрузки системы.
Surprised but not surprised it took such a short time for exploits to be found. Thank you for the heads up man. I will say it’s not entirely surprising since it seems anyway that multiplayer is P2P connections and not dedicated servers. I could be wrong, but figured that since…
По мнению геймера под ником MikeRxqe, устаревшая сетевая модель P2P, используемая в игре, значительно упрощает получение IP-адресов игроков. В таком случае юзеры подключаются напрямую друг к другу и IP-адрес каждого становится известен всем остальным.
После этого атакующий может отправлять жертве напрямую специально сформированные сетевые пакеты. Они маскируются под легитимные игровые данные (информация о движении, выстрелах), но содержат вредоносную нагрузку.
2 июля Activision провела «краткосрочные технические работы» на серверах, однако официальных заявлений о связи этих работ с RCE-уязвимостью не последовало.
Мигранты завирусили программу определяющую местонахождение агентов государственного контроля
Приложение ICEBlock для iPhone позволяет анонимно сообщать о замеченных агентах Службы иммиграционного и таможенного контроля США (ICE) —завирусилось, после упоминания со стороны генпрокурора Пэм Бонди.
Основная часть пользователей ICEBlock — около 20 000 человек — находится в Лос-Анджелесе, где в последние недели рейды ICE стали обычным явлением. После вечерних заявлений Бонди на следующий день 2 июля, оно вошло в список самых загружаемых бесплатных программ в США.
С помощью ICEBlock пользователи могут делиться информацией о местонахождении агентов ICE в радиусе ~8 км. Приложение отправляет уведомление о замеченных поблизости сотрудниках службы контроля.
Полиция арестовала двух хакеров, нацеленных на высокопоставленных чиновников и журналистов
1 июля испанская полицияарестоваладвух человек в провинции Лас-Пальмас по подозрению в киберпреступлениях, включая кражу данных у государственных структур страны.
Обоих подозреваемых охарактеризовали как «серьезную угрозу национальной безопасности». Расследование началось после того, как сотрудники правоохранительных органов зафиксировали утечку персональных данных. Они напрямую касались политиков, представителей центрального и регионального правительств, а также работников СМИ.
Считается, что первый подозреваемый специализировался на выкачивании данных, пока второй управлял финансовой частью: продавал доступ к базам данных и учетным записям, а также контролировал криптокошелек, на который поступали средства.
Оба были задержаны. Во время обысков полиция изъяла большое количество электронных устройств, которые могут привести к новым уликам, покупателям или соучастникам.
Нацеленный на кражу криптовалюты вредонос научился самовосстанавливаться
Северокорейские хакерыиспользуютновое семейство вредоносного ПО для macOS — NimDoor, нацеленного на организации в сфере криптовалют иWeb3.
Цепочка атаки включает контакт с жертвами через Telegram и попытку убедить их установить фальшивое обновление для Zoom. Оно распространяется через сервис планирования встреч Calendly и электронную почту.
В опубликованном 2 июляотчетеспециалисты SentinelOne сообщили, что злоумышленники использовали бинарные файлы, скомпилированные на C++ и Nim для атаки на macOS, что является довольно редким выбором.
Самым сложным элементом атаки является событийно-ориентированное приложение CoreKitAgent. Примечательной особенностью является использование механизмов устойчивости, затрудняющих его корректное завершение и удаление.
Уязвимость Bluetooth позволяет хакерам подслушивать владельцев гаджетов
На конференции по безопасностиTROOPERSисследователи из ERNWрассказалио трех уязвимостях в чипах Airoha (SoC). Они широко используются в колонках, наушниках, гарнитурах и беспроводных микрофонах в 29 устройствах.
Bluetooth-чипсет может подслушивать и красть конфиденциальную информацию. Под угрозой находятся гаджеты от Beyerdynamic, Bose, Sony, Marshall, Jabra, JBL, Jlab, EarisMax, MoerLabs и Teufel.
Проблемы безопасности позволяют получить контроль над устройством. На некоторых смартфонах злоумышленник, находящийся в зоне действия Bluetooth, может извлечь историю звонков и список контактов.
Компания Airoha выпустила обновленныйSDKс необходимыми мерами защиты, и производители устройств уже начали разработку и распространение патчей.
С начала года количество атак через бесконтактные платежи в мире выросло в 35 раз
Поданнымспециалистов ESET, число краж через систему бесконтактных платежей продолжает расти. Только за первое полугодие количество атак посредствам NFC в мире выросло в 35 раз по сравнению с 2024 годом.
В этой схеме объединены стандартные методы атак (социальная инженерия, фишинг, вредоносные программы для Android) с инструментом под названием NFCGate, что создает совершенно новый сценарий.
Вредонос NGate позволяет ретранслировать данные NFC между двумя устройствами удаленно включая банковские карты, и обходит защиту, действуя от имени жертвы.
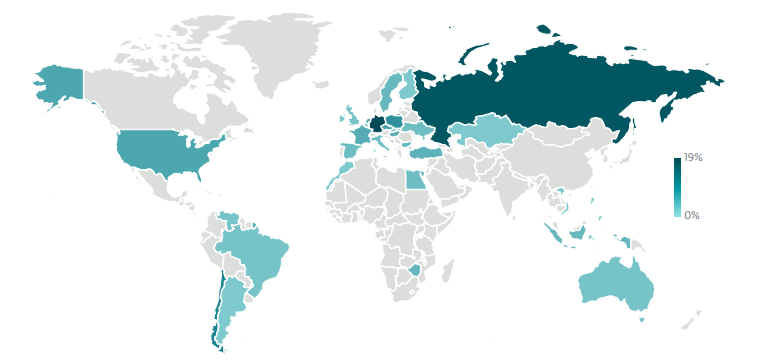
По данным ESET, пятая часть всех установленных в мире зловредов NGate расположена в России. Мошенники обманом вынуждают жертву установить ПО под видом легитимного государственного сервиса или банка и крадут средства. В начале 2025 годаущерб составил40 млн рублей.
В Firefox обнаружили более 40 вредоносных расширений, которые крадут приватные ключи
Расширениявизуально неотличимыот оригинала и имеют огромное количество фальшивых отзывов и оценок, чтобы завоевать доверие.
Более 40 поддельных расширений для браузера Firefox предназначены для кражи данных криптокошельков. Они маскируются под решения популярных платформ: Coinbase, MetaMask, Trust Wallet, Phantom, Exodus, OKX, Keplr, MyMonero, Bitget, Leap, Ethereum Wallet и Filfox.
После установки ПО незаметно похищает данные, подвергая активы пользователей риску. Во время инициализации злоумышленники также отправляют внешний IP-адрес жертвы, предположительно для отслеживания или точечного таргетинга.
Кампания активна как минимум с апреля 2025 года. Новые вредоносные расширения загружались в каталог Firefox еще в последних числах июня.
Также на ForkLog:
- Инженер из Индииотмывал доходы от наркоторговличерез Monero.
- Переговорщика по выкупамзаподозрили в сговорес хакерами.
- СШАввели санкциипротив хостинга Bulletproof.
- Криптостартап из СШАпотерял$900 000 из-за северокорейцев в команде.
- Протокол Resupplyсожжет6 млн reUSD после взлома.
Что почитать на выходных?
Последний выпуск ежемесячного дайджеста FLMonthly дает ответы на актуальные вопросы о кибербезопасности в интервью с директором по расследованиям «Шард» Григорием Осиповым.





