
В первые шесть месяцев 2025 года кражи в криптовалютной сфере достигли рекордных $2,1 млрд, установив новый максимум незаконной деятельности в этой области
По сравнению с предыдущими годами, это значительное увеличение связано с атаками на инфраструктуру и действиями спонсируемых государством хакеров, особенно из Северной Кореи, что привело к росту потерь.
Злоумышленники обновляют антирекорды
В последнем отчете TRM Labs сообщила, что с января по июнь 2025 года криптовалютный сектор пережил почти 75 взломов и эксплойтов. Атаки привели к потерям, превышающим $2,1 млрд.
Это на 10% больше, чем предыдущий антирекорд — в первой половине 2022 потери от хакерских налетов составили $2 млрд. Более того: текущая сумма почти равна всем средствам, которые были похищены в течение 2024 года.
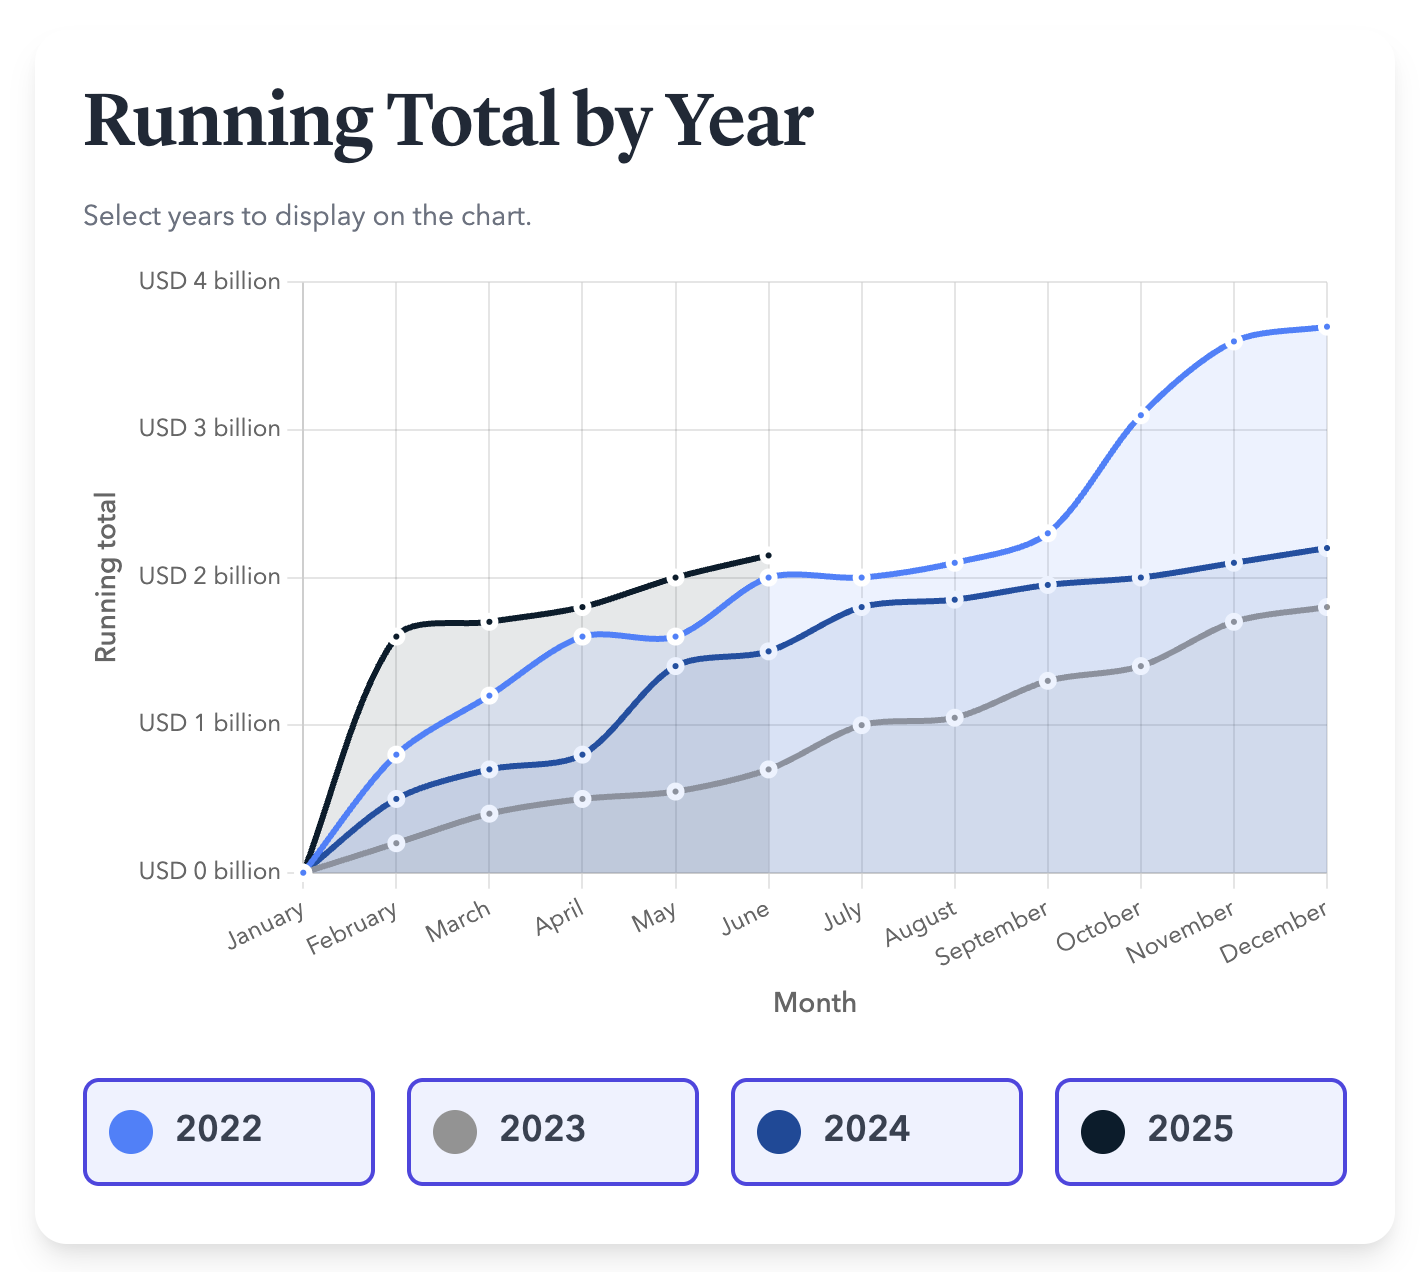
Сумма, украденная через криптовзломы за годы. Источник:TRM Labs
В TRM Labs также отметили, что в первой половине 2025 года более 80% украденных средств были результатом атак на инфраструктуру. Среди таковых: кража приватных ключей и сид-фраз, а также компрометация интерфейса платформ. В среднем, такие инциденты приводили к потерям в 10 раз чаще, чем любые другие атаки — этот факт подчеркивает их значительное влияние на криптоэкосистему.
Компания также сообщила, что на долю эксплойтов протоколов пришлось 12% украденных средств, включая флеш-кредиты и атаки повторного входа. Злоумышленники используют уязвимости в логике блокчейн-протоколов или смарт-контрактах, чтобы извлекать средства или нарушать функциональность системы.
Самые громкие «успехи» хакеров
В январе, апреле, мае и июне хакеры украли более $100 млн. Однако крупнейшие потери индустрия понесла в феврале из-за взлома Bybit. Тогда северокорейская группа Lazarus украла у биржи $1,5 млрд.
Взлом Bybit — не единственный случай, связанный с организованными преступлениями. Например, 18 июня про-израильская хакерская группа Gonjeshke Darande атаковала крупнейшую криптобиржу Ирана — Nobitex — что привело к потере более $90 млн.
Для борьбы с такими угрозами TRM Labs предлагает многоуровневую защиту. Среди рекомендация: регулярные аудиты безопасности, многофакторная аутентификация (MFA) и использование холодного хранения.





