
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Проекты создателя мема Pepe взломали северокорейские хакеры.
- В РФ выдвинули обвинение организаторам фиктивного трейдинга на 6 млн рублей.
- Сид-фразы криптокошельков названы основной целью трояна SparkKitty.
- Во Франции арестовали хакера IntelBroker и операторов BreachForums.
Проекты создателя мема Pepe взломали северокорейские хакеры
Несколько криптовалютных проектов, связанных с создателем лягушонка Пепе Мэттом Фьюри, взломаны на общую сумму свыше $1 млн. Об этом сообщил ончейн-детектив ZachXBT.
1/ Multiple projects tied to Pepe creator Matt Furie & ChainSaw as well as another project Favrr were exploited in the past week which resulted in ~$1M stolenMy analysis links both attacks to the same cluster of DPRK IT workers who were likely accidentally hired as developers.pic.twitter.com/85JRm5kLQO
Злоумышленники вывели около $310 000 из коллекций Replicandy, Peplicator, Hedz и Zogz, созданных командой Фьюри на платформе ChainSaw. Более $680 000 оказались похищены из проекта Favrr.
Хакеры получили доступ к смарт-контрактам, сняли ограничения на выпуск токенов и заминтилиNFT, которые затем продали, фактически обнулив цену.
По предположению ZachXBT, атаки связаны с разработчиками из Северной Кореи, нанятыми через фриланс-ресурсы. Детектив зафиксировал регулярные выплаты таким «сотрудникам» от сторонних криптопроектов и планирует опубликовать статистику.
В РФ выдвинули обвинение организаторам фиктивного трейдинга на 6 млн рублей
МВД Хакасиизавершилорасследование дела в отношении двух местных жителей по факту серийного мошенничества с торговлей криптовалютами.
По версии следствия, с 2022 по 2023 годы обвиняемые размещали фейковые объявления о продаже цифровых активов и принимали переводы от жителей разных регионов. Полученные средства отмывались через банковские счета.
От действий злоумышленников пострадал 41 человек, совокупный ущерб превысил 6 млн рублей.
В ходе обысков у фигурантов изъяли более 50 сим-карт, технику и банковские карты. Дело направлено в суд.
Сид-фразы криптокошельков названы основной целью троянаSparkKitty
Через сайты-имитаторы магазинов приложений распространяется новый троян SparkKitty. Он маскируется под криптоприложения и модифицированные версии TikTok, сообщили в «Лаборатории Касперского».
Our researchers uncovered#SparkKitty, a stealthy Trojan targeting both#iOSand#Androiddevices.It captures images and device data from infected phones and transmits them to the attackers. The Trojan was embedded in apps related to#crypto, gambling, and even a trojanized…pic.twitter.com/2CjjSwcpeo
После установки вредонос запрашивает доступ к галерее. Он отслеживает изменения, создает локальную базу данных украденных изображений и загружает их на удаленный сервер. Главная цель злоумышленников — найти скриншоты сид-фраз криптовалютного кошелька.
На данный момент троян в первую очередь нацелен на жителей Китая и Юго-Восточной Азии.
Во Франции арестовали хакера IntelBroker и операторов BreachForums
Минюст СШАраскрыл обвиненияпротив 25-летнего гражданина Великобритании Кая Уэста, известного под хакерским псевдонимомIntelBroker, и сообщил о его аресте в феврале 2025 года во Франции.
Американские власти требуют экстрадиции фигуранта, которому вменяют сговор с целью совершения компьютерных вторжений и электронного мошенничества.
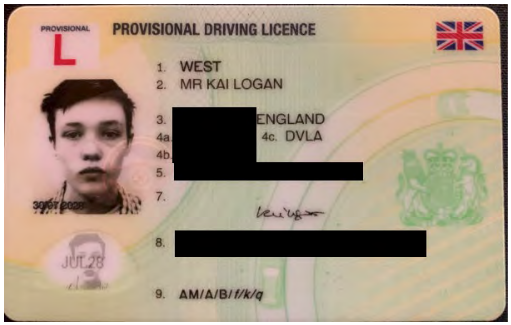
Через адрес криптокошелька правоохранители вычислили аккаунт Уэста на платформе Ramp и учетную запись Coinbase, а на связанной почте обнаружили сканы личных документов.
Также во Франции на текущей неделеарестоваличетверых операторов BreachForums v2, включаяShinyHunters, который занимал должность администратора хакерского форума после поимкиPompompurin’а. В числе управляющих площадкой после перезапуска числился и IntelBroker.
В свою очередь в РФ суд приговорил к пяти годам тюрьмы четырех членов группировки REvil, пишетТАСС. С учетом отбытого в СИЗО срока их отпустили из-под стражи после вынесения приговора.
В Конгрессе США запретили WhatsApp
Управление по кибербезопасности Конгресса США запретило использование мессенджера WhatsApp на всех устройствах служащих законодательного органа. Об этом сообщилReuters.
В служебной записке приложение названо «высокорискованным для пользователей из-за отсутствия шифрования и прозрачной защиты данных».
Сотрудникам и членам Конгресса для целей обмена сообщения рекомендовано перейти на Microsoft Teams, Wickr, Signal или Facetime.
Представители Meta заявили, что они «самым решительным образом» не согласны с этим шагом, поскольку платформа обеспечивает «более высокий уровень безопасности, чем другие одобренные приложения».
Россиян предупредили о грядущем скаме с переходом на «единый мессенджер»
С 1 июля мошенники готовят масштабную атаку на россиян, которая будет эксплуатировать вступивший в силу закон о запрете использования иностранных мессенджеров для госструктур. Об этом сообщаетРИА Новостисо ссылкой на экспертовРАНХиГС.
По их словам, злоумышленники под видом сотрудников несуществующего сервиса «Единый агрегатор госуслуг» планируют предлагать регистрацию в новом мессенджере Max от VK. Распространяемые ими ссылки являются фишинговыми и нацелены на кражу персональных данных.
Дополнительно мошенники могут запугивать жертв от лица ФСБ, полиции и других структур, вымогая деньги.
Также на ForkLog:
- Потери крипторынка из-за хакеров за полгодадостигли $2,1 млрд.
- Аналитики связали взлом Nobitex сарестом агентовИрана.
- ПротоколResupply взломалина $9,5 млн.
- Поддерживаемый Бутериным проект добавилфункцию приватных платежейв стейблкоинах.
- ПротоколzkLend закрылсяиз-за хакерской атаки.
- Квантовый компьютервзломал 22-битное шифрованиеRSA.
- ИИ для поиска уязвимостейобошел белых хакеров.
- Эксперты CoinGecko рассказали,как распознать скам-токен.
- Ledger выпустил продуктдля резервирования доступак кошелькам.
- Свыше 30 даркнет-маркетплейсовзаняли нишузакрытого Huione Guarantee в Telegram.
- Основатель Self Chain отверг причастность кOTC-скаму на $50 млн, но былуволен.
- Хакерыатаковали клиентов Trezorчерез форму поддержки.
- Хакерыскомпрометировали фронтендCointelegraph.
- Цена токена HAIупала на 98% после взломаиз-за «человеческого фактора».
Что почитать на выходных?
Как не навредить себе, сообщая в полицию о похищенных криптовалютах. Разбираемся с экспертом «Шард».





