
В середине 2025 года вы наверняка и сами прекрасно знаете, чем холодные кошельки отличаются от горячих. Однако новая большая статьяWeb3-исследователя Владимира Менаскопа с высокой вероятностью убедит вас в обратном, а заодно поможет наконец по-настоящему защитить свои активы от несанкционированного доступа.
От автора
Аппаратные кошельки снова и снова путают с холодными, а холодными часто считают те, за которым закрепился определенный бренд.
Пример сReddit: «Я инвестирую в биткоин последние шесть месяцев и сейчас думаю о покупке холодного кошелька. Насколько я понимаю, есть три основных варианта: 1) Trezor; 2) Ledger; 3) Jade».
Или вот сообщение из DeFi-чата, которое мне недавно прислал подписчик: «Холодные не хранят монеты, они хранят ключи для доступа к кошелькам в разных сетях — и все».
Да чего уж там: даже профильные СМИ часто дают неверные ориентиры, отождествляя одно с другим. Примерпервый(перечисляет аппаратные кошельки в статье про холодные) и примервторой(здесь градация холодного и аппаратного проведена, зато допущена ошибка смультисигом).
Более того, даже IT-компании, специализирующиеся на безопасности, и теумудряютсясмешать мух с котлетами: «Аппаратные кошельки, подкатегорией которых являются холодные кошельки, являются физическими, и поскольку они существуют офлайн и в реальном мире, злоумышленникам гораздо сложнее атаковать их».
И ладно бы это касалось лишь спора о терминах: неверное понимание функций аппаратных и прочих кошельков приводит к постоянным взломам, хотя, казалось бы, они как раз и создаются для противодействия им. Так что в этой статье я решил поставить точки над i по этому вопросу.
Классификация кошельков
Сразу скажу, что меня заботит практический, а не академический подход, поэтому градация явно будет неполной, зато все критерии будут применены для решения конкретных проблем:
- Основание №01. Кастодиальность. Поссылке— прекрасная статья ForkLog, поясняющая суть, здесь же процитирую самое важное: «Кастодиальный кошелек — приложение для хранения и переводов криптовалют, особенность которого в том, что его оператор (кастодиан) управляет адресами пользователей или имеет доступ к их приватным ключам». Ярчайшие представители подобных решений — кошельки отCEX. Некастодиальными, соответственно, являются решения, где подобного кастодиана нет.MetaMaskили Trustee — хорошие примеры.
- Основание №02. Подписи. Синглсиг и мультисиг: разница в том, что в первом случае требуется одна подпись, во втором — несколько (например, две из трех). Примеры мультисигов:Safe,Electrum,Polkadotи другие.
- Основание №03. Валюты. Моновалютные кошельки хранят один коин (токен). Bitcoin Core — классический пример, аналог есть у Monero и ряда другихPoW. Сюда же изначально относился Yoroi. Мультивалютные — хранят разные токены. Популярный Trust, известный на просторах СНГ Trustee, злополучный Atomic и многие другие — представители этого подвида. Все чаще мультивалютные кошельки от специализации (EVM/non-EVM) переходят к универсальным решениям: MetaMask внедрилSnaps, а потом и Solana, Phantom ушел в Sui, EVM и так далее.
- Основание №04.Open source (OS). Многие путают платные и бесплатные программы с OS и без (их еще называют проприетарными кошельками). Но смешивать не надо: и open source встречается с монетизируем функционалом, и среди бесплатных хватает проприетарных — как, скажем, Trust или Blockchain.com. Open source касается исходного кода — грубо говоря, разработки, а платность — конечного функционала для пользователя: скажем, тот же Trustee придерживается OS-парадигмы, но это не значит, будто стандартный вывод в нем будет бесплатным (он платный, потому что этим занимаются специализированные обменники, которые просто вшиты в интерфейс валлета). И да, open source — не залог 100-процентной безопасности, но подобные кошельки точно лучше остальных.
- Основание №05. Смартфон-принадлежность. Здесь стоит выделить мобильные и немобильные кошельки. Первые популярны у тех, кто с криптой на «вы», вторые (браузерные, десктопные, консольные версии) — у тех, кто на «ты».
- Основание №06. Холодные и горячие. Собственно, с них все началось. Самое главное различие на сегодня — минимизация онлайн-общения. Чем меньше кошелек появляется в сети, тем более он холодный. Многие же до сих пор пишут, что это и вовсе офлайн-кошельки, но это не совсем так. А часто — совсем не так. Обобщая: офлайн-кошельки, как правило, могут быть холодными, но холодные кошельки могут быть куда более сложными решениями.
- Основание №07. Другое. Кошельки также могут быть с дополнительными уровнями защиты и без; могут быть универсальными и специализированными по географическому; ориентированные на EVM и на non-EVM, но это в пределах этой статьи не так важно.
Чтобы понять, как это все применимо на практике, попробуем разобраться с холодом детальнее.
Холод
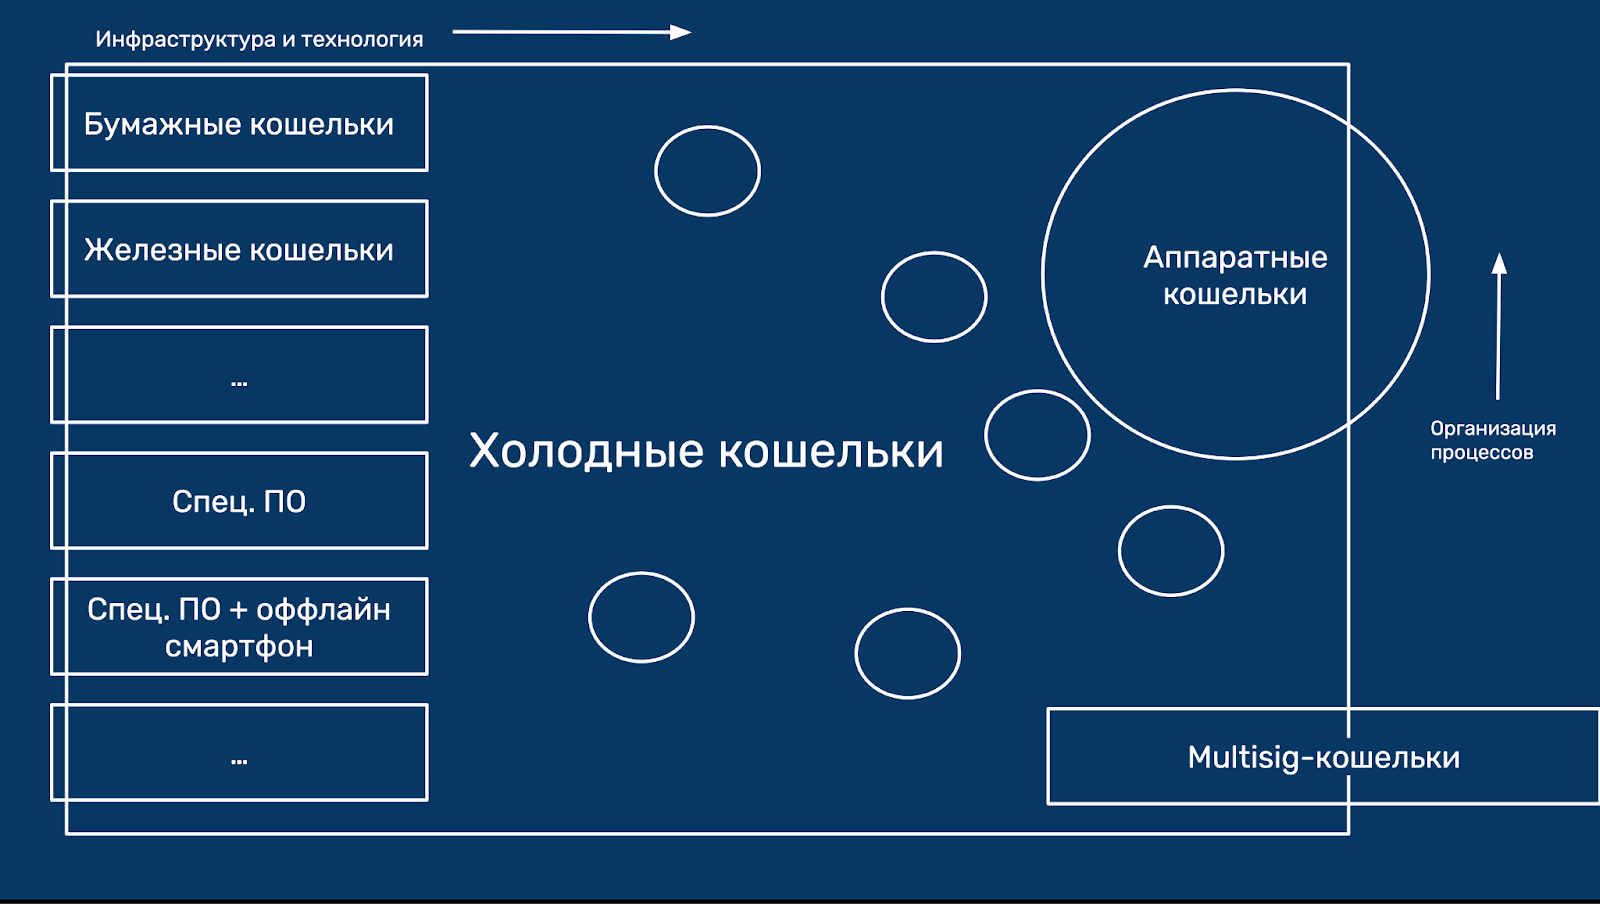
Представим две простые ситуации.
Первая. Вы создаетесид-фразу в ручном режиме (или хотя бы полуавтоматическом), переносите ее на металлический носитель и отправляете первую, тестовую, транзакцию на один из множества кошельков.
Но что дальше?
Большинству захочется проверить и вывод: ведь видеть — еще не значит владеть. Поэтому холодные кошельки редко бывают без исходящих транзакций в повседневности. (Хотя в ряде случаев проверку можно провести и иначе, но об этом в другой раз).
Вторая ситуация: мультисиг. Да, можно на том же Safe создать мультисиг без оплаты транзакции (аналогично доступны безгазовые платежи от MetaMask илиRabby), как можно и выводить оттуда средства без оплаты. Но находится ли мультисиг офлайн в это время? По сути, это наборсмарт-контрактов, так что ответ в этом смысле будет один: «Нет».
Конечно, если копнуть поглубже, то уровни (права) доступа,знакомыемногим Linux-пользователям, здесь разграничены: запись, редактирование и так далее. И в плане редактирования (отправки транзакций) мультисиг долгое время будет офлайн.
А где же хранятся ключи мультисигов? В отличие от аппаратных кошельков вроде Trezor, Ledger и SafePal, в этом случае никаких приватных ключей не будет вовсе.
Точнее — будут приватные ключи подписантов и конкатенация публичных, поэтомуможно сказать, что:
«Мультисиг — смарт-контракт, который выполнит какую-либо операцию только если ее подписали несколько ранее привязанных приватных ключей. Количество необходимых подписей называется пороговым значением (threshold)».
Перечислю:
Последний пункт крайне важен, если вспомнить провзломBybit. У них был организован ввод через аппаратные кошельки, которые были мультиподписантами в Safe, но это не помогло, поскольку все подписанты пропустили множество очевидных ошибок, недопустимых после взломаRadiant, WazirX и им подобных. (Если и этого недостаточно, то вот два примера из Ledger-практики, когда ломали не само устройство, а инфраструктуру вокруг него: через классические,бумажные, письма и черезклонирование).
А еще в наше время важна нейтральность: MetaMask, скажем,заявляло приверженности санкциям и исполнению блокировок, с ними связанных, а Ledgerвыдаланти-базу по сохранению сид-фраз.
Но попробуем вникнуть в холодное хранение с еще одного ракурса: синтетического.
Виды холода
Сначала перечислю конкретные реализации холода (здесь мы обобщаем кошелек и хранилище, так как это еще один большой и важный вопрос, но требующий отдельного исследования):
- железо;
- бумага;
- мультисиг;
- офлайн: passkey и wallet-карты;
- аппаратный кошелек;
- смартфон с особым ПО;
- экзотические решения.
Но на самом деле холодные кошельки делятся на два типа:
Ряд примеров:
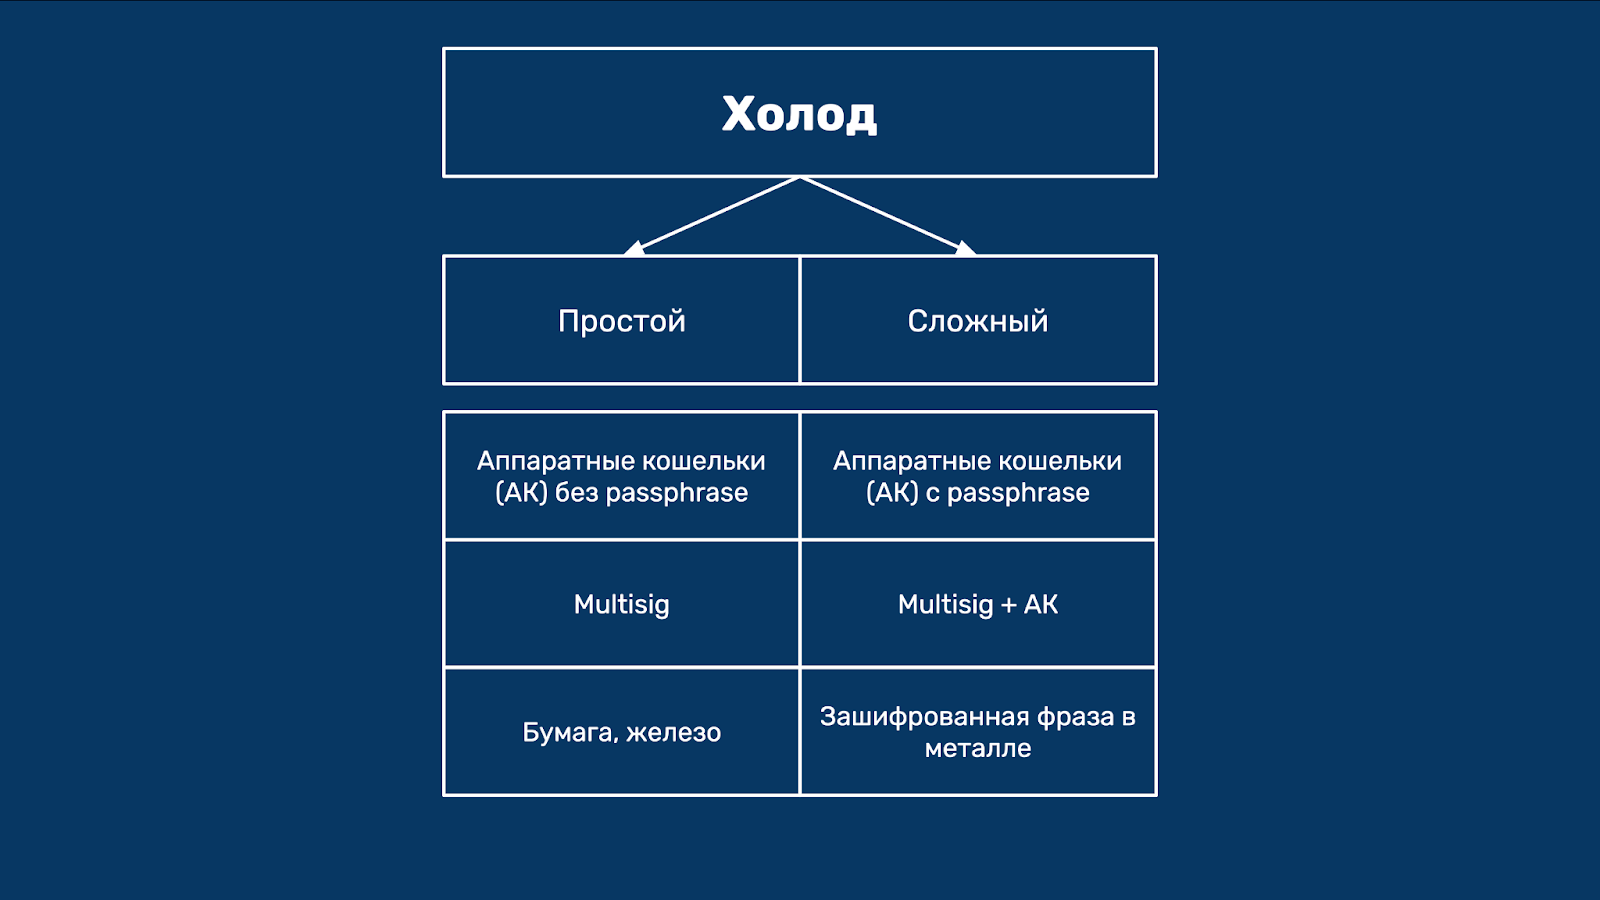
Простые — это как раз аппаратные, бумажные и так далее, которые используются по назначению и редко. А вот сложные — это мультисиг плюс аппаратники или хранение сид-фразы, разделеннойпо методу Шамирана три-пять частей, каждая из которых хранится в очень разных форматах. (Опять же, и здесь мы холод понимаем в смешанном виде).
Исходя из изложенного, крайне важно понять один довод: когда речь идет о действительно крупных проектах, то холодный кошелек без принятия соответствующих организационно-технических, экономических и правовых норм не имеет никакого смысла.
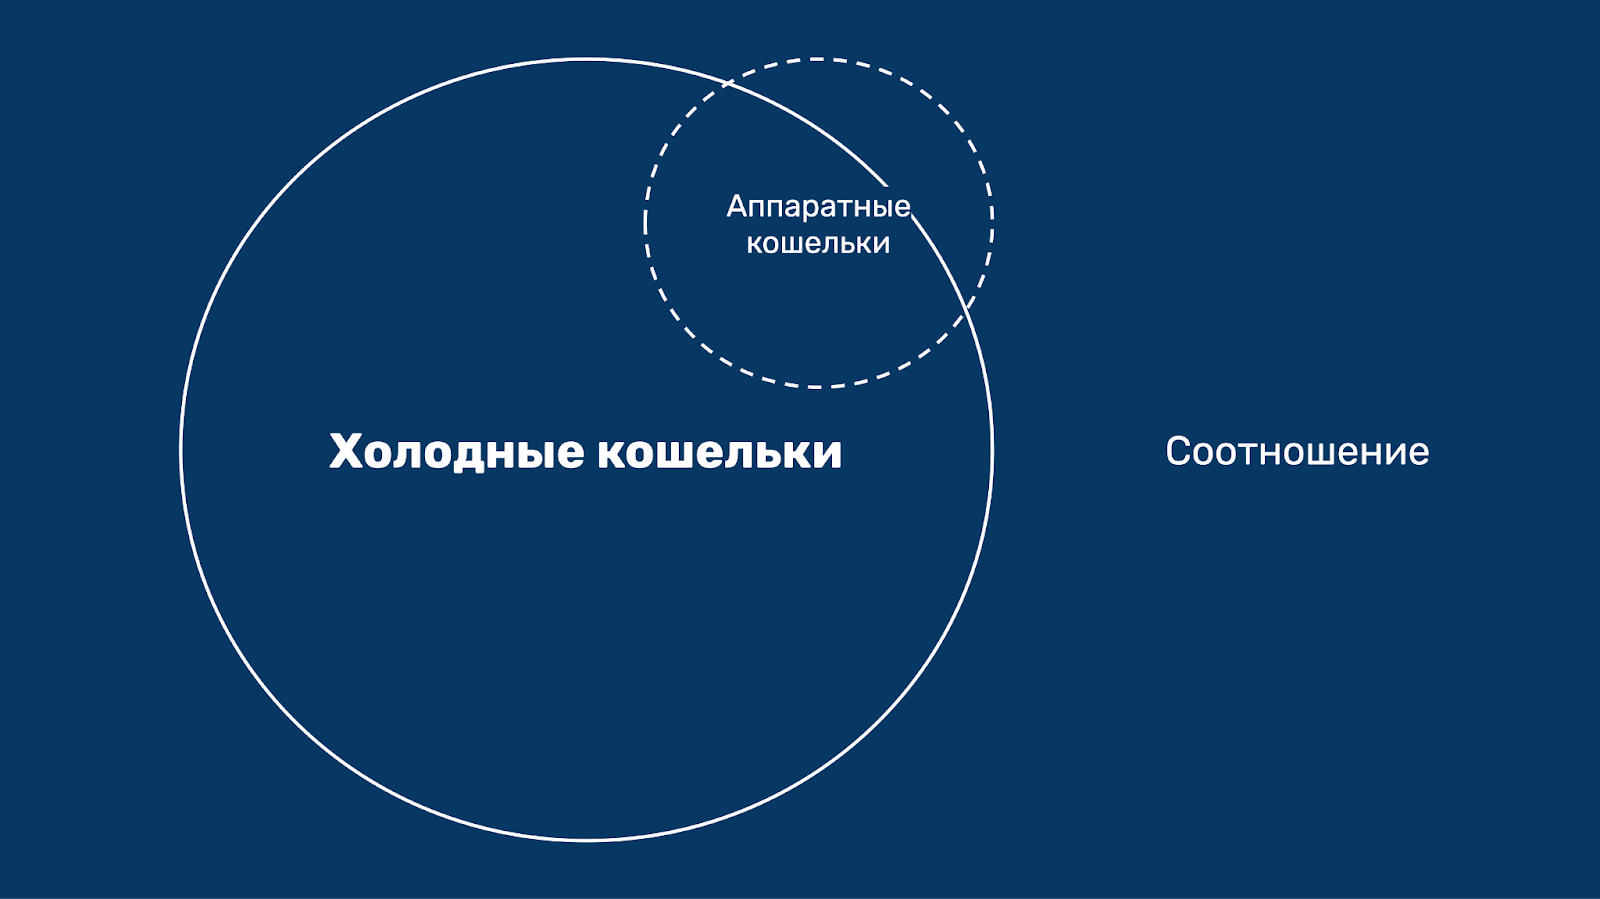
Случаи Bybit,Mt.Gox, различныхмостов, Radiant и другие — прямое тому свидетельство. И да, это еще одна причина, по которой аппаратные кошельки нельзя считать холодными в 100% случаев. Согласнодиаграммам Эйлера, это лишь частичное пересечение, при этом неравных друг другу категорий:
Попробую теперь описать каждый подвид.
Подвид №01. Железо. Здесь речь идет о записанных приватных ключах (реже) и сид-фразах (чаще) на металле (как правило, титановые пластины: скажем — CryptoSteel):
- примерпервый;
- примервторой.
Такой способ надежен для хранения где угодно: даже ржавчина и пожар нипочем. Но он опасен, если кто-то физически получит доступ к пластинам. Поэтому их нередко делят на части, которые хранят у депозитариев, в том числе в банковских ячейках (и здесь возникает оксюморон: самая некастодиальная крипта из всех хранится там, против чего она изначально создавалась).
Можно совместитьстеганографиюс описанным выше подходом и попробовать замуровать пластину (после проверки), например, в статую.
Подвид №02. Бумага. Записи сид-фраз и приватников на бумаге — классика. Писать лучше разными носителями (простой карандаш, чернила) на разных носителях (картон, бумага, тетрадный лист) и в двух-трех экземплярах. Прятать там, где и сами искать не будете.
Стеганография — наше все. Зашифруйте фразу в книгах, детских рисунках; пишите лимоном и другими проявляющимися чернилами. Живете в ОАЭ? Пишите на китайском. Живете в Китае — на грузинском. Любой уровень защиты здесь лишним не будет.
И да, никогда не записывайте фразу полностью: оставляйте несколько слов «про запас». Это не защитит от взлома: два-три слова восстановить можно довольно быстро, но если обнаружите кражу — будет время, чтобы сделать вывод.
Подвид №03. Мультисиг. О нем можно говорить долго, но лучше Safe пока ничего не сделали: взлом Bybit доказал и это тоже. Но также он доказал, что Safe-мультисига не достаточно: надо еще иметь стальные нервы и разум в голове, чтобы не отравлять $1,4 млрд так же, как $1,4.
И опять же: даже связки «аппаратный кошелек плюс мультисиг» недостаточно для холода. Необходимо соблюдать следующие правила безопасного перевода:
- по времени.Не совершать транзакции раньше 08:00, например, и позже 20:00. Не переводить средства в выходные, тем более — экстренно, кроме протокольных допущений. В противном случае холодный кошелек пострадает из-за горячей (перегревшейся) головы.
- по месту.Не делать переводы из публичных пространств и через незащищенные сети.
- по обстоятельствам.Не делать без специального компьютера и при запущенных других приложениях; не делать с компьютера, где запросто запускаются зловреды (нет файрвола, скажем, или на Windows);
- по доступам. Последняя подпись и экзекьют должны быть не у самого главного (CEO), а у самого опытного (CTO).
Подвид №04.Примеррешения — бэкап-карты. По сути он похож на подвид аппаратного/офлайн-кошелька, но функционал и направления использования могут отличаться.
Подвид №05. Аппаратные кошельки. Их довольно много, но пока на каждом обнаруживалась какая-либо брешь: офлайн-взлом на Trezor (ряд моделей), фишинговые атаки Ledger и так далее.
Подвид №06. Особый смарт с особым ПО: таковым может бытьлюбойсмартфон на Linux или Android с отключенными (или съемными) модулями связи, в том числе Wi-Fi, Bluetooth и так далее. Есть и специальные решения, как, например,Purism.
Подвид №07. Экзотика. О ней напишу чуть подробней.
Экзотика холода
Да, и такое тоже случается. Приведу ряд примеров, чтобы стало понятнее, о чем речь, тем более что это уже не совсем холодные кошельки, а, скорее, именно холодное хранение (при этом сказать, что оно офлайн, не всегда можно и нужно).
Стеганография
Она может быть в разных видах и формах, но вот примеры для понимания:
Конечно, технически это все еще бумага, металл, цифра, но организационно — куда более защищенные способы, чем просто набор очевидных слов.
Темпография
Было бы странно, если бы я онейне упомянул. Вот несколько простых примеров:
Конечно, это не все, но для начала точно хватит. Осталось ответить лишь на два ключевых вопроса.
Насколько это все важно?
В 2025 году массовой проблемой сталипохищениявладельцев криптовалют. Они происходят потому, что, во-первых, злоумышленники думают, будто в криптовалюте все анонимно, а,во-вторых, потому что сами криптодержатели не всегда заботятся о собственной безопасности. И вот недавно на ForkLog вышелотличный примертого, «как надо»:
«Часть данных хранится в зашифрованном виде на блокчейне, другая — выгравирована на металлических пластинах в физических тайниках. Дополнительно [нидерландский биткоин-энтузиаст Диди] Тайхутту применил личное шифрование, заменив некоторые слова в фразе. […] „Даже если мне приставят пистолет к голове, я не смогу отдать больше того, что лежит на кошельке в моем телефоне. А там немного“, — заявил Тайхутту».
Холод и безопасность
Если на предыдущий вопрос вы уже ответили, то рекомендую заняться улучшением собственной безопасности, которая состоит из следующих элементов:
- технического;
- экономического;
- правового;
- организационного.
Технический описан выше. Если недостаточно — обратитесь к дополнительномуруководству.
Экономический — это портфельное управление и риск-менеджмент. Правовой — работа в конкретных юрисдикциях и понимание их законов. Организационный — все, что вне первых трех: время вашей работы, реакция на фишинг (включая кастомизацию) и другие социальные атаки, разговоры с людьми и так далее.
Ошибки
Не буду перечислять все, но расскажу о базовых.
Функциональность vs безопасность
В холоде важно выбирать кошельки не по функциональности, но только по надежности: функциональным может быть тестовый и/или горячий кошелек.
Холодный должен быть:
- надежным;
- безопасным;
- с минимальным присутствием в сети.
Фишинг
Какой бы холод вы ни выбрали, вы как живой человеквсегдабудете самым слабым звеном. Поэтому всегда следуйте практике из фильма Грега Джордаа «Немыслимое»: если все думают, что вы заложили три «бомбы», их должно быть четыре, а то и пять.
Правило номер ноль
Оно звучит просто: взломать можно кого угодно, когда угодно и где угодно. Вопрос внимания, денег и затраченных усилий. Если долго, дорого и профит будет меньше положенного, то взлом, скорее всего, не произойдет.
Правда всегда остаются атаки деструктивного типа, но против них направлена ваша личная безопасность. Вы — последний бастион; вы — часть вашего холода.
Так почему же нельзя путать аппаратный и холодный кошелек?
Во-первых, существует чисто техническое отличие, о котором, например, написано на сайтеLedger:
«Холодный кошелек и аппаратный кошелек — это ведь одно и то же? На самом деле, это две разные вещи с разными сценариями использования и уровнем защиты. А знаете что самое интересное? Оба этих кошелька могут существовать внутри отдельного кошелька».
Но это в их случае: выше описаны и другие сценарии, где аппаратники и холод отличны друг от друга.
Проще говоря, вы можете сделать связку «MetaMask плюс Trezor» и использовать ее как повседневный, горячий кошелек, понимая, что ключи находятся в безопасности и вы застрахованы от атаки, когда, например, по той или иной причине ваш пароль от MetaMask похищают и в онлайн-режиме получают приватник и выводят средства. Но вы не застрахованы при этом от:
- фишинга;
- зловредных смартов;
- прочих подобных атак, тем более векторных.
Зато вы можете сделать холодным тот же Trezor, но уже с пасс-фразой и стать спокойней: по крайней мере за часть своих средств.
В 2025 году офлайн-доступа часто бывает недостаточно для нормального холода, а поэтому аппаратный кошелек — лишь часть (и то — возможная) для холодного хранения.
При этом само холодное хранение можно разделить на холодный кошелек и холодное хранилище. О хранилищах поговорим в следующий раз, а здесь и сейчас важно запомнить, что аппаратник в лучшем случае — простой холод вне дополнительного хранилища.
Может, но не является по умолчанию.
Исходя из практики, аппаратный кошелек не может быть холодным, если:
Большинству такой подход покажется избыточным и даже надуманным, но все описанное выше и ниже доказывает (для меня) обратное. Поэтому (опять же — для меня) Trezor, Ledger и другие — хорошиеаппаратные кошельки, которые могут стать холодными при определенных условиях, но не являются таковыми априори.
Поэтому когда новичкам внушают тезис: «Купил аппаратник — и успокоился», то спокойствие это неестественное, рисованное. Найти зашифрованную сид-фразу, кошельки от которой никогда не «рождались» в сети — одно, а атаковать аппаратные кошельки, даже самые продвинутые, — другое. И да, повторюсь в третий раз: взлом Bybit — лучшее тому доказательство. Изучите его.
Как классификация помогает на практике?
Судите сами. Ориентироваться надо на выбор некастодиального, опенсорсного кошелька на базе специального устройства с секьюрити-элементами и другими средствами защиты, которое участвует как подписант в мультисиге.
На практике чаще всего горячими бывают:
- браузерные кошельки без дополнительных связок: MetaMask, Phantom, Rabby.
- мобильные кошельки: Trust, Yoroi, Trustee, ioPay;.
- десктопные без дополнительных связок: Atomic, Kaspium.
При этом кастодиальные кошельки точно не нужно делать холодными: можно, но не нужно. Впрочем, проприетарные — тоже.
Холодные же чаще всего встречаются двух подвидов:
- глубинный холод: бумага, металл;
- стандартный холод: аппаратные кошельки, реже — офлайн-смартфон с ПО, все чаще — мультисиги и другие решения.
В итоге получаем:
- Trust — некастодиальный, проприетарный, мобильный. Может ли быть холодным? Да, но лучше не надо. Даже на защищенном смартфоне. Никогда;
- Trustee — некастодиальный, open source, мобильный. Может быть холодным. Но только на защищенном телефоне без связи;
- MetaMask — некастодиальный, браузерный, open source.
Конечно, это лишь первый уровень оценки, но тем не менее он крайне важен и помогает найти ориентир в мире, где все меняется довольно быстро.
Выводы
Моей задачей было не академическое освещение всего разнообразия холодных кошельков и не пиар конкретных решений, а описание методологии, которая помогает на практике организовать холодное хранение и детализирует восприятие холодных кошельков именно. Это тот случай, когда лучше заморочиться и переборщить, чем считать, будто дело в шляпе после покупки любого аппаратного решения.
Считаю, что эту задачу выполнил. Для тех же, кто хочет большего, есть два небольших раздела ниже.
Дополнительные материалы для полного погружения
Список:
- Сид-фраза: от простого к сложному;
- xPUB & Seed: важный тезис для понимания работы холодных кошельков;
- Некастодиальные кошельки: дефиниция и примеры;
- Некастодиальные кошельки: безопасность;
- Пример мультисига: Electrum;
- MetaMask для продвинутых: часть I;
- MetaMask для продвинутых: часть II;
- СвязкаTrezor & Metamask;
- ВзломBybit с точки зрения холодного хранения;
- Биткоин-кошелькии основы хранения.
P.S. Самый правильный способ хранения
Как вы, возможно, догадались, — это благотворительность: поддержка фондов социальной помощи, некоммерческих Web3-стартапов, NFT-художников и так далее. Ваши деньги в подавляющем большинстве случаев будут точно потрачены не зря. Впрочем, это, как говорится, уже совсем другая история.





