
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Хакеров Dark Partners связали с сетью поддельных криптокошельков и трейдинговых приложений.
- Лидера Trickbot разоблачили в Германии.
- «ИИ-инструмент» потребовал $50 000 в Monero.
- Новый сервис заявил о способности вычислить места проживания комментаторов на YouTube.
Хакеров Dark Partners связали с сетью поддельных криптокошельков и трейдинговых приложений
Исследователь g0njxa рассказал о группировке Dark Partners, занимающейся масштабными кражами цифровых активов.
Хакеры владеют множеством сайтов для распространения стилеров под видом ИИ-сервисов, VPN и криптовалютного ПО. В числе последнего фейковые приложения TradingView, MetaTrader 5, Ledger, Exodus, Koinly, AAVE и Unusual Whales.
Read about an ongoing malware campaign delivering "PayDay Loader" to Windows users and Poseidon Stealer to MacOS individuals on fake AI and software websitesA bit of malware analysis and threat hunting, thanks to@anyrun_app@urlscanio🤠👇👇https://t.co/5DqX3NMQQl
Вредоносы сканируют устройства жертвы на наличие ранее установленных кошельков Electrum, Coinomi, Exodus, Atomic Wallet, Wasabi, Ledger Live, MetaMask и других. Также хакеры собирают информацию о хосте, учетные данные, закрытые ключи и файлы cookie для дальнейшей перепродажи.
g0njxa предположил, что Dark Partners используют приобретенные сертификаты подписи кода для сборок вредоносного ПО Windows.
Лидера Trickbot разоблачили в Германии
Федеральное управление уголовной полиции Германии (BKA)установило личностьлидера хакерских группировок Trickbot и Conti под псевдонимом Stern — им оказался 36-летний россиянин Виталий Ковалев. Его объявили в розыск по обвинению в создании преступной организации. Предположительно фигурант скрывается в РФ.
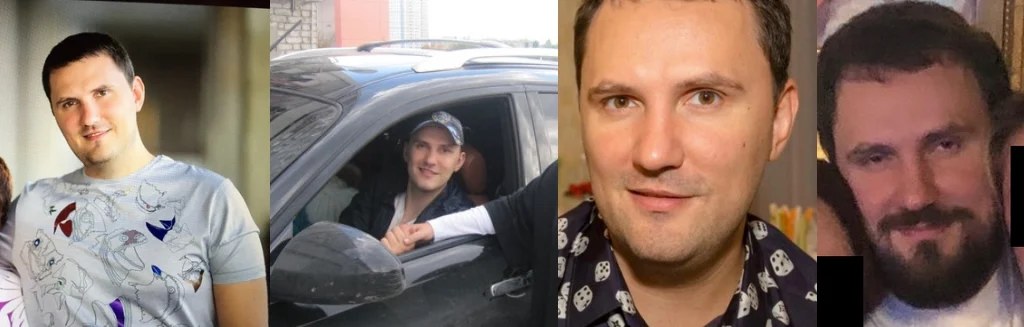
В феврале 2023 года Ковалев был одним из семи человек, подвергшихся санкциям США за связь с TrickBot и Conti. Тогда его называли высокопоставленной фигурой в группировках.
По данным BKA, Trickbot насчитывала свыше 100 участников. В общей сложности она несет ответственность за заражение нескольких сотен тысяч систем по всему миру с ущербом в сотни миллионов долларов.
«ИИ-инструмент» потребовал $50 000 в Monero
Специалисты Cisco Talosобнаружили, что под видом легитимных установщиков ИИ-инструментов распространяются вредоносы: вирусы-вымогатели CyberLock и Lucky_Gh0$t, а также вайпер Numero.
Операторы CyberLock запугивают жертву тем, что якобы получили полный доступ к конфиденциальным деловым документам, личным файлам и базам данных. За ключ дешифрования они требуют $50 000 в криптовалюте Monero, обещая направить эту сумму на гуманитарную помощь в различные страны.

Хакеры угрожают опубликовать данные, если не получат оплату в течение трех дней. Однако эксперты не обнаружили никаких доказательств функциональности эксфильтрации данных в коде программы-вымогателя.
По схожей схеме работает и Lucky_Gh0$t. В свою очередь Numero манипулирует компонентамиGUI— переписывает содержимое окон и кнопок числовой последовательностью, что делает операционную систему непригодной для использования.
В Нидерландах админов AVCheck связали с криптографическими сервисами
Полиция Нидерландов при содействии коллег из СШАзаблокироваласлужбу AVCheck, используемую киберпреступниками для оценки скрытности их вредоносного ПО перед коммерческими антивирусами.
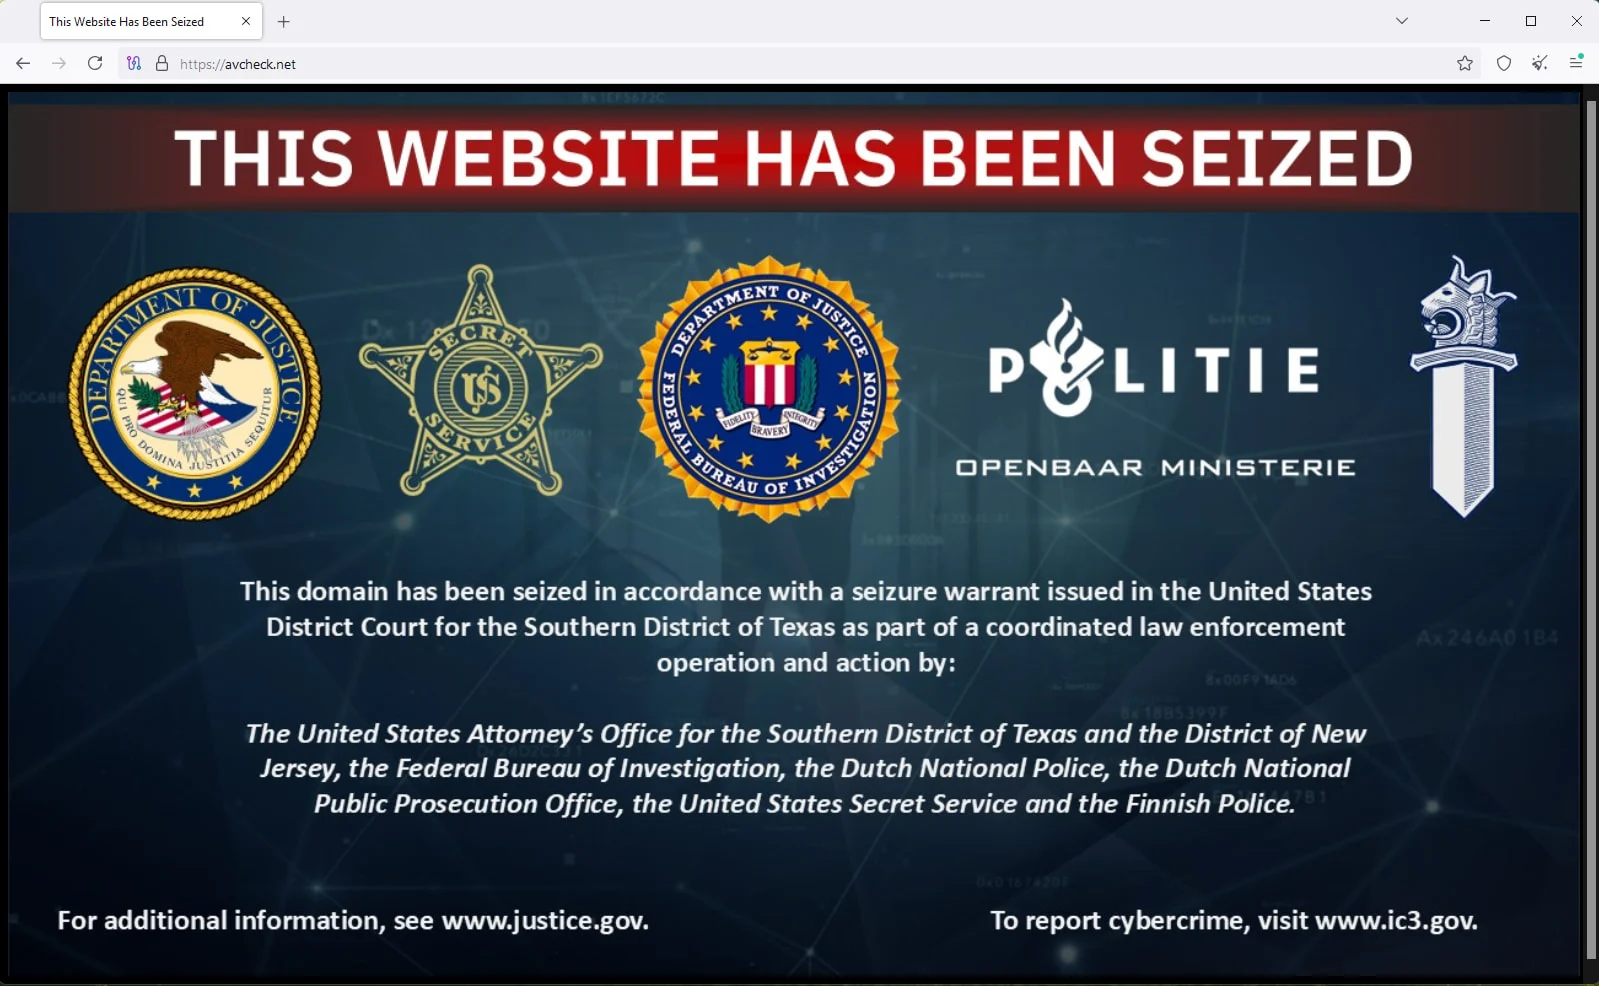
Следователи также связали администраторов сайта с криптографическими сервисами Cryptor.biz и Crypt.guru. Домен первого изъяли, второй находится в офлайне.
Службы шифрования помогают операторам вредоносного ПО шифровать или скрывать свои данные, делая их частью одной экосистемы.
В закрытии сервисов помогли тайные агенты, действовавшие под видом клиентов.
Новый сервис заявил о способности вычислить места проживания комментаторов на YouTube
В сети появился сервис YouTube-Tools, который может найти все комментарии пользователя видеохостинга, после чего с помощью ИИ составить его профиль с указанием предположительного места жительства, владения языками, интересов и политических взглядов. Об этом сообщает404 Media.
Изначально сервис создавался для изучения юзернеймов пользователей League of Legends, однако с переходом на модифицированнуюLLMот Mistral его возможности расширились.
По словам разработчика, YouTube-Tools предназначен для правоохранительных органов. Впрочем после регистрации и за ~$20 в месяц он доступен любому желающему.
Эксперты предупредили, что инструмент может представлять серьезную угрозу конфиденциальности.
Великобритания объявила о модернизации кибервойск
Министр обороны Великобритании Джон Хили рассказал о планах правительства по созданию киберкомандования, которое займется защитой страны от нападений хакеров и помощью военным в самостоятельной организации подобных атак. Об этом сообщаетBBC.
Новая структура модернизирует системы наведения и координации армейских подразделений при помощи ИИ-технологий. На это потратят 1 млрд фунтов ($1,3 млрд).
Киберкомандование сыграет ведущую роль и на радиоэлектронном фронте в части перехвата коммуникаций противника и глушения беспилотников.
За последние два года британские власти столкнулись примерно с 90 000 кибератак со стороны иностранных спецслужб, в основном из РФ и Китая.
Также на ForkLog:
- Пользователь Euler лишился $500 000 из-завременного скачка deUSDна Avalanche.
- Аналитики раскрылипричину взлома Cetus, а команда проекта представилаплан восстановления, одобренныйвалидаторами.
- Атака на доверие: как поддельный софт для Ledger Live крадет криптовалюту ичто с этим делать.
- В трех странах прошлиарестыподозреваемых в биткоин-вымогательстве.
- Хакервывел $12 млниз Cork Protocol.
- Майкл Сэйлор выступилпротив Proof-of-Reserves.
- Хакерывыложили данныесоучредителя Solana на Instagram-аккаунт группы Migos.
- Криптоинвестор потерял $2,6 млн из-за мошенничества с«нулевыми переводами».
- Капитализацияприватных монетпревысила $10 млрд. XMR и ZEC продолжили рост.
Что почитать на выходных?
Рассказываем о лазейках, которые открыла для киберпреступников абстракция учетной записи в Ethereum.





