
Компания Curve Finance, один из столпов децентрализованных финансов (DeFi), вновь подверглась взлому: злоумышленники перехватили её доменное имя, в результате чего пользователи перенаправлялись на поддельный сайт. Это уже второй инцидент за неделю, что, мягко говоря, напрягло комьюнити и поставило под сомнение устойчивость инфраструктуры проекта.
12 мая команда Curve выпустила экстренное предупреждение в X (Twitter), сообщив, что официальный сайт curve.fi мог быть скомпрометирован
«Не взаимодействуйте с сайтом!»
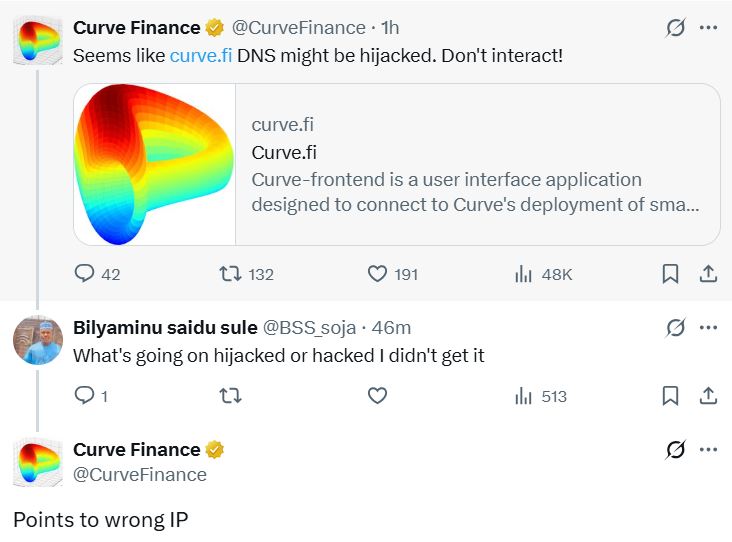
Проблема, как выяснилось, заключалась в том, что DNS — система, отвечающая за сопоставление доменных имён и IP-адресов — указывал на вредоносный сервер.
Кто-то подменил маршрут и вместо настоящего Curve выкатил фейк, замаскированный под оригинал. Команда заверила, что сами смарт-контракты остались нетронутыми, и подчеркнула:
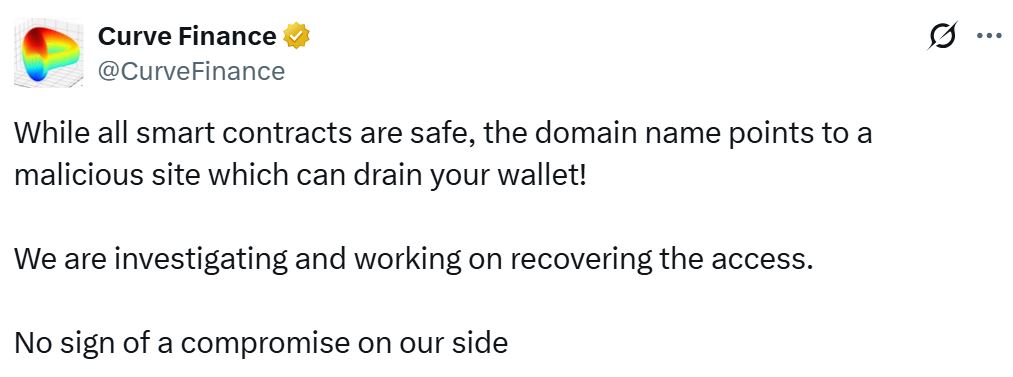
«Пароли защищены, двухфакторка работает в штатном режиме».
Подозрения в сторону «фронтенд-атаки» подтвердили и специалисты из Blockaid — фирмы по ончейн-безопасности. Они рекомендовали жёстко абстрагироваться от любых транзакций с Curve и держаться от сайта подальше, пока идёт восстановление.





