
Развивающийся сектор DeFi предлагает массу неоспоримых преимуществ для пользователей — вне зависимости от их капитала, возраста или страны проживания. Достаточно смартфона и интернета — и у вас уже есть доступ к сбережениям, кредитам и другим финансовым инструментам, безKYC, бумажной волокиты и посредников.
Для людей вне банковской системы это возможность надежно управлятьсвоимиденьгами без бюрократии и прочих барьеров; а в странах с высокой инфляциейстейблкоиныстановятсяальтернативой обесценивающимся фиатным валютам. Все работает насмарт-контрактах— быстро, прозрачно и без «мы вам перезвоним».
Однако DeFi все еще напоминает «Дикий Запад» — без четкого регулирования и с риском манипуляций, что настораживает институционалов и регуляторов. Но индустрия быстро взрослеет: инструменты для отслеживания и пресечения нечестных схем становятся эффективнее.
Флагман DeFi?
Uniswapна протяжении многих лет удерживает лидерство по торговому обороту средиDEX, лишь изредкауступаяпервенство Raydium на базеSolana.
Будучи одной из первых платформ, предложивших рынкуAMM-механизм, Uniswap продолжаетоставаться флагманоминноваций в мире DeFi.
Однако даже здесь не обходится без манипуляций. Одна из распространенных тактик — так называемыесэндвич-атаки. Вдохновленная стратегиями высокочастотной торговли изTradFi, схема предполагает, что злоумышленник размещает ордер на покупку до сделки жертвы, а затем ордер на продажу сразу после — все в пределах одного блока. В результате цена временно искажается, при этом атакующий получает прибыль за счет потерь пользователя.СогласноKaiko, в марте один из участников рынка попытался обменять ~220 800USDCнаUSDTв соответствующемпуле ликвидностина Uniswap V3 в сети Ethereum. Незадолго до исполнения сделки атакующий продал почти 20 млн USDC за USDT. Это обрушило цену стейблкоина от Circle до 0,024 USDT из-за сниженной ликвидности и увеличенногопроскальзыванияв пуле.
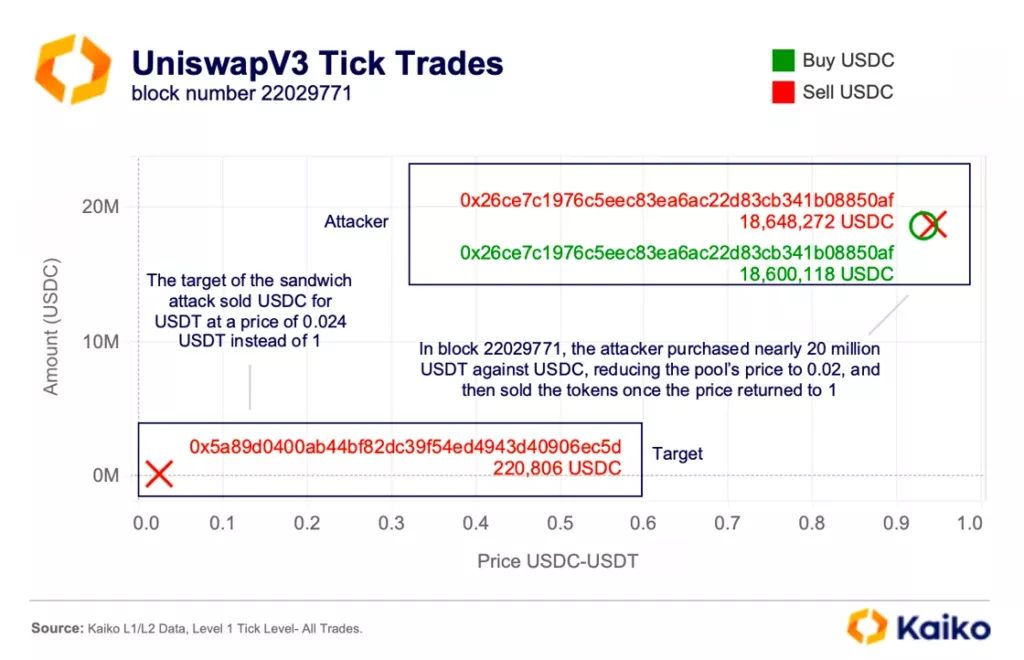
В результате обменная операция состоялась по крайне невыгодному курсу: пользователь получил всего около 5300 USDT вместо ожидаемых 220 800 USDT, понеся убыток в размере примерно 215 500 USDT.
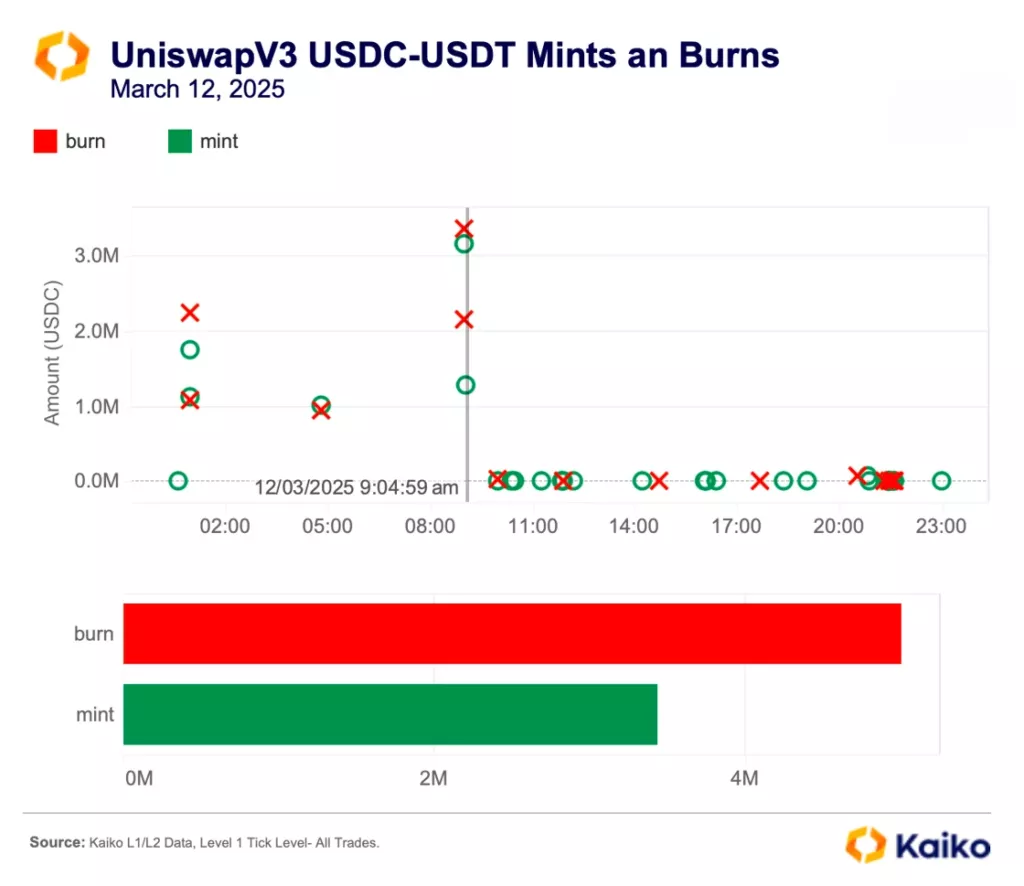
По их наблюдениям, инцидент совпал с уменьшением ликвидности USDC на Uniswap V3. В день атаки было изъято больше средств из пула, чем добавлено. Это помогло манипулятору реализовать задуманное, существенно повлияв на цену.
Похожие, а порой и более сложные атаки время от времени происходят и на других некастодиальных биржах, включаяхайповую Hyperliquid.
Новый тест на прочность
Hyperliquid, одна из крупнейших платформ децентрализованных бессрочных фьючерсов, в конце прошлого месяца стала объектом скоординированной атаки. Инцидент и ответные действия руководства проекта вызвали немалый резонанс в криптосообществе, став поводом для обсуждений и сомнений в принципах децентрализации.
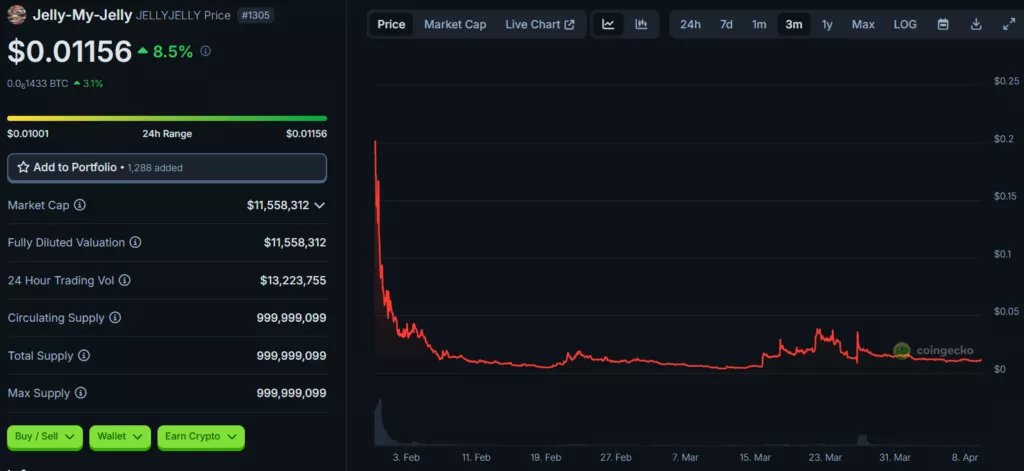
26 марта 2025 года неизвестный трейдер атаковал хранилище Hyperliquidity Provider Vault (HLP), открыв крупные позиции по контрактам на базе низколиквидного криптоактива Jelly-My-Jelly (JELLYJELLY): шорт на ~$4 млн и два лонга суммарно на ~$3 млн.
Рыночная капитализация JELLYJELLY составляет скромные $11,5 млн, хотя монета представлена как на DEX, так и наCEX.
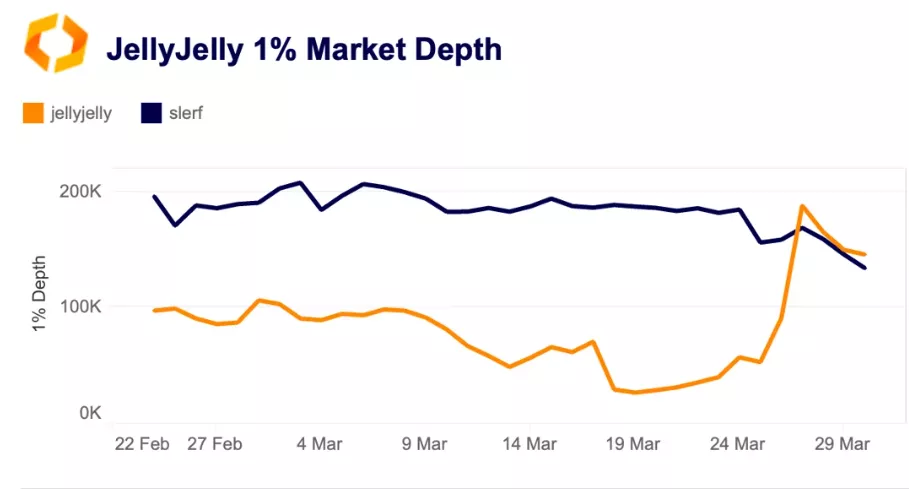
В ходе атаки трейдер провел две скоординированные операции, одновременно открыв шорт и лонг по бессрочным контрактам на токен:
В результате всего за час цена Jelly-My-Jelly взлетела более чем на 500% — с $0,00806 до $0,0517.
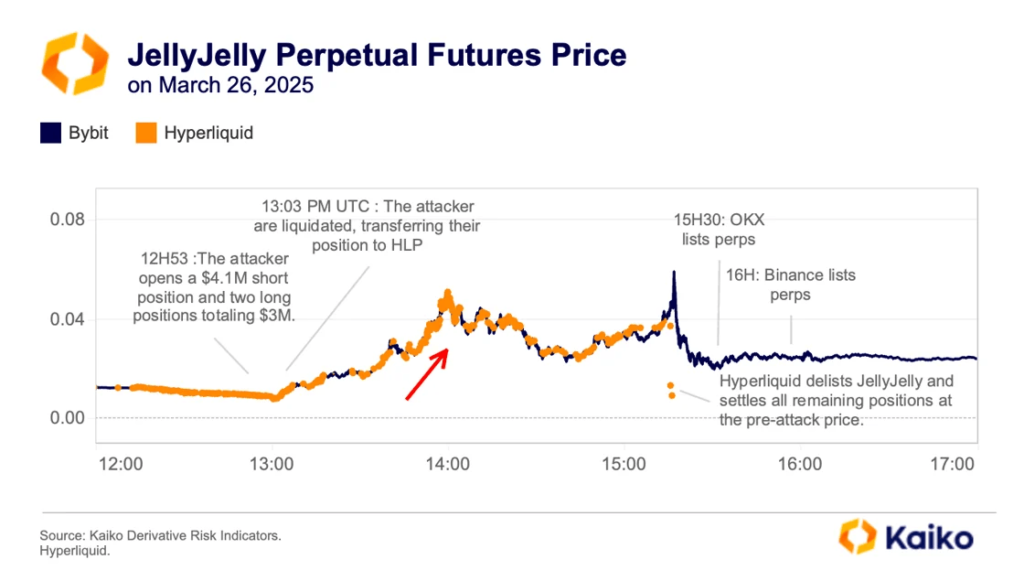
По мнению исследователей Kaiko, вышеописанная атака-манипуляция вскрыла слабые места в механизме ликвидаций Hyperliquid.
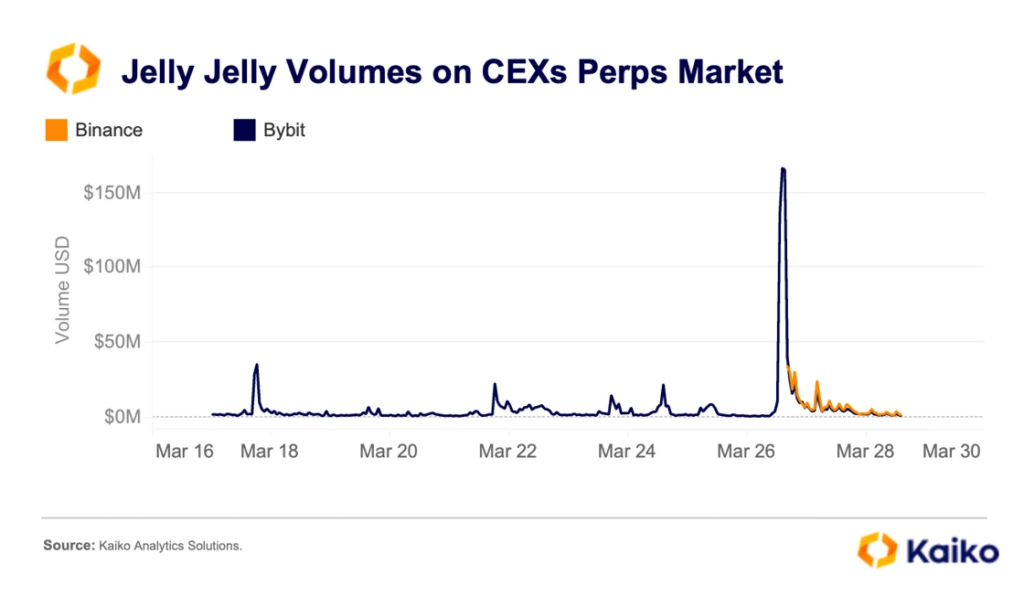
По их словам, ситуацию подогрели Binance и OKX — эти крупные централизованные биржи добавили фьючерсы на Jelly-My-Jelly в тот же день, когда на Bybit объем торгов по активу достиг рекордных $150 млн.
В Kaiko также отметили, что активность вокруг JELLYJELLY сопровождалась резкими колебаниями цен и ликвидациями позиций «по обе стороны рынка»:
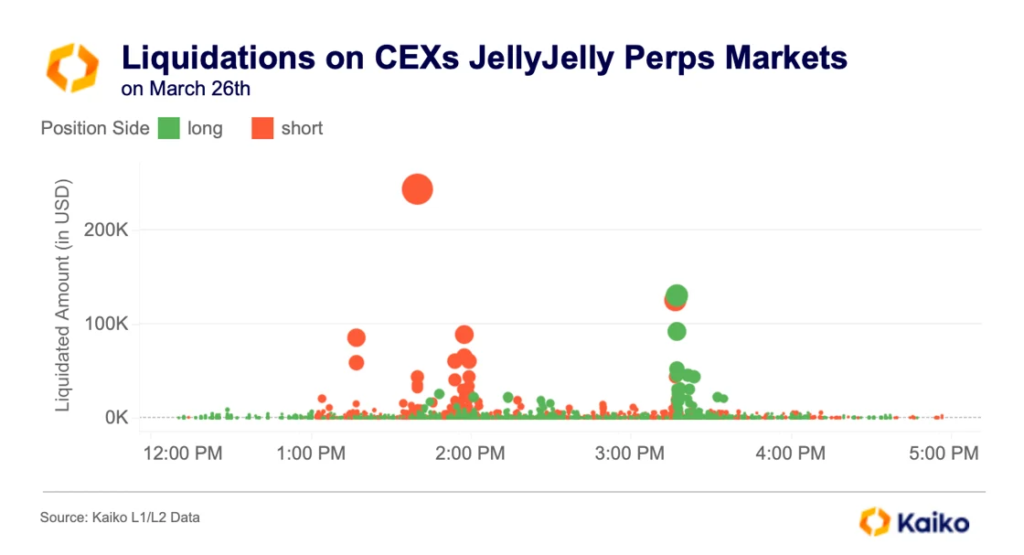
Впоследствии биржа Hyperliquidостановилаторги контрактами на JELLYJELLY решением валидаторов из-за «подозрительной активности на рынке». Киту удалось вывести около $6,2 млн.
Криптосообщество и раньше обращало внимание на странности на Hyperliquid. За несколько недель до описанной атаки аналитики EmberCNзафиксировалианомальное поведение ряда крупных трейдеров — возможно, это была проверка устойчивости механизма ликвидаций.
Эксперты 10x Researchотметили, что высокая прозрачность платформы Hyperliquid открыла двери для своеобразной «народной охоты» на китов с левериджем — с целью принудительного «выноса» их позиций. По мнению специалистов, развитие новой тенденции может существенно изменить баланс сил на рынке.
Примером служит случай 16 марта, когда пользователь под ником CBBпредложилсообществу ликвидировать позицию крупного трейдера,открывшего шорт на 4442 BTCс плечом 40x. В результате скоординированных действий цена биткоина выросла на 2,5%, и киту пришлось увеличить позицию до 6210 BTC (~$524 млн), чтобы избежать ликвидации.
Аналитики проводят параллели с событиями вокруг акций GameStop, когда розничные инвесторы объединились против хедж-фондов. Подобная «народная охота» может стать новым трендом в криптотрейдинге, где прозрачность платформ позволяет мелким игрокам влиять на действия крупных инвесторов.
Манипуляторы тоже плачут
Год назад группа MEV-ботов, извлекающих доход избэкраннинга,потеряла свыше $25 млнв результате атаки со стороны мошеннического валидатора.
По данным CertiK, злоумышленник подменил адреса получателей в цепочке транзакций. Вместо прибыли боты «передали» на его кошелькиWrapped BTC (WBTC), Ethereum (WETH), а также стейблкоины USDC, USDT и DAI.
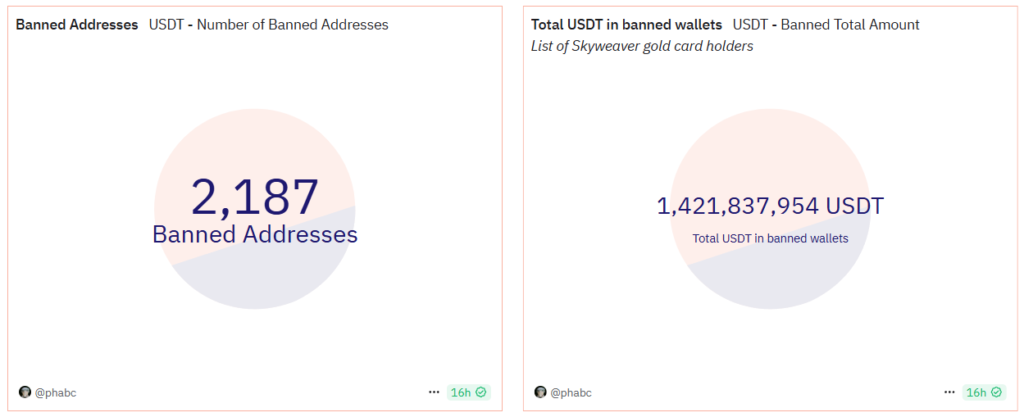
Почти сразу после инцидента Tetherвнеслаодин из связанных адресов в черный список — на нем находились активы примерно на $3 млн.
Это решение вызвало волну критики в соцсети X. Пользователи поставили под сомнение децентрализованность крупнейшего стейблкоина на рынке.
Представитель медиа Cryptonaryзадался вопросомо том, как происходит блокировка подобных кошельков.
В сентябре прошлого года «незадачливый» MEV-ботвзялмгновенный заем на $11,7 млн, чтобы провести сэндвич-атаку, но заработал всего $20.
Мишенью стал пользователь, который пытался обменять токены Shuffle (SHFL) на сумму $5000 в WETH. Проскальзывание сделки составило около 2%.
Бот провел 14 транзакций, задействовав DeFi-протоколы Balancer,Aaveи Uniswap. После оплаты газа итоговая прибыль составила чуть больше $20.
Пользователи в комментариях с ирониейотметили, что на текущем рынке даже MEV-бот не может заработать больше $20.
Как не стать жертвой манипуляций
Основатель сервиса The DeFi Report Майкл Надодал несколько рекомендаций, как не попасться на удочку MEV-бота при взаимодействии с DEX:
Многие проекты стремятся минимизировать влияние MEV на экосистему Ethereum. Одним из наиболее известных —Flashbots— исследовательская организация, разрабатывающая инструменты для смягчения негативных последствий Maximal Extractable Value и снижения рисков для сети.
Некоторые криптокошельки внедряют встроенные функции для защиты пользователей от MEV-атак. Например,MetaMaskпредставилопцию Smart Transactions, позволяющую использовать «виртуальный мемпул» для размещения операций до их попадания в блокчейн, что помогает предотвратитьфронтраннинги другие атаки MEV.
Решение направлено на защиту от бот-стратегий и обеспечивает мгновенное моделирование транзакций, позволяя заранее оценить их результат и сократить расходы на газ.
Функция разработана при участии специалистов Special Mechanisms Group компании ConsenSys.
Smart Transactions не активируется по умолчанию — пользователь сам решает, включать ее или нет. При желании можно в любой момент вернуться к обычным транзакциям через приложение. MetaMask не взимает плату за использование опции.
В 2022 году команда1inch NetworkпредставилаRabbitHole — инструмент для защиты пользователей MetaMask от «сэндвич-атак».
Функция работает как прокси-сервер между кошельком и Ethereum-валидаторами, позволяя своп-транзакциям обходить мемпул. Для реализации решения 1inch интегрировала продукты от Flashbots, BloXroute, Eden и Manifold.
Выводы
Несмотря на неблагоприятные рыночные условия, сектор DeFi продолжает набирать популярность, предлагая инновационные финансовые инструменты без участия посредников. Однако, несмотря на все преимущества, развивающийся сектор все еще довольно молод и относительно невелик, уязвим к атакам и подвержен манипуляциям.
Недавние инциденты с Uniswap и Hyperliquid наглядно продемонстрировали уязвимости, присущие токенам с низкой ликвидностью, а также слабые места в механизмах ликвидации. Анализ атак показал, что манипуляции часто прямо или косвенно поддерживаются крупными централизованными биржами, что дополнительно искажает ценообразование и усиливает риски для трейдеров.
В этих условиях сообществу необходимо активнее разрабатывать новые инструменты, направленные на повышение прозрачности торгов и снижение возможностей для манипуляций. Только так экосистема сможет перейти на следующий этап зрелости и укрепить доверие со стороны как институциональных игроков, так и розничных пользователей.





