
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Клиенты Coinbase и Ledger стали целью фишинговой рассылки сид-фраз.
- Хакеры КНДР притворились HR-менеджерами крупных криптобирж.
- Члены взломавшей портал НАТО группировки предположили арест своего лидера.
Клиенты Coinbase и Ledger стали целью фишинговой рассылки сид-фраз
Аналитики SilentPushобнаружилифишинговую кампанию PoisonSeed, рассылающую письма с сид-фразами для кражи криптовалют.
На первом этапе злоумышленники создают поддельные страницы известных платформ массовых рассылок, включая Mailchimp, SendGrid, HubSpot, Mailgun и Zoho. С их помощью они взламывают корпоративные почтовые аккаунты различных маркетологов и уже с них отправляют спам. Хакеры фокусируются на клиентах биржи Coinbase и владельцах аппаратных кошельков Ledger.
Рассылка, как правило, представляет собой срочное оповещение, в стиле «Coinbase переходит на кошельки с самостоятельным хранением» и содержит сид-фразу. Последнюю предлагается ввести при создании нового криптокошелька якобы для «безопасного перевода активов» в рамках обновления или миграции.
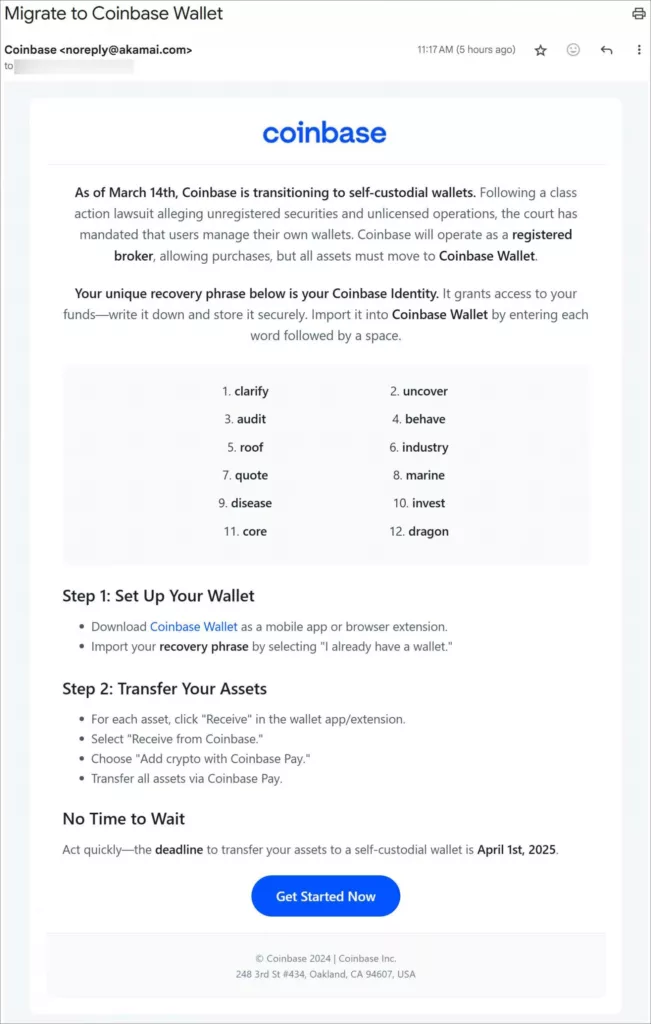
Если жертва следует этой инструкции, злоумышленник получает полный контроль над ее средствами.
Хакеры КНДР притворились HR-менеджерами крупных криптобирж
Эксперты Sekoia указали на новуютактику ClickFix, к которой начала прибегать северокорейская хакерская группировка Lazarus Group для атак на соискателей работы в сфере ИИ и криптовалют.
Специалисты получают приглашения с поддельных сайтов для собеседований. При переходе на них и просмотре контента пользователи сталкиваются с ошибками. Страница предлагает «исправить» проблему, запустив команды PowerShell, которые загружают вредоносное ПО.
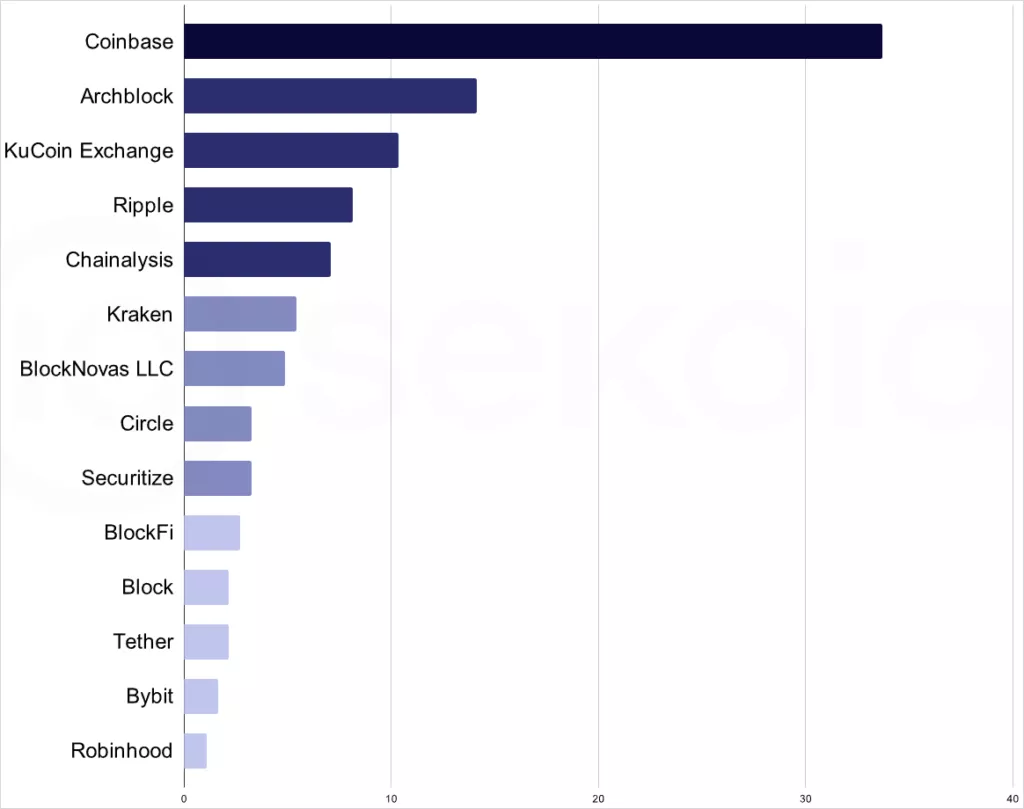
В ходе этой кампании хакеры выдают себя за известные криптопроекты, включая Coinbase, KuCoin, Kraken, Circle, Securitize, BlockFi, Tether, Robinhood и Bybit.
Помимо хищения криптовалют, вредонос способен выполнять файловые операции, команды оболочки, красть файлы cookie, историю просмотров и сохраненные пароли, а также собирать системные метаданные.
Члены взломавшей портал НАТО группировки предположили арест своего лидера
Один из членов хакерской группировки SiegedSec, ответственной за взломпортала НАТО, аналитического центра The Heritage Foundation иядерной лабораториив Айдахо, предположил, что ФБР провело обыск в доме их лидерки под ником vio и арестовало ее. Об этом сообщаетDaily Dotсо ссылкой на твит от 26 марта.
I regret to inform you that vio's location was raided earlier today. She is no longer accessible, contactable, or reliable.I'm available to address any inquiries you may have.
«С сожалением сообщаю вам, что локация vio подверглась облаве сегодня утром. Сама она больше недоступна, с ней нет связи и [ее контакт с этого момента] не надежный», — написал пользователь под ником mewmrrpmeow.
Днем позже в новомпостеотмечалось, что «тишина вокруг дела SiegedSec вызывает беспокойство».
Подробностей по ситуации немного. SiegedSec распалась в июле 2024 года после предупреждения от руководителей The Heritage Foundation, что информация о хакерах передана ФБР. Однако публично бюро не заявляло о проведении расследования или выдвижения каких-либо обвинений.
Европол закрыл платформу KidFlix с контентом о насилии над детьми
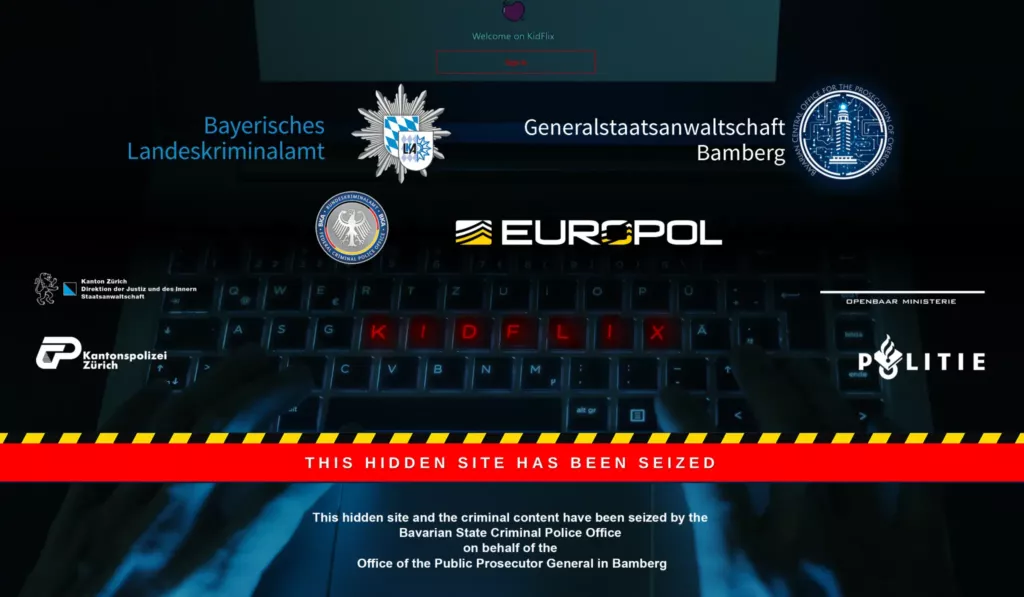
Немецкие правоохранители совместно с коллегами из Нидерландовостановилиработу одной из крупнейших даркнет-платформ по распространениюCSAM-материалов Kidflix. Операция началась в 2022 году и завершилась 11 марта 2025 года, однако детали раскрыли только сейчас.
За время ее проведения арестованы 79 человек, установлены личности 1393 подозреваемых и изъято более 3000 электронных устройств. Также конфискован сервер сайта.
С момента запуска в 2021 году Kidflix разместил более 91 000 уникальных видеороликов общей продолжительностью 6288 часов. Число пользователей превышало 1,8 млн человек. Они платили за просмотр контента в криптовалютах и могли зарабатывать внутренние токены за активность.
Материалы дела переданы следственным органам 35 стран для дальнейшей работы с подозреваемыми.
Paradigm разобрала кейсы главных северокорейских криптохакеров
Компания Paradigm подготовила подробныйотчето киберпреступных группировках Северной Кореи, которые стоят за атаками на организации и частных лиц по всему миру.
Помимо наиболее известнойLazarus Group, эксперты рассказали о Contagious Interview и Wagemole, реализующих схему с наймом IT-сотрудников. Хакеры крадут широкий спектр данных, включая криптовалюты.
AppleJeus распространяет вредоносное ПО под видом трейдинговых приложений и криптоутилит, Dangerous Password применяет социнженерию для атак на держателей цифровых активов.
Самой изощренной аналитики назвали группировку TraderTraitor, которая выбирает жертв из числа биткоин-бирж и крупных профильных компаний, взламывая их посредством высокотехнологичных методов целевого фишинга.
Блокировку TikTok в США отложили
4 апреля президент США Дональд Трамппродлилна 75 дней срок, отведенный владеющей сервисом TikTok компании ByteDance для продажи американских активов во избежание блокировки. Глава государства выразил надежду на продолжение «добросовестного сотрудничества с Китаем».
Reutersсо ссылкой на источники сообщил, что сделку приостановила китайская сторона после введения 54%пошлинна ввоз их товаров в США.
Также на ForkLog:
- OKX выплатит регулятору Мальтыштрафв размере $1,2 млн.
- Суд СШАоштрафовалCLS Global на $428 059 за фиктивную торговлю.
- С начала 2024 года криптоиндустрияпотерялаот взломов $3,83 млрд.
- UPCXостановила операциипосле несанкционированного вывода $70 млн.
- Взломщик zkLend заявил опотере 2930 ETHна фишинговом сайте.
- 0xbow реализовали идею Виталика Бутерина обальтернативе Tornado Cash.
- В неофициальные магазиныпопаливорующие криптовалюту смартфоны.
- В Chainalysisсообщилио возвращении даркнет-платформ к биткоину.
- Иранские силовики украли криптовалютуна $21 млн.
- «Хитрая атака» на протокол SIR.trading привела кобнулению TVL.
- Аналитики раскрылидетали атакина Venus Protocol с манипулированием оракула.
- Экспертыобнаружилинацеленный на криптокошельки Android-троян.
- Создатель LIBRA и MELANIAначал распродаватьактивы.
Что почитать на выходных?
В рамках ежемесячного дайджеста ForkLog обсуждаем последствия взлома Bybit с Ираклием Дизенко, экспертом по внедрению инструментов криптобезопасности HAPI.





