21 февраля аналитик ZachXBTсообщил, что наблюдаются высокие подозрительные оттоки с биржи Bybit —через некоторое время глава Bybitподтвердилвзлом: хакер получил контроль над холодным Ethereum-кошельком биржи и украл все хранящиеся на нём средства.
Команды аналитиков Safe{Wallet} и Mandiant провели собственное расследование ивыяснили, что взлом криптобиржи Bybit стал возможенблагодаряуязвимости нулевого дняв macOS. Киберпреступники получили доступ к рабочей станции одного из ведущих разработчиков Safe{Wallet}, чьи программные решения использовались для управления активами биржи.
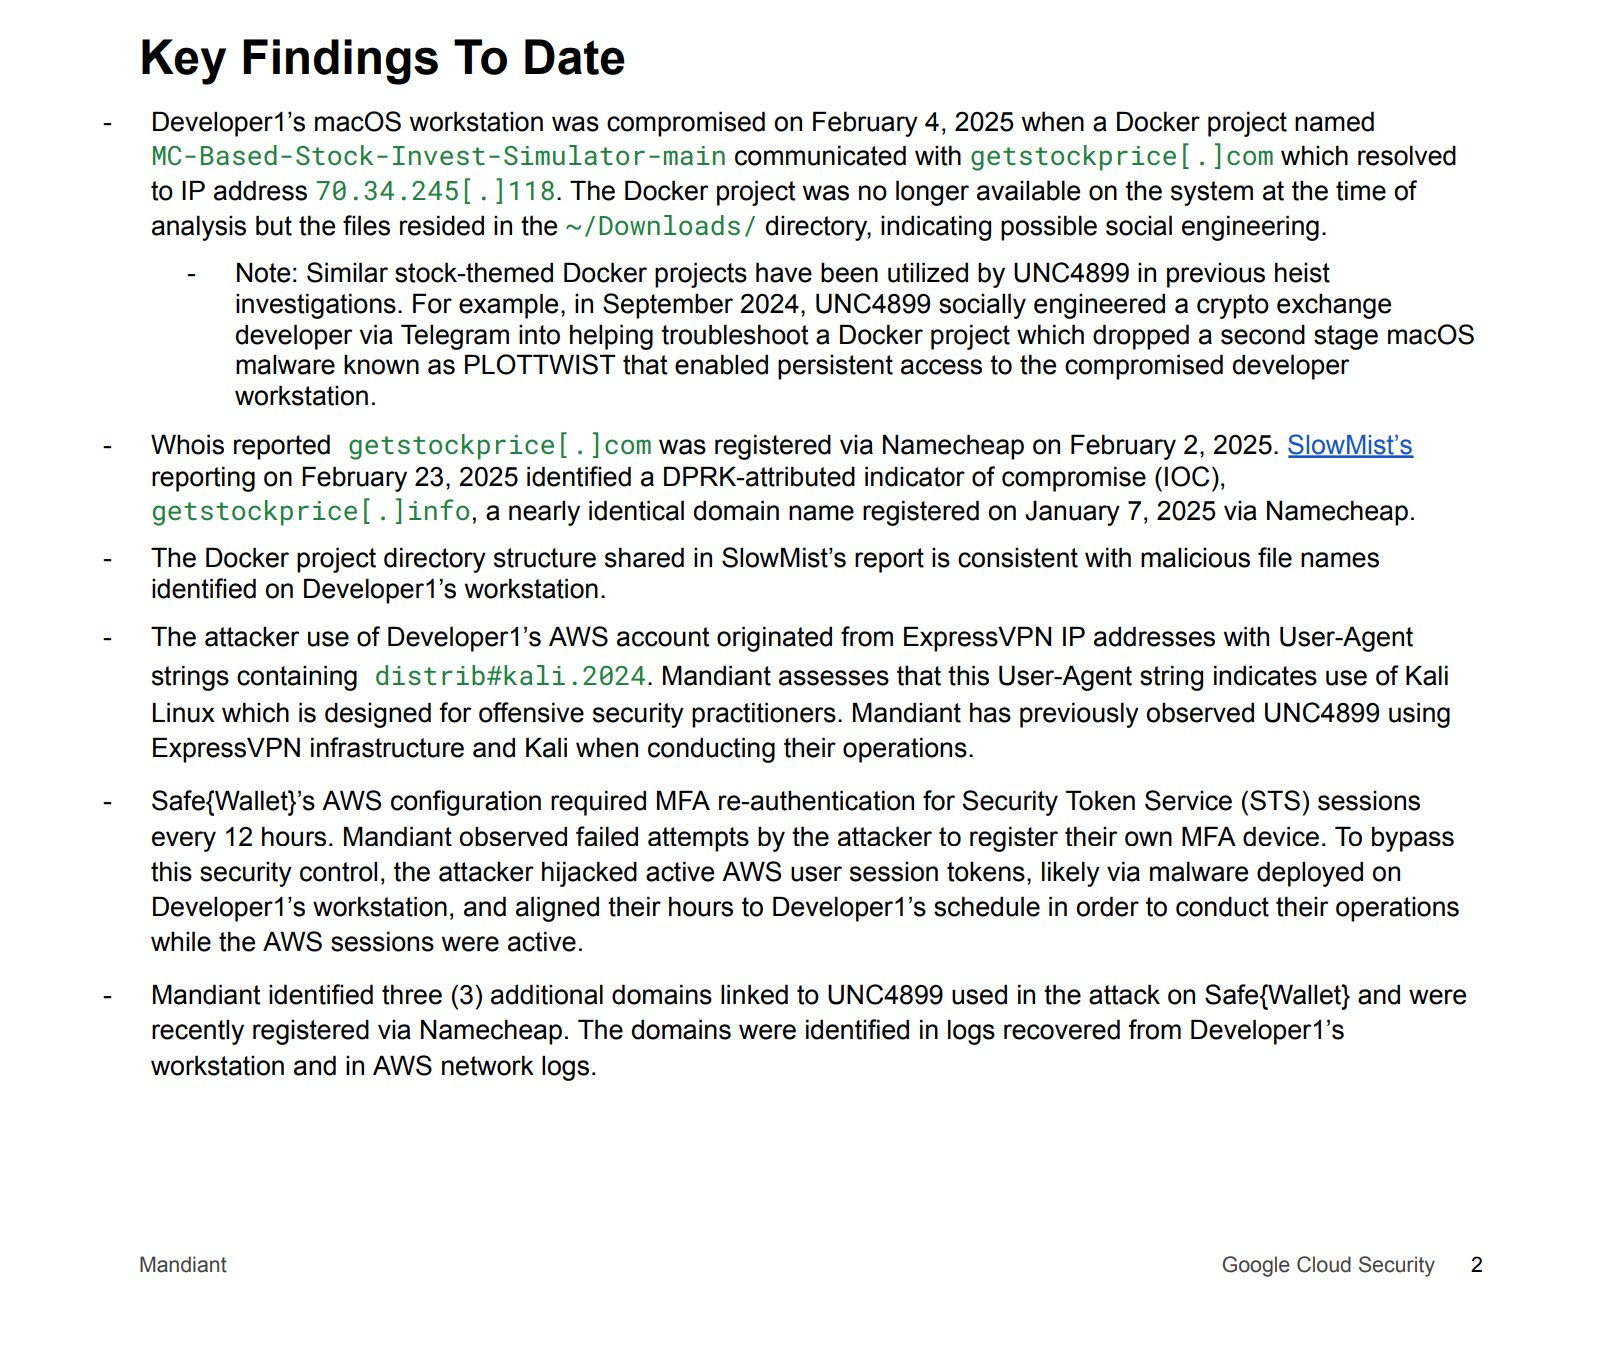
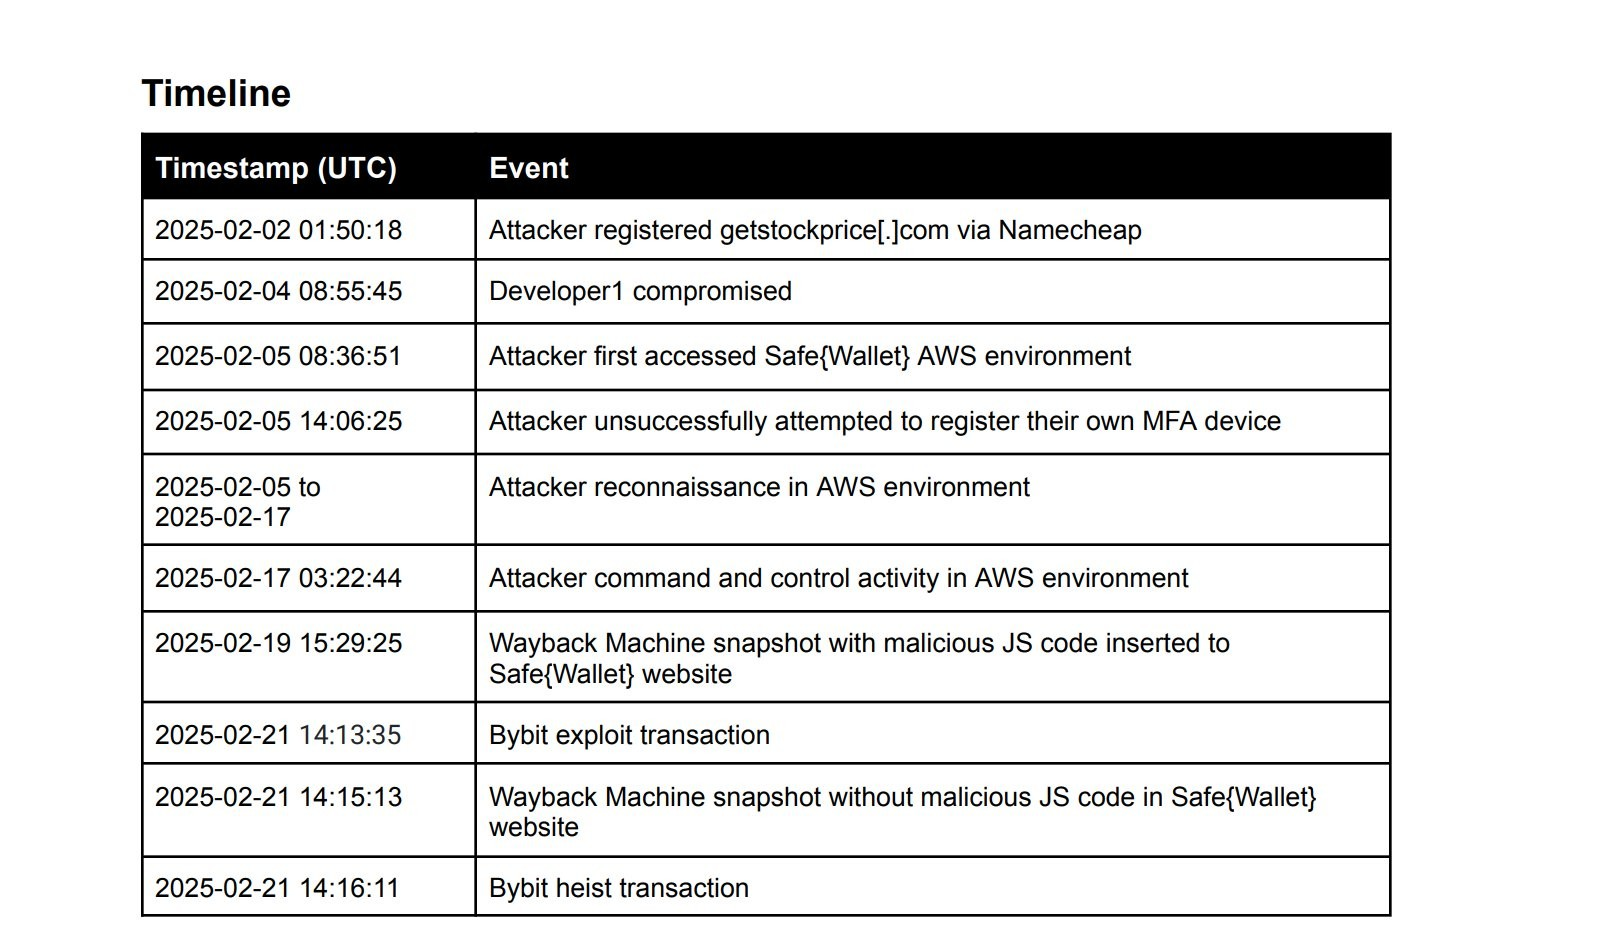
Злоумышленники проникли в ноутбук специалиста Safe{Wallet} и похитили AWS-токены сессии. Это позволило им обойти многофакторную аутентификацию и беспрепятственно получить доступ к инфраструктуре Bybit. Выбранный разработчикимел высокие привилегии, что давало возможность работатьс кодовой базой платформы. Несколько дней хакеры скрытно действовали внутри системы, затем удалили вредоносное ПО и замели следы в IT-инфраструктуре Safe{Wallet}.
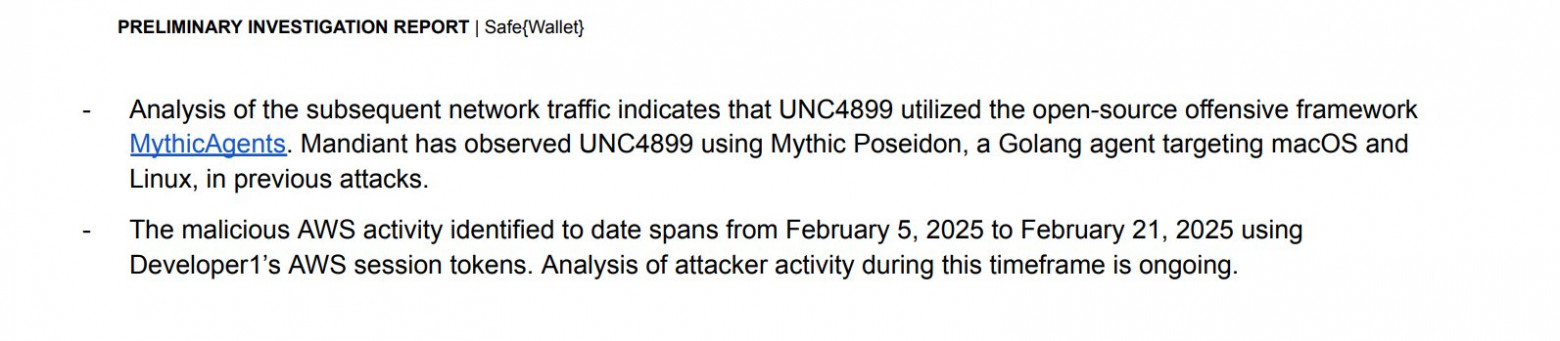
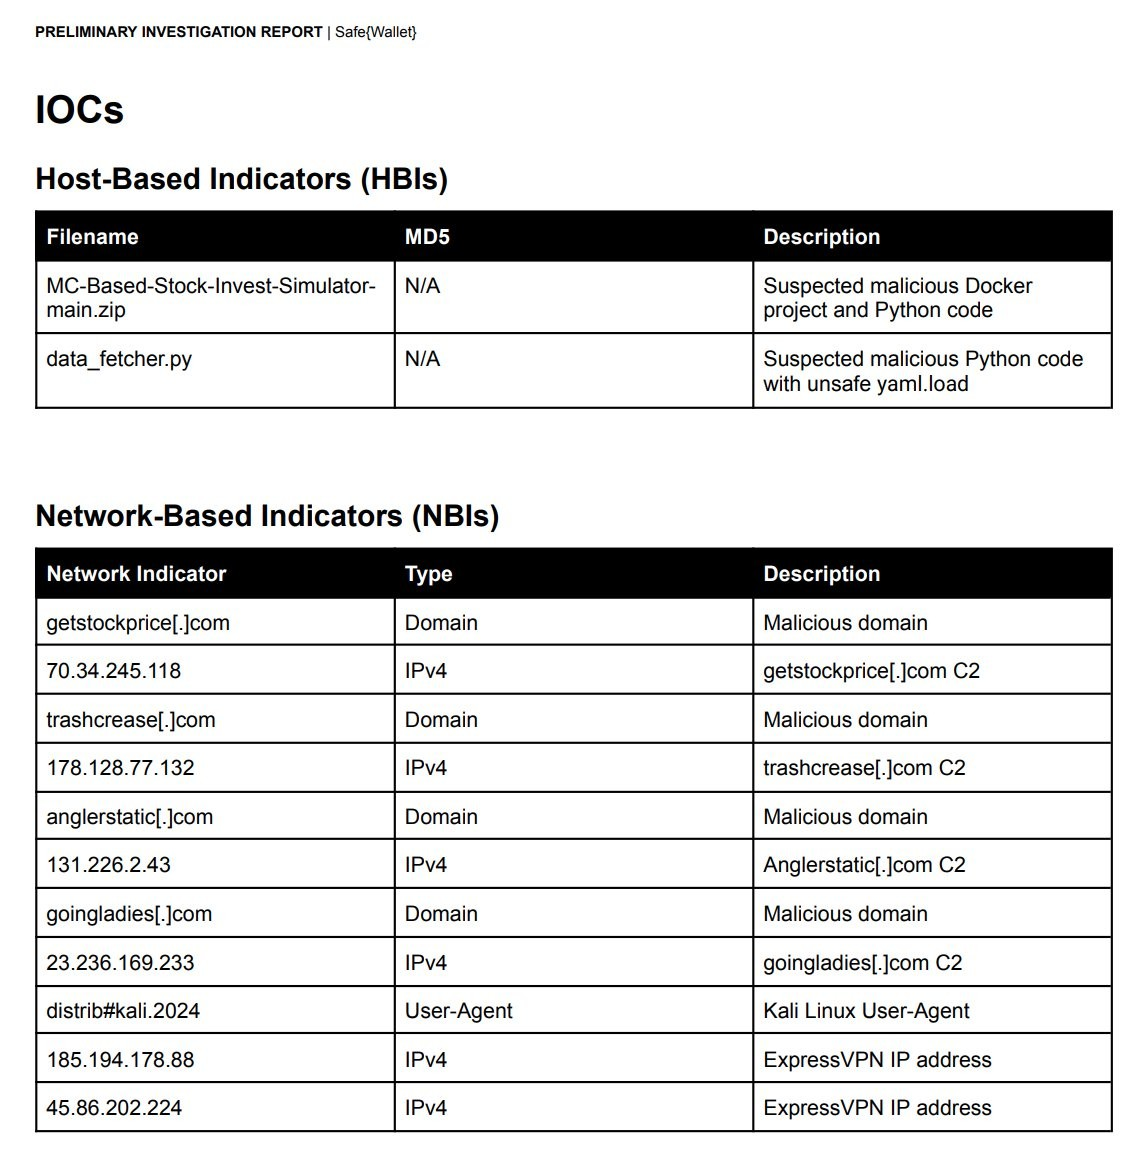
По данным расследования, вредоносный код попал в систему4 февраля 2025 годачерез Docker-проект при посещении сайта getstockprice.com. К моменту анализа этот проект уже был удалён, но найденные файлы указывали на применение социальной инженерии для проникновения. Для сокрытия своей активности киберпреступники использовали ExpressVPN, а также тщательно изучили рабочий график жертвы, используя украденные токены активных сессий для незаметного доступа.
21 февраля 2025 года атакующие взломали Bybit, похитив 70% Ethereum-активов биржи (400 000 ETH). Глава Bybit Бен Чжоу подтвердил ущерб и заявил, что за атакой стоит печально известная группа Lazarus.Всего киберпреступники вывели с биржи около $1.4 млрд.
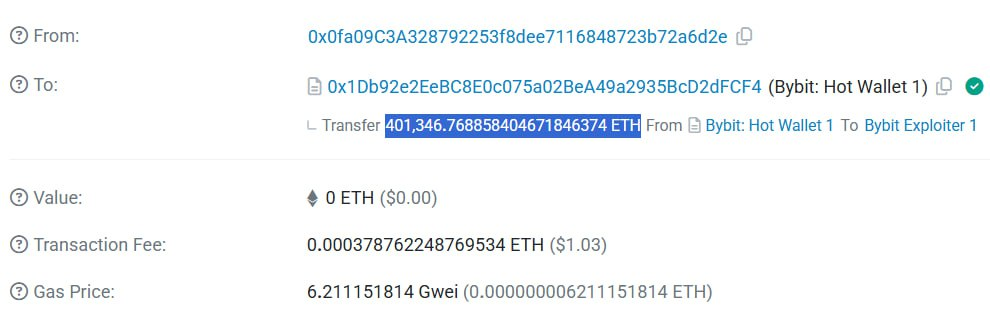
После взлома средства были оперативно распределены по множеству кошельков. По заявлению Bybit, был скомпрометирован лишь один холодный кошелек, в то время как остальные активы остались в безопасности.
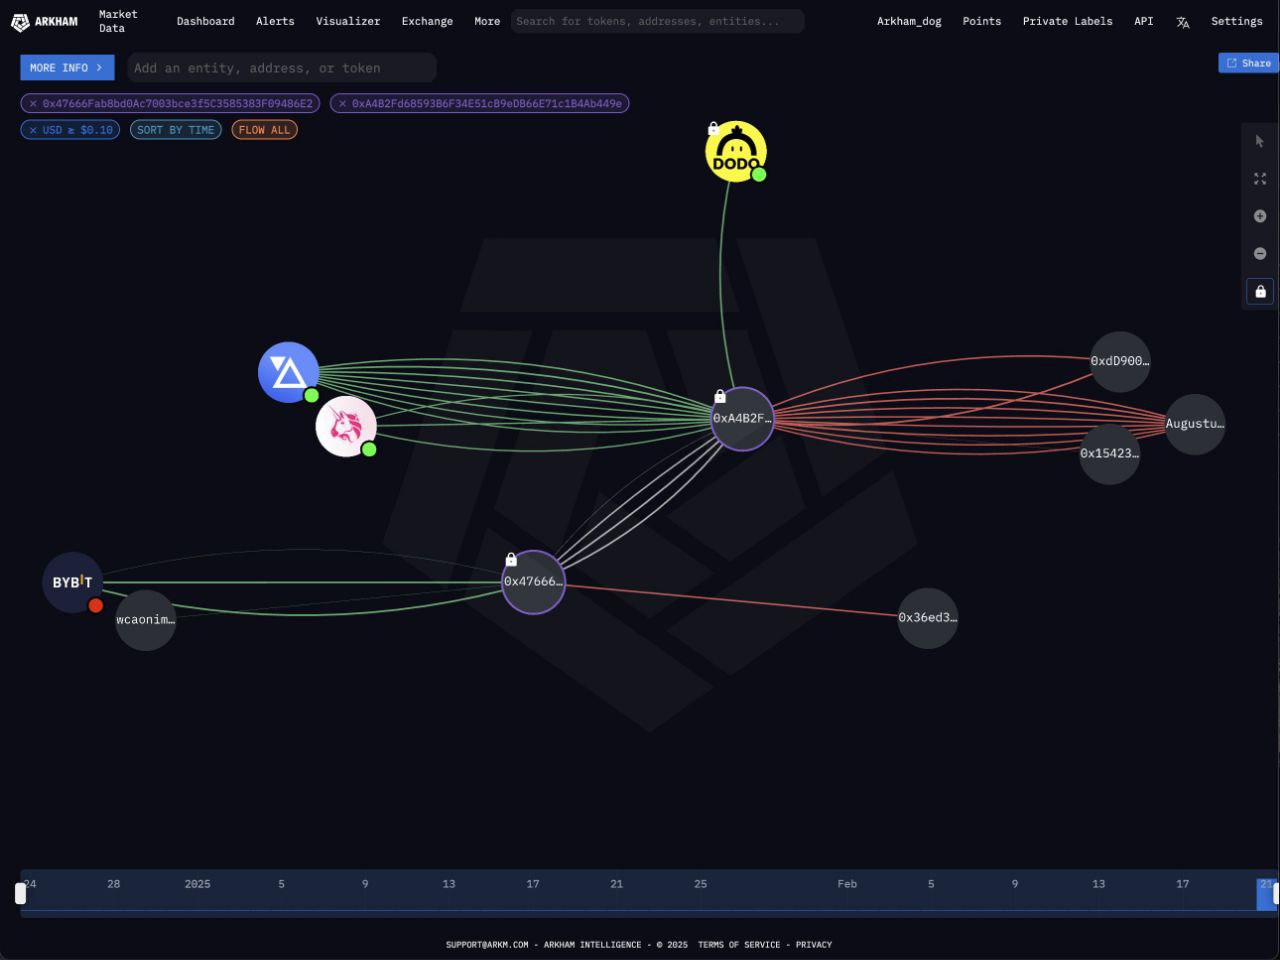
Чжоу пояснил, что атака произошла во время штатного перевода средств с холодного кошелька на теплый — хакеры взяли его под контроль, подменив интерфейс. Несмотря на инцидент, остальные холодные кошельки биржи не пострадали, а работа платформы продолжается в нормальном режиме. Чжоу обратился к криптосообществу с просьбой помочь в поиске украденных активов.

В ответ на атаку Bybitобъявиланаграду в $140 млн за помощь в поимке хакеров или их организаторов. Для сравнения, в обычной багбаунти-программе биржа выплачивает 4 000 USDT за критические уязвимости. Теперь же 10% от суммы украденных средств выделено на вознаграждение специалистам по кибербезопасности, которые помогут вернуть криптовалюту.
ФБР СШАподтвердило, чтоза взломом Bybit стоит хак-группа из Северной Кореи. По данным ведомства, преступники использовали специализированный инструментарий, названный TraderTraitor, чтобы вывести средства.
К началу марта эксперты Odailyвыяснили, чтов течение 10 дней хакеры смогли полностью отмыть 499 000 ETH, похищенные с Bybit. Основным инструментом отмывания стал протокол THORChain, через который прошло $5.9 млрд транзакций, а платформа заработала на этом около $5.5 млн комиссионных.
Полный таймлайн действий: