
Злоумышленники использовали игру на платформе Steam для распространения вредоносного ПО Vidar, способного выкачивать важные данные с компьютера жертвы, включая ключи от криптокошельков. Об этом сообщаетTechCrunchсо ссылкой на экспертов SECUINFRA.
Приложение, уже удаленное из Steam, представляло собой модифицированную версию шаблона для создания игр Easy Survival RPG. По мнению аналитика SECUINFRA Мариуса Генхаймера, PirateFi изначально задумывалась исключительно как носитель для вредоносного кода, а с готовым набором хакеры смогли быстро сделать правдоподобную обертку «RPG про пиратов».
Организаторы проявили отдельный интерес кWeb3-аудитории, стилизовав название и адрес аккаунта проекта в X подDeFi-сегмент, а также пообещали выпустить собственный токен на Solana.
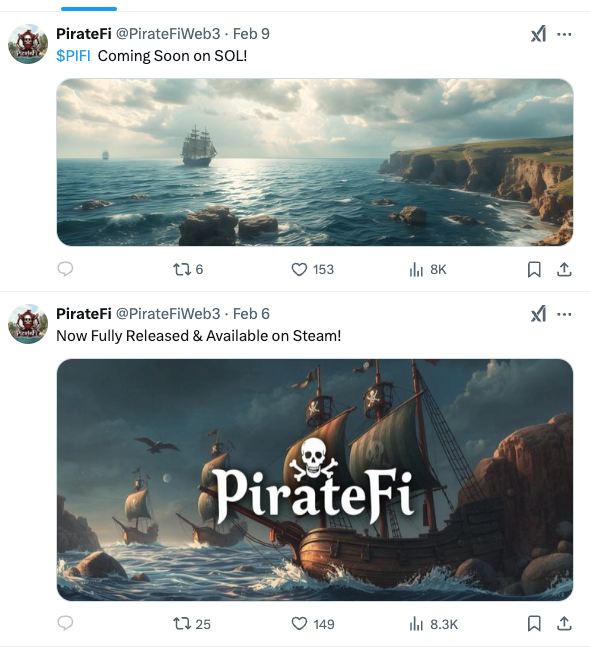
Судя по архивной копии страницы игры, в описании в Steamне упоминалосьни о каких Web3-элементах. В 2021 году компания-оператор Valveзапретиларазмещать на платформе приложения с использованием блокчейна или прямым включениемNFT.
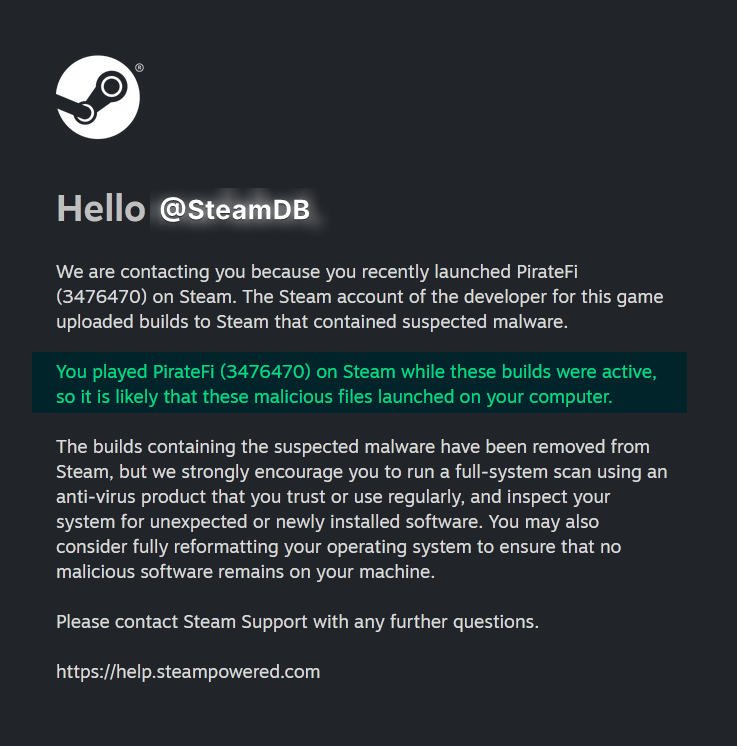
После обнаружения и удаления команда Steam уведомила пользователей о проблемном приложении и порекомендовала им проверить устройства антивирусом.
В SECUINFRA отметили, что Vidar способен красть и передавать оператору набор чувствительных данных с зараженного компьютера: информацию о криптокошельках, пароли из базы автозаполнения в браузере, файлы cookie, историю просмотров, скриншоты, коды двухфакторной аутентификации и другие файлы.
Специалисты проанализировали структуру связанных с вирусом управляющих серверов и пришли к выводу, что игра — лишь элемент стратегии массового распространения вируса.
По словам Генхаймера, Vidar — популярное вредоносное ПО, которое можно просто купить. Это существенно усложняет поиски виновных.
Напомним, аналитики Merkle Scienceописалиосновные тактики криптомошенников в 2024 году.





