
Создатель платёжного приложения Payza Фироз Патель был приговорён судом Вашингтона к 41 месяцу тюремного заключения. Его обвинили во вмешательстве в судебный процесс и отмывании средств. Подозреваемый пытался скрыть от правительственных органов 450 BTC общей стоимостью около 43.5 миллиона долларов по текущему курсу криптовалюты, что и стало поводом для дополнительных санкций. Данные монеты фигурируют в другом судебном деле против Пателя, поэтому реакция суда была очевидной.
Тюремный срок за криптовалюты
Согласно данным источников Cointelegraph, 450 BTC должны были быть конфискованы у подозреваемого в рамках судебного дела федерального суда ещё в 2020 году. Тогда Патель признал свою вину в сговоре с целью управления нелицензированной платёжной платформой и отмывания денег.
В 2020 году Патель был приговорён к трём годам тюремного заключения, после чего он должен был оставаться ещё два года под наблюдением после освобождения.
По данным прокуроров, его платёжная платформа Payza занималась обработкой криптоплатежей в США без лицензии. Кроме того, она обслуживала финансовых преступников и мошенников, что также стало дополнительной проблемой для тогда ещё обвиняемого.
В рамках приговора от 2020 года Пателю было предписано выявить и передать любое имущество, полученное им от деятельности Payza. Однако тогда обвиняемый заявил, что у него было только 30 тысяч долларов на пенсионном счёте, на чём финансовые ресурсы якобы заканчивались.
Вскоре после вынесения приговора и перед попадением в тюрьму Патель начал выводить биткоины с платформы Payza и попытался перевести их на Binance. Однако представители криптобиржи заявили, что аккаунт обвиняемого был заморожен в апреле 2021 года.
После этого Патель зарегистрировал аккаунт на платформе Blockchain.com на имя своего отца и попытался перевести монеты туда, однако был заблокирован платформой и там. Тогда обвиняемый поручил одному из сотрудников Payza предоставить платформе поддельное удостоверение личности, чтобы разморозить средства.
В тюрьме Патель смог нанять фейкового адвоката, пытаясь запутать обвинительный процесс, чтобы у него было время скрыться с выведенными средствами. Впрочем, заговор в конечном итоге был раскрыт. Теперь мошенник получил продолжение своего тюремного срока, а также конфискацию имущества в виде вышеупомянутых монет.
Мошенничество с криптой
Угроза мошенничества остаётся всегда актуальной для пользователей разных сетей, однако последними в зоне риска оказались юзеры кошелька Phantom на базе Solana. Аналитики платформы Scam Sniffer определили, что злоумышленники начали активнее применять тактику фишинга с помощью фейковых всплывающих окон с обновлением кошелька. Таким образом они пытаются украсть приватные ключи своих жертв.
Если пользователь принимает запрос из всплывающего сообщения, кошелёк открывает новое окно, в котором нужно ввести сид-фразу. Благодаря этой комбинации мошенники могут беспрепятственно вывести все монеты из кошелька на любой нужный адрес в своём распоряжении.
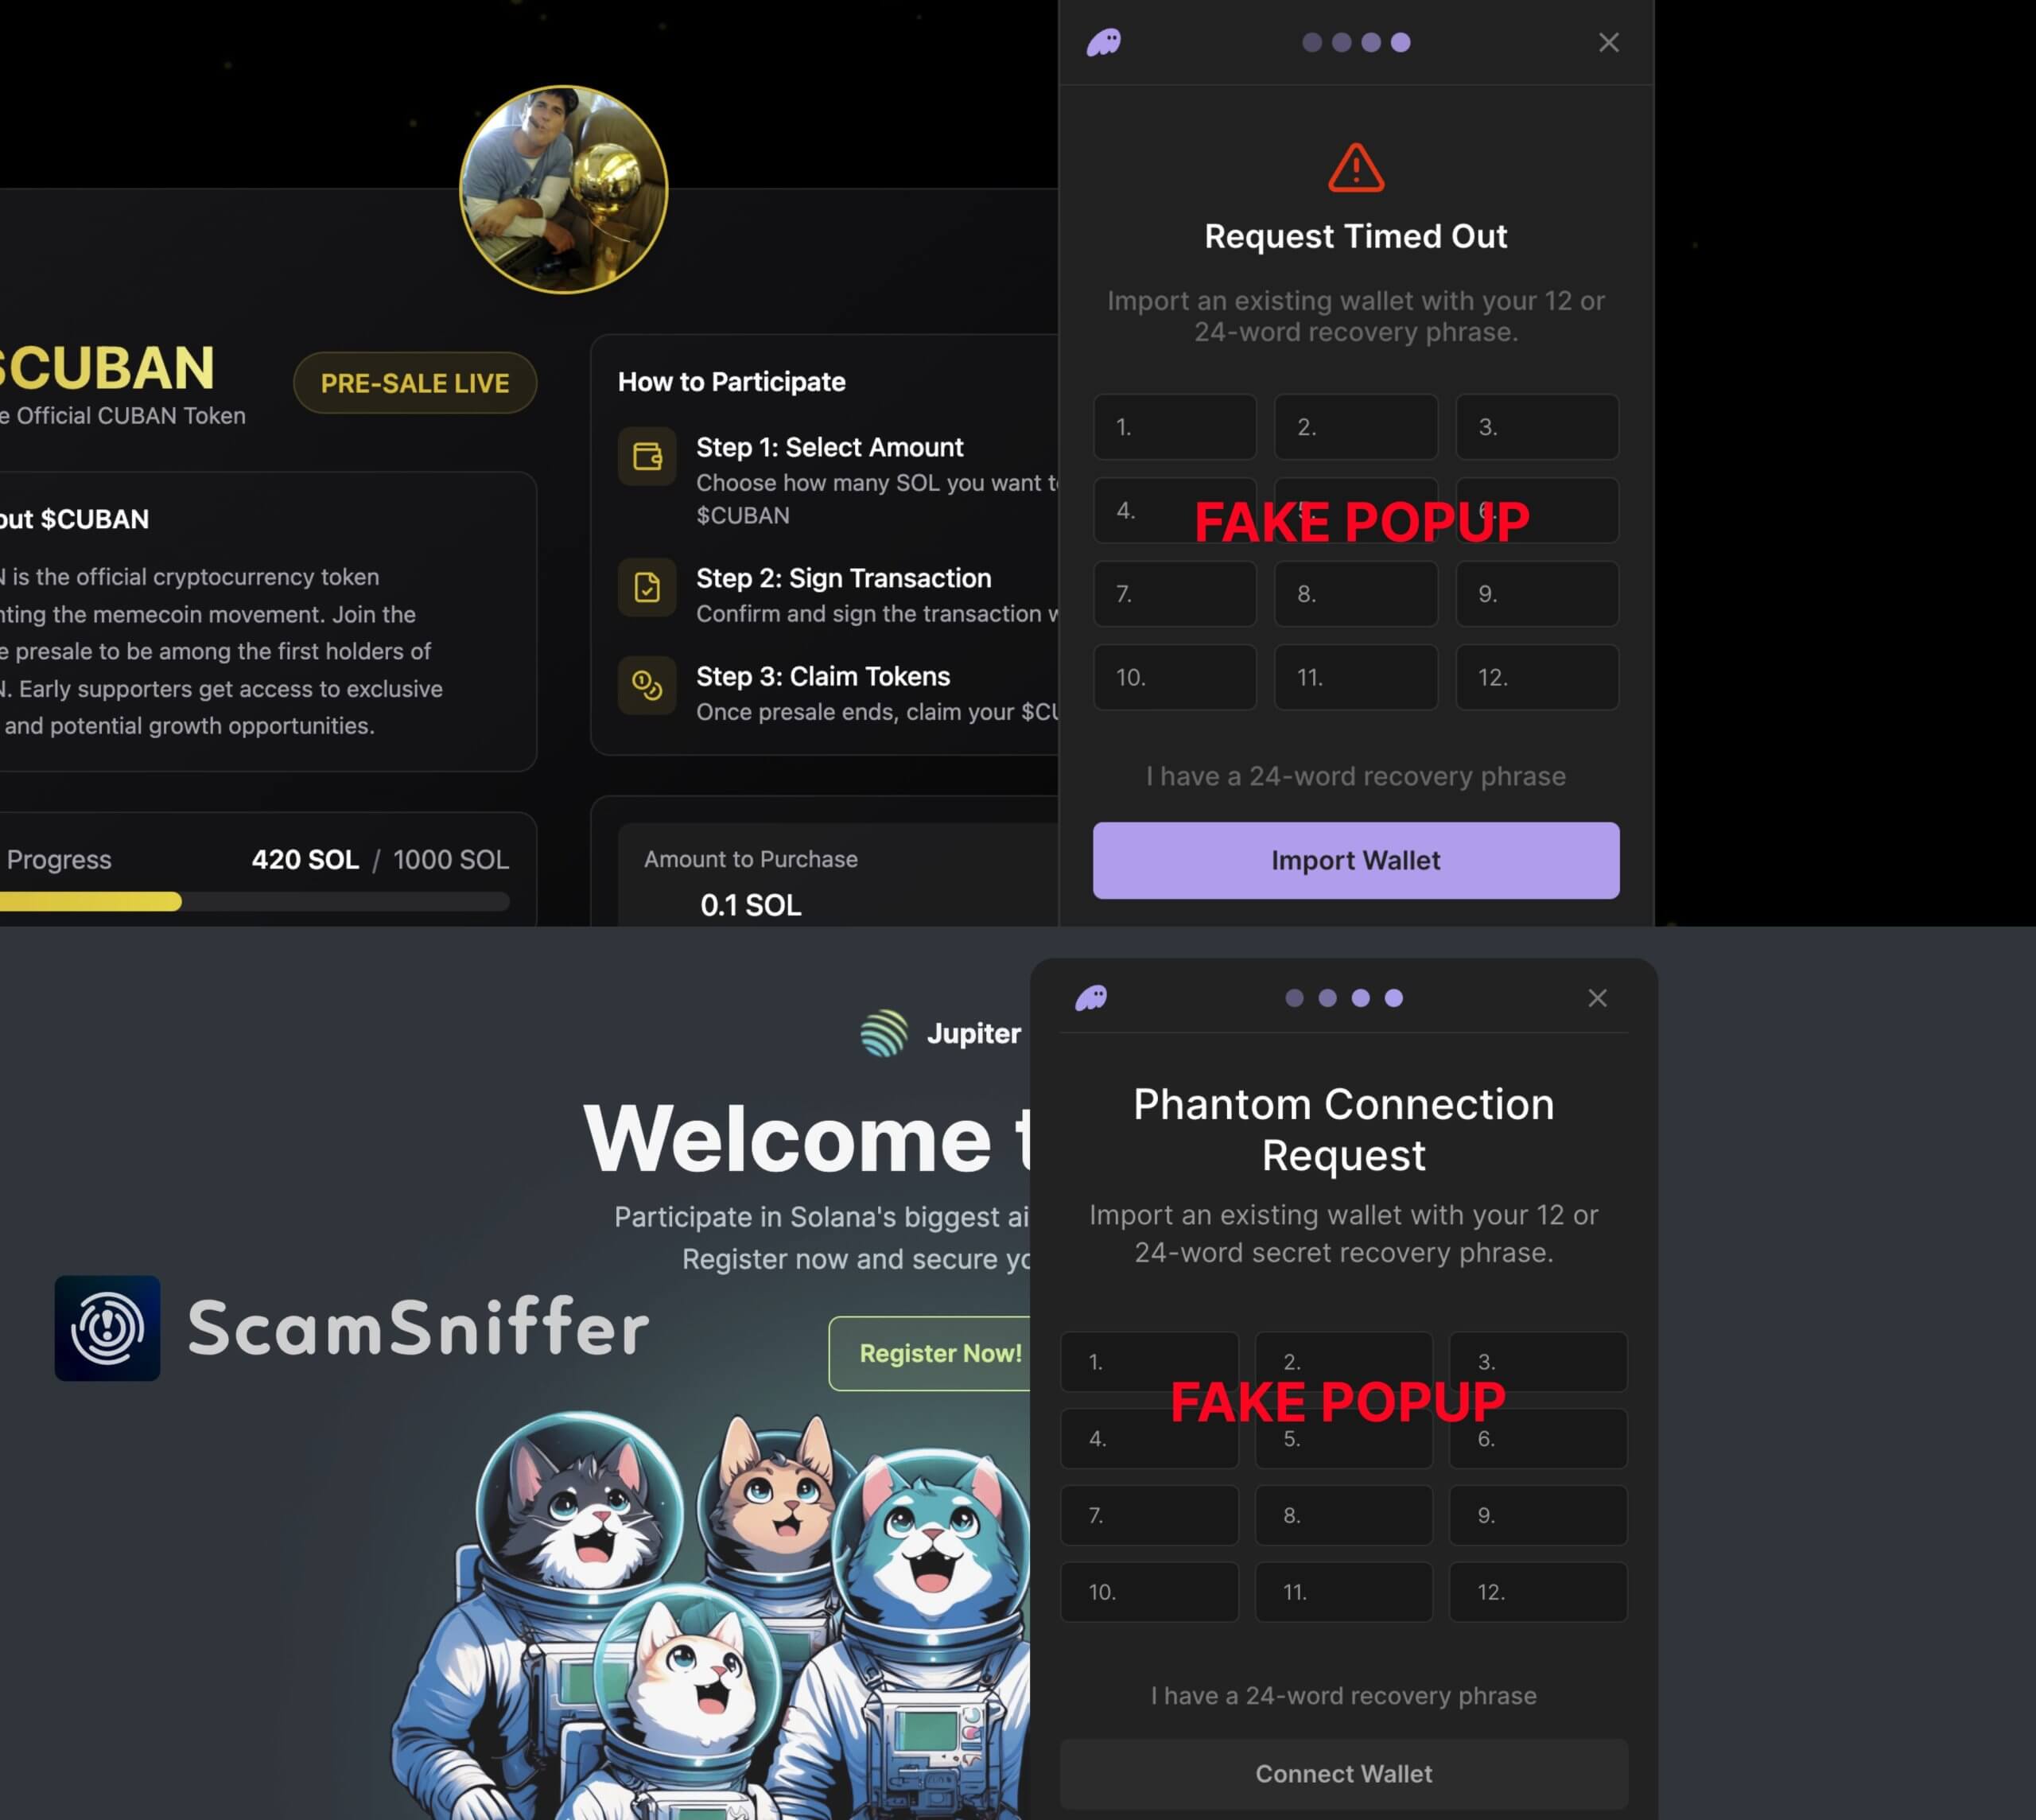
Отсюда следует главный вывод: вводить свою сид-фразу в онлайне нельзя ни под каким предлогом. Скорее всего, подобным занимаются мошенники. Исключением станет ввод комбинации на новом или сброшенном аппаратном кошельке, к тому же сид пригодится при переносе приватника в другой интерфейс. Так что при предложении ввести сид как минимум точно стоит проявить осторожность, разобраться в происходящем и изучить новости — возможно, о взломе скоро станет известно.
Ещё в конце января эксперты Scam Sniffer предупредили пользователей Phantom о всплывающих окнах на вредоносных сайтах, которые имитируют интерфейс кошелька и предлагают ввести сид-фразу для поддельного запроса на подключение.
Чтобы определить вредоносные всплывающие окна, аналитики советуют щёлкнуть правой кнопкой мыши по ссылкам, так как «фишинговые страницы блокируют щелчок правой кнопкой мыши», в то время как настоящие окна кошелька Phantom не ограничивают это действие.
Кроме того, нужно проверять сами ссылки – настоящие всплывающие окна Phantom показывают «chrome-extension» как часть ссылки. Мошенники не могут их имитировать. Вот реплика по данному поводу.
Всплывающие окна Phantom действуют как системные окна. Их можно сворачивать, разворачивать и изменять их размер. Фейковые же размещены только как вкладка браузера.
Всплывающие окна Phantom действуют как системные окна. Их можно сворачивать, разворачивать и изменять их размер. Фейковые же размещены только как вкладка браузера.
Активное использование кошелька Phantom постоянно растёт на фоне роста популярности мем-токенов на основе Solana. По данным DefiLlama, доход кошелька от комиссий за последние сутки составил около 470 тысяч долларов. 19 января суточный доход Phantom достиг рекордной отметки в 3.6 миллиона долларов.
Эта история наглядно показывает, почему криптовалюты не являются удобным инструментом для преступников, несмотря на заявления различных чиновников. Благодаря прозрачному блокчейну отследить действия нужного человека оказывается достаточно просто. Причём в итоге за подобные действия приходится отвечать.
Больше полезной информации о криптовалютах вы можете найти в нашем чате. Присоединяйтесь к нам, чтобы быть в курсе происходящего внутри блокчейн-индустрии.





