
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- «Zoom-конференция» залезла в криптокошелек.
- ФБР назвало виновников взлома биржи DMM Bitcoin на $308 млн.
- Аналитики узнали о случаях добровольной компрометации биометрии.
- В ООН приняли первую Конвенцию по киберпреступности.
«Zoom-конференция» залезла в криптокошелек
Несколькопользователейстали жертвами фишингового ПО, замаскированного под приложение Zoom. Злоумышленники уже заработали на этом более $1 млн в различных криптовалютах. Аналитики SlowMist разобрали атаку.
⚠️Beware of phishing attacks disguised as Zoom meeting links!🎣 Hackers collect user data and decrypt it to steal sensitive info like mnemonic phrases and private keys. These attacks often combine social engineering and trojan techniques. Read our full analysis⬇️…pic.twitter.com/kDExVZNUbv
Пострадавшие получали ссылки на видеоконференцию и открывавшаяся страница в точности имитировала интерфейс Zoom. На самом деле она запускала скачивание вредоносного ПО, способного похищать системную информацию, cookie файлы браузера, данные Telegram-аккаунта, сид-фразы и ключи от криптовалютных кошельков.
Изученный экспертамиадрес хакераполучил более $1 млн в USD0++, MORPHO и ETH. Небольшие суммы он перевел на 8800 связанных кошельков, которые предположительно используются для уплаты комиссий. Большая часть украденных средств — 296,45 ETH — поступила нановый адрес. Его баланс на момент написания составлял 32,81 ETH.
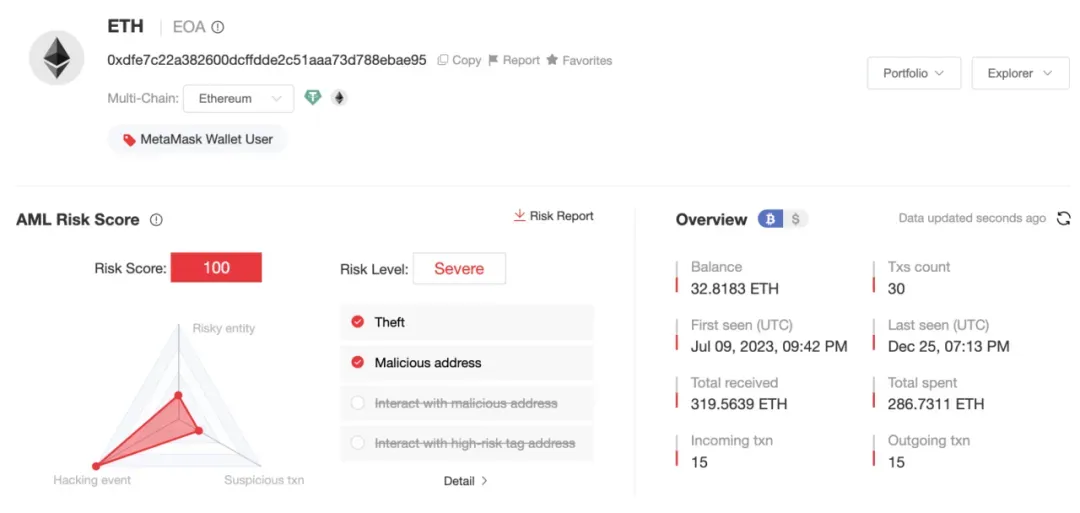
В SlowMist установили, что средства с последнего кошелька поступали на Binance, MEXC, FixedFloat и другие биржи.
IP-адрес сервера хакера находится в Нидерландах и в настоящее время помечен платформами анализа угроз как вредоносный.
ФБР назвало виновников взлома биржи DMM Bitcoin на $308 млн
За майскимвзломомяпонской криптовалютной биржи DMM Bitcoin стоят прогосударственные северокорейские хакеры TraderTraitor, также известные как Jade Sleet, UNC4899 и Slow Pisces. Об этом сообщилоФБР.
По данным бюро, атака началась еще в марте, когда один из злоумышленников выдал себя за рекрутера на LinkedIn и связался с сотрудником Ginco, японского разработчика ПО для корпоративных криптокошельков. Последний обладал доступом к системе управления активами работодателя.
Хакер отправил ему предложение о работе, включающее предварительный тест на GitHub. Сотрудник скопировал предоставленный вредоносный код Python, чем скомпрометировал рабочий компьютер.
В дальнейшем TraderTraitor запросили транзакцию от его имени, что привело к потере 4502,9 BTC ($308 млн на момент атаки).
Аналитики узнали о случаях добровольной компрометации биометрии
Хакеры используют для обходаKYС-проверок подлинные биометрические данные, купленные у пользователей. Им уже удалось собрать «значительную коллекцию документов, удостоверяющих личность, и соответствующих изображений лиц», о чем сообщили аналитики iProov.
📢 EXPOSED: Criminal networks aren't stealing identities anymore.They're buying them. Legally. With cash.And because these are REAL documents freely given, traditional fraud checks are useless.Watch how this works 📷 [VIDEO] or Read more:https://t.co/0mX1VSf9mypic.twitter.com/X2KR4tJ61t
Полученные сведения применяют в мошенничестве с различными финансовыми учреждениями.
Исследователи предупредили, что сочетание легитимных документов и подлинных совпадающих биометрических данных делает «чрезвычайно трудным» обнаружение мошенников с помощью традиционных методов проверки.
Дуэт программ-вымогателей атаковал малый и средний бизнес в РФ
Русскоязычная хакерская группировка Masque, активная с января 2024 года, провела серию атак шифровальщиков на российские компании с требованием выкупа в криптовалютах. Об этом рассказалиспециалисты F.A.C.C.T.
Начальным вектором в большинстве случаев являлась реализация уязвимости в публично доступных сервисах, таких как VMware Horizon. Далее на скомпрометированный сервер устанавливались программы-вымогатели LockBit 3 (Black) и Babuk (ESXi).
Для общения с жертвами злоумышленники использовали мессенджер Tox.
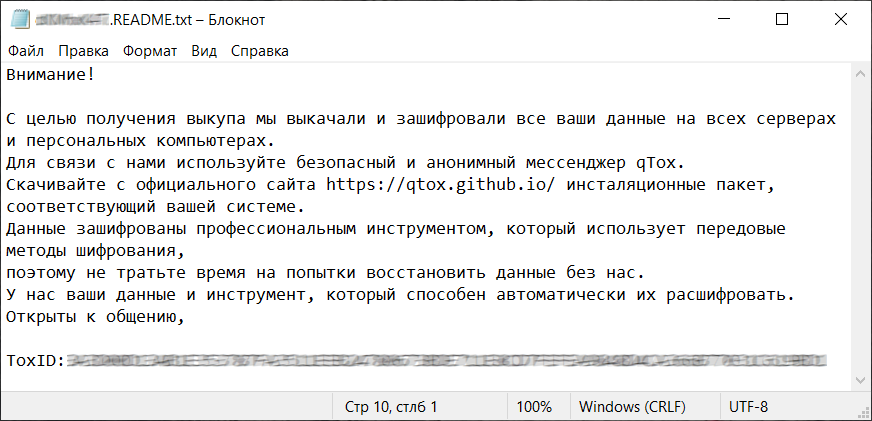
С начала года группировка провела как минимум 10 атак на малый и средний бизнес. Сумма первоначального выкупа составляла 5-10 млн рублей в биткоине или Monero.
Вымогатели Cl0p поставили 66 жертв на счетчик
Операторы вируса-вымогателя Cl0p потребовали от 66 организаций, пострадавших от кражи данных компании Cleo в октябре, заплатить выкуп в течение 48 часов, чтобы избежать утечки информации. Об этом сообщаетBleeping Computer.
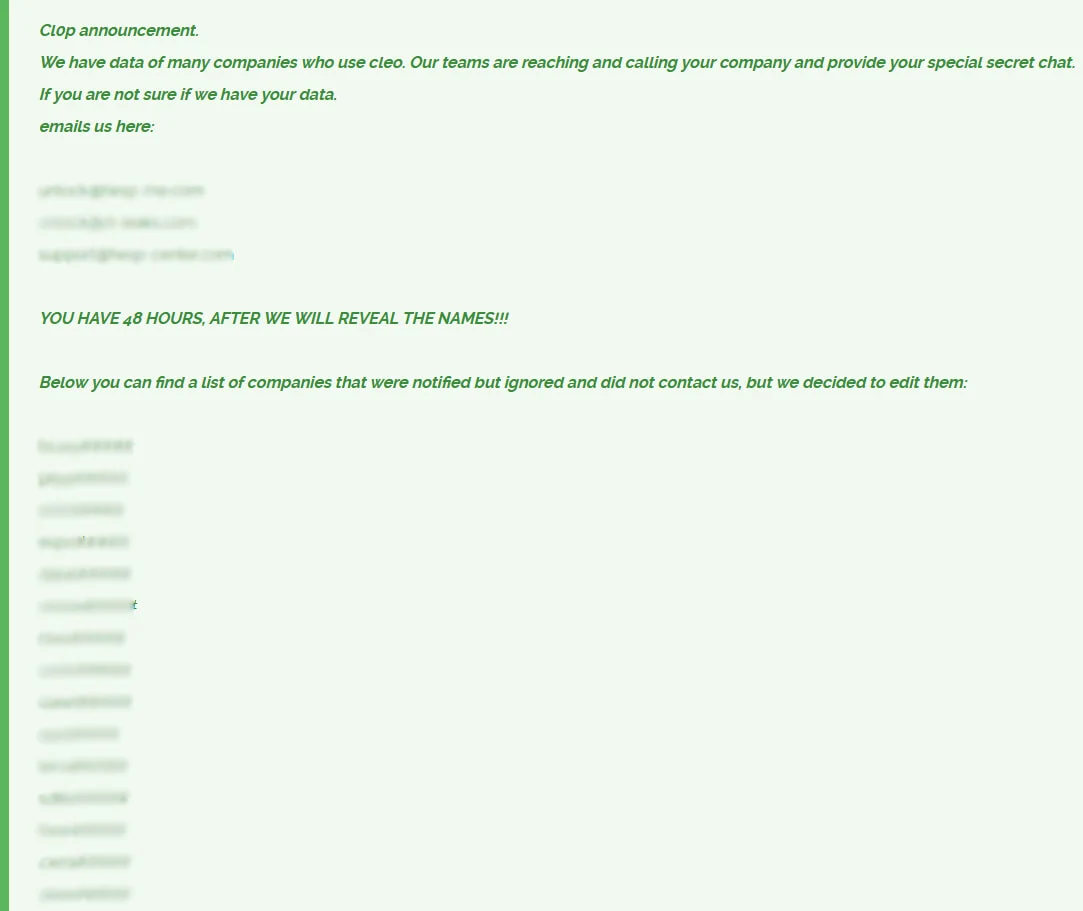
По словам киберпреступников, с каждой из жертв связались напрямую и пригласили в защищенный чат для переговоров. Также хакеры указали почтовые адреса для связи.
Неназванное число других пострадавших фирм уже вышло на контакт с Cl0p.
193 государства-члена ООН приняли историческую Конвенцию по киберпреступности
После пяти лет переговоров Генассамблея ООН принялапервую Конвенцию по киберпреступности. Она позволит быстро, скоординировано и более эффективно отвечать на противоправные действия в сети.
Конвенция регулирует доступ и обмен электронными доказательствами для облегчения расследований и судебного преследования. Государства-участники также получат доступ к круглосуточной оперативной помощи. Сюда входит содействие в расследованиях, идентификации, заморозке, изъятии и возврате доходов от преступлений, а также экстрадиции.
Документ предписывает государствам разработать меры по снижению рисков и угроз киберпреступности. Это включает обучение для государственных и частных секторов, программы реабилитации правонарушителей и помощь жертвам.
В РФ назвали условия для блокировкиWhatsApp
Мессенджеру WhatsApp пригрозили блокировкой в РФ в 2025 году, если его руководство не будет соблюдать местные законы. В частности, вопрос касается хранения информации о пользовательских переписках и предоставления ее по просьбе ФСБ. Об этом РИА Новостизаявилсенатор Артем Шейкин.
По его словам, на данный момент у сервиса нет «никакого контакта» с российскими правоохранительными органами и власти ждут от него изменений.
Сенатор отметил, что если WhatsApp выполнит требования Роскомнадзора, то для пользователей ничего не изменится. Ранее WhatsApp принудительновнеслив реестр организаторов распространения информации.
Вопрос блокировки находится в компетенции РКН и на данный момент не обсуждается,уточнилив Госдуме.
Также на ForkLog:
- Не опять, а снова: ChatGPT зафиксировалглобальный сбой.
- Animoca Brands стала новойжертвой взломщиковв соцсети X.
- В РФ начнутотслеживать обменкриптовалют через дропов.
- Взломщик X-аккаунтовзаработал на криптоскаме$500 000.
- Бум мем-коинов привлекмошенников в сеть Solana— отчет Hacken.
- СМИ: жителя Черноморска обманули на покупкебиткоина за 43 000 гривен.
- Создателейсети S-Groupс ущербом в $100 млн арестовали в РФ.
- Nokia подала патент намодуль шифрованияцифровых активов.
- Сид-фразы в комментарияхна YouTube: аналитики рассказали о новом скаме.
- Киберугрозы из КНДР вызваличистый отток $249 млниз Hyperliquid.
- Для создателей мошеннических NFT из США запросили60 лет тюрьмы.
- СМИ выявилифакт продажи данныхучастников биткоин-конференций.
- Пользователи X заподозрилиготовящийся взломHyperliquid.
- Италияоштрафовала OpenAIна €15 млн за нарушение конфиденциальности.
- Основателя HEX объявили вмеждународный розыск.
- Разработчики Trust Walletустранили баг, обнуляющий балансы пользователей.
Что почитать на выходных?
Разбираемся, способен ли «щит Сатоши» противостоять квантовой угрозе для биткоина.





