
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Google добавит ИИ для борьбы с мошенничеством в Chrome.
- Крупнейшая кибератака вывела из строя госреестры Украины.
- РФ ужесточила блокировку YouTube.
- Криптоинвесторы стали целью вредоносных расширений Microsoft VSCode.
Google добавит ИИ для борьбы с мошенничеством в Chrome
Корпорация Google тестирует в браузереChrome Canaryфункцию защиты от мошенничества с использованием ИИ. На это обратил внимание пользователь Leopeva64.
It looks like Chrome will also use AI to detect scams, there's a new flag in Canary that suggests this:https://t.co/uQb84zbqeWpic.twitter.com/7CyK5y4gtO
Новый флаг анализирует веб-страницы на потенциальный скам. Предположительно он станет частью улучшенной защиты Chrome и будет в режиме реального времени предупреждать пользователей о посещении опасных сайтов или загрузке вредоносного ПО.
Сейчас Google все еще тестирует функции безопасности и конфиденциальности на базе ИИ.
Крупнейшая кибератака вывела из строя госреестры Украины
Министр юстиции Украины Ольга Стефанишина заявила о крупнейшей целенаправленной атаке российских хакеров на государственные реестры. 19 декабря ведомствосообщалоо «масштабном сбое на уровне сетевой инфраструктуры».
В числе затронутых систем:
- Единый госреестр юрлиц и физлиц-предпринимателей;
- реестр прав на недвижимость;
- реестр актов гражданского состояния.
Также в результате кибератаки не работает сайт Минюста и часть услуг сервиса «Дiя».
Восстановительные работы займут около двух недель. Ведомство тщательно проанализирует инцидент для предотвращения аналогичных вмешательств в будущем.
РФ ужесточила блокировку YouTube
18 и 19 декабря российские пользователи пожаловались на усиленную блокировку YouTube, которая затронула провайдеров домашнего интернета и мобильных операторов. Об этом свидетельствуют данные«Сбой.рф»иDowndetector.
Согласно внутреннейстатистикеGoogle, трафик видеохостинга в РФ 18 декабря оказался на 20% ниже показателей 17 декабря. По сравнению с 24 июля, датой начала масштабногозамедления YouTube в стране, падение составляет почти 70%.
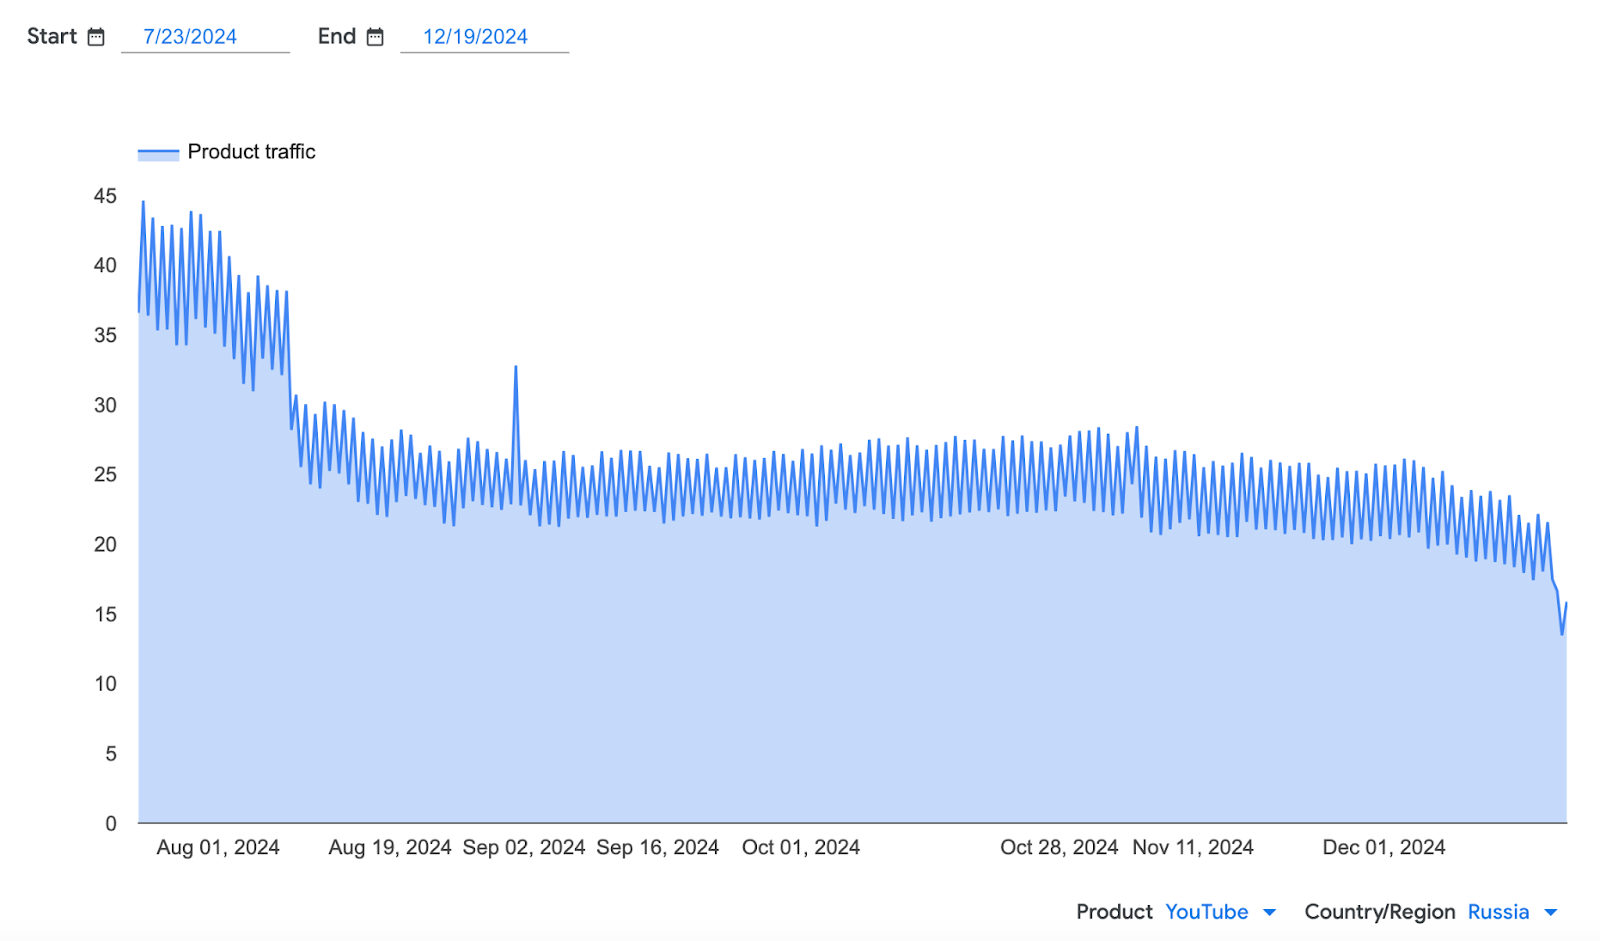
Представитель Google в комментарииРБКподтвердил, что компания осведомлена о ситуации, однако это «не является результатом каких-либо технических проблем или действий с их стороны».
Роскомнадзор объяснил замедление сервиса прекращением поддержки со стороны Google своего оборудования в РФ. В беседе сТАССведомство уточнило, что оставляет за собой право применить некие «инструменты для мотивации компании» соблюдать локальные законы.
ПосообщениюМинцифры, половина трафика YouTube «уже перешла на российские видеохостинги». Эксперты не исключили, что таким образом общественность готовят к полной блокировке сервиса.
Криптоинвесторы стали целью вредоносных расширений Microsoft VSCode
Исследователи Reversing Labs обнаружили на торговой площадке VSCode 18 вредоносных расширений Visual Studio Code, которые загружают замаскированные полезные данные PowerShell для атак на разработчиков и криптовалютные проекты.
🚨 New#ThreatResearch: RL has discovered a malicious#npmpackage that bears a striking resemblance to previously seen malicious#VSCodeextensions.https://t.co/HLNH9unQiw
В числе вредоносных пакетов:
- EVM.Blockchain-Toolkit;
- VoiceMod.VoiceMod;
- ZoomVideoCommunications.Zoom;
- ZoomINC.Zoom-Workplace;
- Ethereum.SoliditySupport;
- ZoomWorkspace.Zoom;
- ethereumorg.Solidity-Language-for-Ethereum;
- VitalikButerin.Solidity-Ethereum;
- SolidityFoundation.Solidity-Ethereum;
- EthereumFoundation.Solidity-Language-for-Ethereum;
- SOLIDITY.Solidity-Language;
- GavinWood.SolidityLang;
- EthereumFoundation.Solidity-for-Ethereum-Language.
Чтобы повысить легитимность расширений для пользователя, злоумышленники добавляют поддельные отзывы и увеличивают количество установок.
Эксперты не до конца исследовали функциональность полезной нагрузки второго этапа. Для минимизации риска они опубликовали список индикаторов компрометации.
В свою очередь аналитики Sonatypeотследиливредоносные версии популярныхnpm-пакетов @rspack/core, @rspack/cli и Vant, которые устанавливают на компьютеры жертв криптомайнеры для добычи Monero.
США обвинили россиянина в разработке программы-вымогателя LockBit
Минюст СШАпредъявил обвинения51-летнему гражданину РФ и Израиля Ростиславу Паневу, которого считает ключевым разработчиком в банде вымогателей LockBit.
По версии следствия, с 2019 года фигурант стоял за созданием вредоноса и поддержанием его инфраструктуры. Панев ежемесячно получал криптовалюту на сумму около $10 000 от основного администратора LockBitДмитрия Хорошева. В общей сложности с июня 2022 по февраль 2024 года на его кошелек поступило более $230 000 преступных средств.
С момента ареста в августе Панев ожидает экстрадиции из Израиля в США. При обыске правоохранители обнаружили на его компьютере учетные данные администратора даркнет-репозитория, где хранился исходный код нескольких версий конструктора LockBit.
Помимо этого в США20 лет тюрьмыполучил гражданин Румынии Даниэль Кристиан Хулеа, обвиняемый в атаках с использованием вируса-вымогателя NetWalker.
По заявлению фигуранта, он получил от жертв ~1595 BTC (около $21,5 млн на момент оплаты выкупа). Эту сумму у него конфисковали. Также Хулеа должен возместить ущерб в размере $14,9 млн.
60 месяцевв тюрьме США проведет гражданин Украины Марк Соколовский, взломавший компьютер жертвы с помощью арендованного инфостилера Raccoon. Ранее в рамках признания вины он согласился выплатить штраф $23 975 и возместить не менее $910 844.
В Сербии выявили факты использования шпионского ПО властями против активистов
Сербская полиция и разведывательные службы организовали кампанию по слежке за журналистами, экологами и другими активистами посредством шпионской Android-малвари NoviSpy, производимой израильской компанией Cellebrite. Об этом сообщили правозащитники Amnesty International.
🚨 NEW: Serbian authorities have used highly invasive spyware, including NSO Group’s Pegasus, as well as digital forensic tools to target activists & journalists during periods of detention or routine police interviews,@Amnestyinvestigation reveals.https://t.co/mPRPUh2PNL
По их сведениям, власти заражали целевые устройства во время задержания граждан или допросов в полиции. Вредонос позволял получать доступ к списку контактов, звонкам и перепискам, а также удаленно включать аудио- и видеозапись на телефоне.
Правозащитники также выяснили, что для начальной разблокировки смартфона использовался UFED — еще один софт от Cellebrite.
Разработчики шпионского ПО проверяют заявления из отчета и обещают отозвать лицензию у властей Сербии, если факты несанкционированного использования подтвердятся.
Также на ForkLog:
- Немецкий регулятор приказал Worldудалить данныепользователей.
- Илья Лихтенштейн назвал себяединственным виновнымво взломе Bitfinex.
- Соучредитель Tornado Cashпотребовал снятьс него обвинения.
- Северокорейские хакеры похитили в 2024 году криптоактивына $1,34 млрд.
- В Узбекистане подростказадержали за обменкриптовалют в Telegram.
- 25 финучрежденийподдержали P2P-ограниченияв Украине.
- Квантовые компьютерывзломают биткоинчерез пять лет — мнение.
- Bybitзакроет вывод средствдля французских пользователей.
- Владельцы Ledgerполучили фишинговые письмао ложной утечке данных.
- В Нигерии задержали792 подозреваемыхв биткоин-мошенничестве.
- Хакерыукрали еще $5,4 млну жертв взлома LastPass.
- Австралийкапохитила члена королевской семьиСаудовской Аравии для кражи биткоинов.
- Кодопасного троянадля биткоин-кошельков попал в открытый доступ.
- В США у пассажиров Uberукрали криптовалютуна $300 000.
- 10 млн российских пользователей ИИоказались под угрозой.
Что почитать на выходных?
Рассказываем, существует ли возможность снизить риск блокировки USDT на кошельке.





