Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Apple выпустила патч для двух уязвимостей, позволяющих красть криптовалюты.
- Германия начала поиски создательницы OneCoin в столице ЮАР.
- Криптомошенники освоились в BlueSky на фоне роста аудитории соцсети.
- Пользователи Reddit пожаловались на чужие голоса из динамиков iPhone.
Apple выпустила патч для двух уязвимостей, позволяющих красть криптовалюты
Компания Appleисправиладве уязвимости нулевого дня, которые хакеры применяли для эксплуатации компьютеров Mac на базе процессоров Intel.
Одна из них заставляла движок JavaScriptCore запускать малварь без ведома пользователя. Вторая — вызывала «атаку межсайтового скриптинга» через фреймворк WebKit и позволяла внедрять вредоносный код в используемые веб-страницы или приложения.
На уязвимости обратил внимание бывший CEO биткоин-биржи Binance Чанпэн Чжао, поскольку они могли привести к краже криптовалют. Он призвал пользователей как можно скорее обновиться до исправленной версии ОС.
If you use a Macbook with Intel based chip, update asap!Stay SAFU!https://t.co/mk2Jsicnte
Количество успешных атак и число пострадавших неизвестно — Apple не привела подробностей инцидента.
Германия начала поиски создательницы OneCoin в столице ЮАР
Основательница криптовалютной пирамиды OneCoin Руджа Игнатова, с 2022 года находящаяся втоп-10 разыскиваемыхФБР преступников, предположительно жива и скрывается в Кейптауне. Эту информацию сейчас проверяет полиция Германии, пишетDaily Maverick.
Версия о возможном пребывании Игнатовой в Южной Африке прозвучала вдокументальном фильмеDie Kryptoqueen, показанном региональным немецким телеканалом WDR.
Как сообщили правоохранители, из-за отсутствия достоверной информации огибелипредпринимательницы они считают ее живой. Проверка улик и поиски продолжаются. Дополнительных подробностей полиция не раскрыла.
На данный момент США предлагаютвознаграждение $5 млнза помощь в поимке Игнатовой.
Криптомошенники освоились в BlueSky на фоне роста аудитории соцсети
Децентрализованный сервис микроблоговBlueSkyстолкнулся с ростом числа криптовалютных мошенников после того, как аудитория платформы превысила 20 млн человек. На это обратило внимание изданиеBleeping Computer.
Один из подобных постов содержал сгенерированное с помощью ИИ изображение Марка Цукерберга и рекламировал пресейл фейковых монет «MetaChain» и «MetaCoin». Злоумышленники использовали брендовый логотип и шрифт корпорации Meta при создании фишингового сайта.
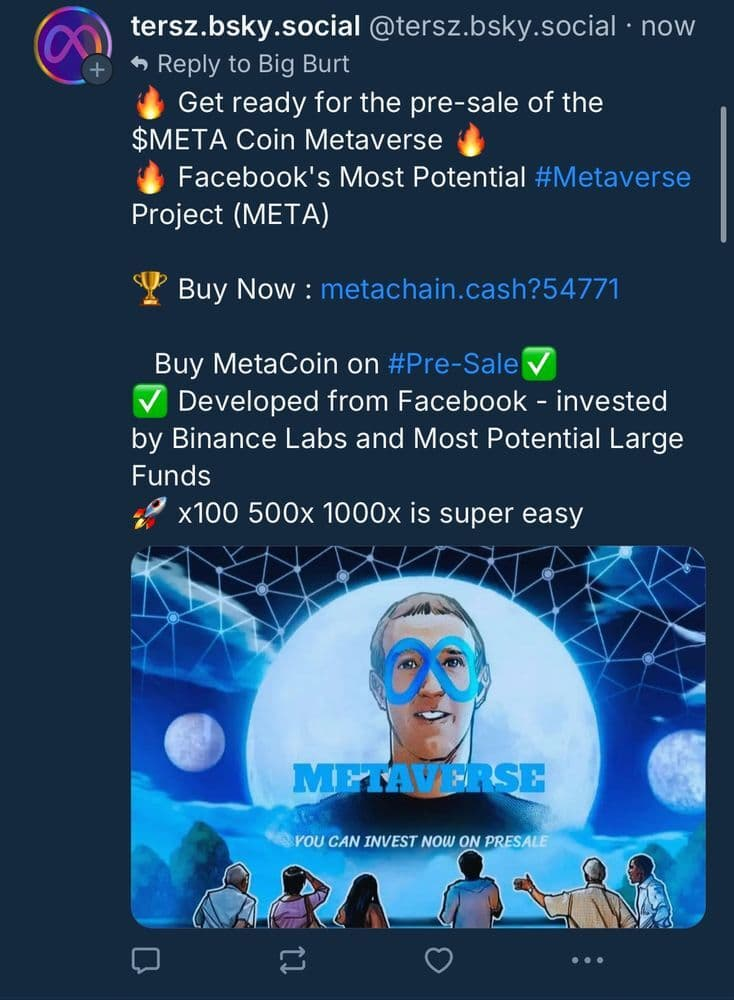
Другой тип мошеннических постов предлагает раздачу криптовалют, например «бесплатного Satoshi Bitcoin на сумму $900 000» или «1000 USDT по промокоду».
Ссылки под ними ведут на вредоносные сайты. Все это дополняется фрагментами популярных телешоу, а также хештегами #musk, #tesla и #blockchain для повышения вовлеченности.
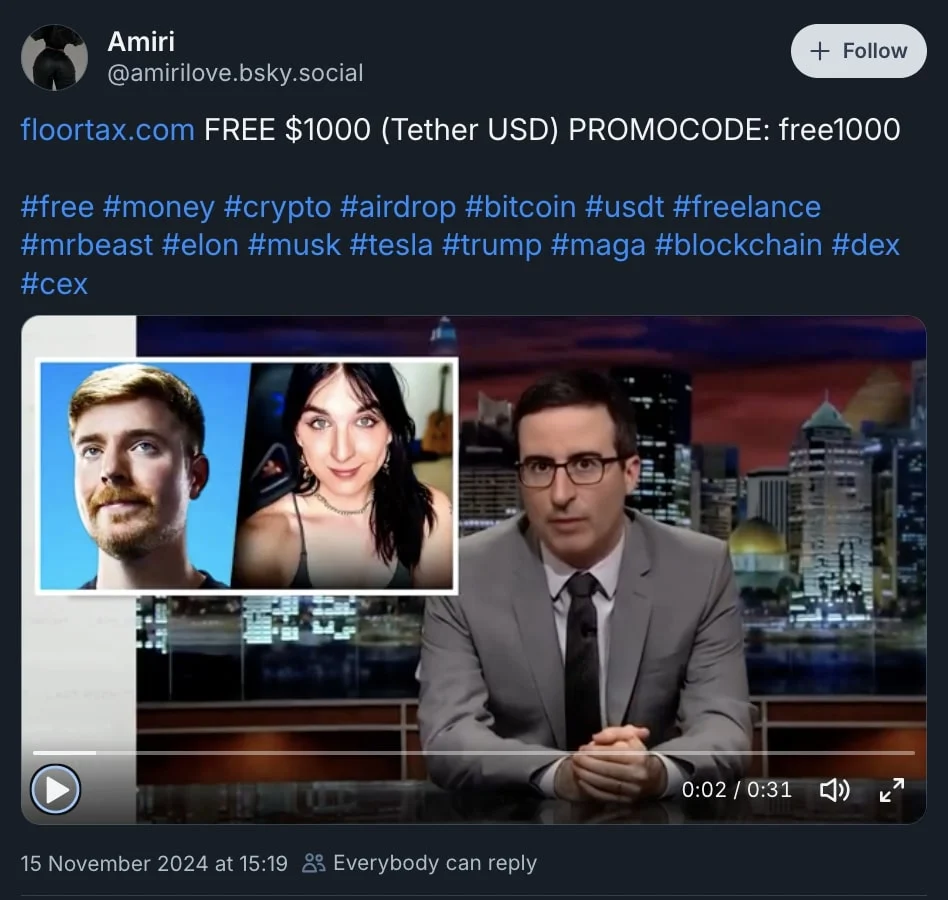
Команда BlueSky в комментарии изданию пообещала «задействовать модераторов на максимум» для борьбы с растущим количеством жалоб на нежелательный контент.
Плейлисты наSpotify стали источником фишинговых ссылок
Злоумышленники используют плейлисты и подкасты на платформе Spotify для распространения пиратского ПО, чит-кодов для игр, спам-ссылок и фишинговых сайтов.
🚨 Cybercriminals exploit Spotify for#malwaredistribution. 🎵Why? Spotify has a strong reputation and its pages are easily indexed by search engines, making it an effective platform to promote malicious links.pic.twitter.com/MGloGZykCp
Ключевые слова размещают в названии и описании плейлиста. За счет индексации ссылок Spotify такие сомнительные онлайн-ресурсы попадают в топ выдачи поисковиков.
Подкасты представляют собой короткие эпизоды, созданные с помощью синтезированной речи. Они продвигают спам-ссылки, «торренты» и мошеннические Telegram-каналы.
Все вредоносные плейлисты и подкасты загружаются на Spotify через сторонний сервис, что позволяет обходить автоматические блокировки платформы.
Amazon, Amazon Music и онлайн-сервис Audible также оказались переполнены фиктивными объявлениями, продвигающими сомнительные сайты «торговли на Форекс», Telegram-каналы и подозрительные ссылки якобы с пиратским ПО, пишетBleeping Computer.
Оператора вируса-вымогателя Phobos экстрадировали в США
42-летний россиянин Евгений Птицын предстал перед судом США по обвинению в распространении и эксплуатации вируса-вымогателя Phobos. Об этомсообщаетМинюст.
Согласно материалам дела, Птицын, известный под никами derxan и zimmermanx, помимо непосредственного управления вредоносом продавал его на различных хакерских форумах, создавая сеть аффилированных лиц.
В общей сложности с декабря 2021 по апрель 2024 года на криптокошельки россиянина поступило около $16 млн в виде выкупов от более чем 1000 жертв по всему миру.
Обвиняемого экстрадировали в Штаты из Южной Кореи и поместили под стражу. По совокупности 13 обвинений Птицыну грозит до 35 лет тюрьмы.
Также Минфин СШАвыдвинул обвиненияв отношении пятерых предполагаемых участников киберпреступной группировки Scattered Spider.
По данным властей, с сентября 2021 по апрель 2023 года они похитили «десятки миллионов долларов» из криптовалютных кошельков, используя учетные данные, украденные в ходе фишинговых SMS-атак. Их жертвами становились частные лица и компании.
Каждому обвиняемому грозит до 20 лет тюрьмы по совокупности обвинений, а одному из них — дополнительные 20 лет за интернет-мошенничество.
Пользователи Reddit пожаловались на чужие голоса из динамиков iPhone
Два пользователя независимо друг от друга рассказали на Reddit о том, что динамики их iPhone воспроизводят голоса посторонних людей. Один из них листал ленту ивнезапно услышалразговор, как ему показалось, между работниками склада.
«Первое, что я сделал, – проверил, не начал ли случайно воспроизводиться звук в каком-то приложении. Но нет. Я закрыл все приложения. Это было действительно похоже на то, что я подслушиваю чей-то разговор», — написал он.
Другой реддиторуслышалголос мужчины, который «будто разговаривал с кем-то в машине по громкой связи». По словам очевидца, в этот момент на экране его телефона не было никаких индикаторов воспроизводимого видео или звонка. Далее из динамика последовал звук «похожий на аварию» и все прекратилось.
Пользователь подчеркнул, что голос шел из верхнего динамика для телефонных звонков, а не из нижнего. Он списал это на «некий глюк» фонового приложения, однако пару дней спустя вновь услышал крик взрослого мужчины, который также резко оборвался.
Apple не комментировала ситуацию.
Атака Ghost Tap использовала NFC-платежи для кражи денег
Исследователи Threat Fabric обнаружили атаку Ghost Tap, которая позволяет обналичивать средства с банковских карт, привязанных к мобильной платежной системе.
🚨 New Blog: The "Ghost Tap" NFC Relay Tactic 🚨Criminals misuse Google Pay & Apple Pay to relay tap-to-pay info globally within seconds—no card or phone needed.https://t.co/b0iK0Iu8tg#CyberSecurity#GhostTap#FraudPreventionpic.twitter.com/1B2JWuDRmq
На первом этапе злоумышленники с помощью вредоносного ПО похищают данные карты и перехватывают одноразовые пароли для регистрации виртуального кошелька в Apple Pay или Google Pay.
Далее киберпреступники привязывают украденную карту к своему устройству и с помощью общедоступного инструмента NFCGate передают NFC-трафик обширной сети денежных мулов для обналичивания в точках продаж.
Таким образом основные операторы вредоносной деятельности эффективнее запутывают следы.
Также на ForkLog:
- Во Францииограничили доступк Polymarket.
- Пользователь попался нафишинг из-за рекомендацииChatGPT.
- Хакеров из КНДР назвалиответственными за взломUpbit в 2019 году.
- «Мы не звоним бедным»: основатель Casa выяснил,за кем охотятсямошенники.
- ZachXBTотследил частьпохищенных у клиента Coinbase $6,5 млн.
- Пользователь перевел$129 млн на фишинговый адрес, но их просто вернули.
- Блогер-миллионникпотерял сид-фразуот Ledger с $366 000 в биткоинах.
- Отчет: в октябре HTX перехватиласемь попыток выводана мошеннические адреса.
- Связанную со взломом Bitfinex Хезер Морганприговорилик 1,5 годам тюрьмы.
- Polter Financeвзломалина $12 млн.
- ХакервернулDeFi-проекту Thala украденные $25,5 млн за награду в $300 000.
- Пожалуйста, умри: Googleпрокомментировалсбой ИИ-модели Gemini.
Что почитать на выходных?
В образовательных карточках разбираемся в «белом» хакинге и его значении для криптоиндустрии.